Rolgebaseerde toegangscontrole-instellingen #
Relianoid Load Balancer bevat een op rollen gebaseerde toegangscontrolemodule ( RBAC ). RBAC is een beleidsneutraal toegangscontrolemechanisme dat is gedefinieerd rond gebruikers, rollen en privileges. De module verbindt verschillende gegevensbronnen en vraagt om bepaalde gebruikersgegevens.
Dit zijn de ondersteunde gegevensbronnen.
LDAPDe gebruikers worden aangemeld bij een bestaand LDAP-systeem, bijvoorbeeld OpenLDAP, Microsoft Active Directory en andere LDAP-applicatieoplossingen.
LokaleDe gebruikers worden aangemeld tegen de lokale Linux-gebruikersdatabase (/ Etc / shadow).
Validatie systeemconfiguratie #
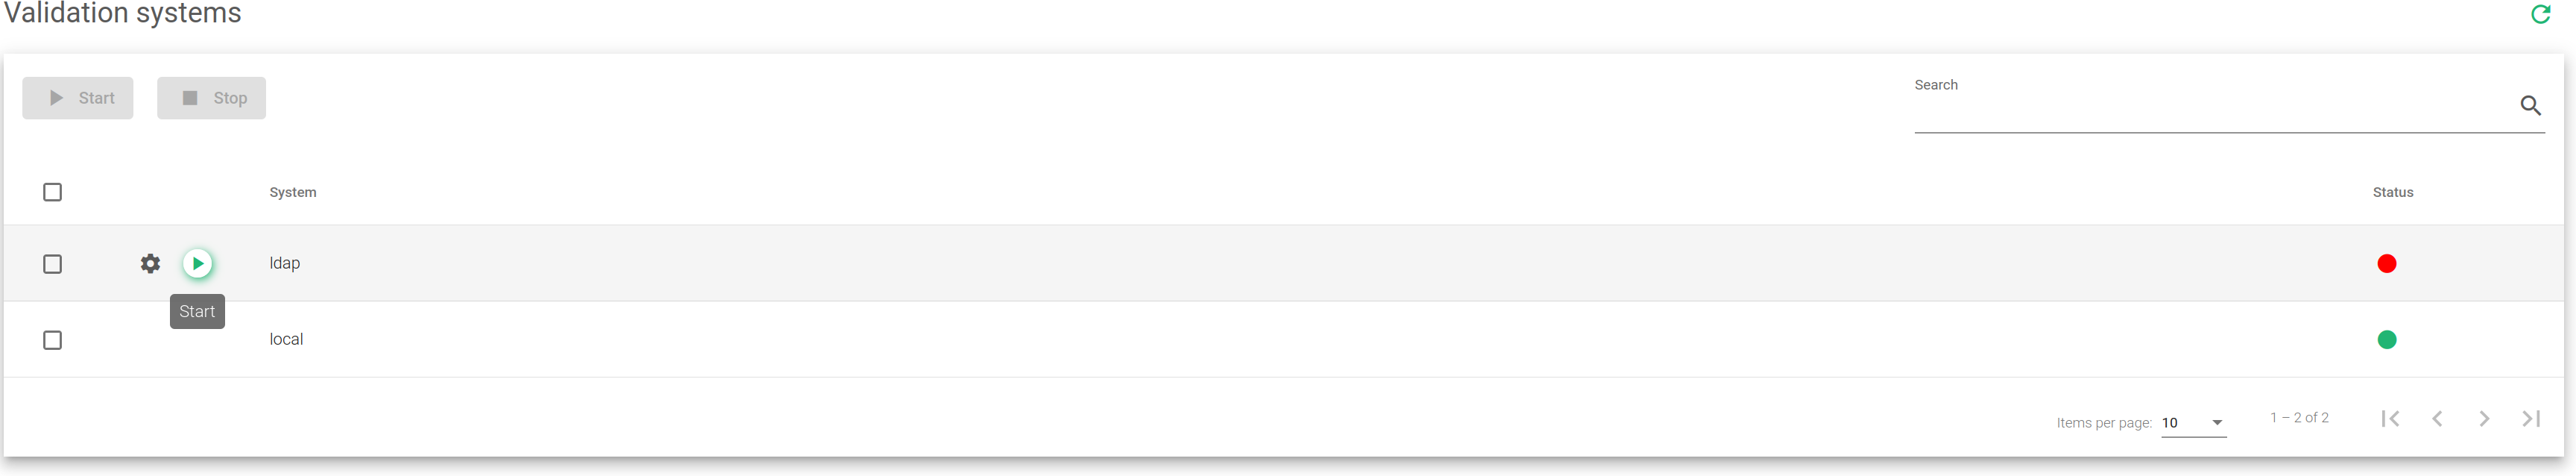
Zoals te zien is in de bovenstaande schermafbeelding, kunnen de validatiesystemen naar behoefte worden in- of uitgeschakeld. Indien meer dan één validatiesysteem is ingeschakeld, wordt geprobeerd de gebruiker via LDAP uit te loggen. Als de gebruiker niet wordt gevonden, wordt geprobeerd dit via de lokale gegevensbron ( /etc/shadow ) te doen.
De velden in de Validatiesysteem tabel worden hieronder beschreven:
SysteemDefinieert de validatiemodule voor ingelogde gebruikers. In deze versie worden aanmeldingen tegen LDAP en Lokale worden ondersteund. In het geval van LDAP-validatie moet het systeem worden geconfigureerd zoals uitgelegd in de latere hoofdstukken van deze sectie.
StatusDe status is ingeschakeld of uitgeschakeld. Geeft een Groen indicator of het validatiesysteem actief is en Rood als het is uitgeschakeld.
ActiesDe ondersteunde acties zijn:
- StartOm het gebruik van de authenticatiemodule te activeren.
- stopOm het gebruik van de authenticatiemodule te deactiveren.
- Configure . De validatiemodule instellen en een aantal tests uitvoeren om te controleren of de LDAP-connector correct is geconfigureerd.
LDAP-validatieconnector configureren #
U moet deze parameters invullen om een correcte LDAP-connector te configureren.
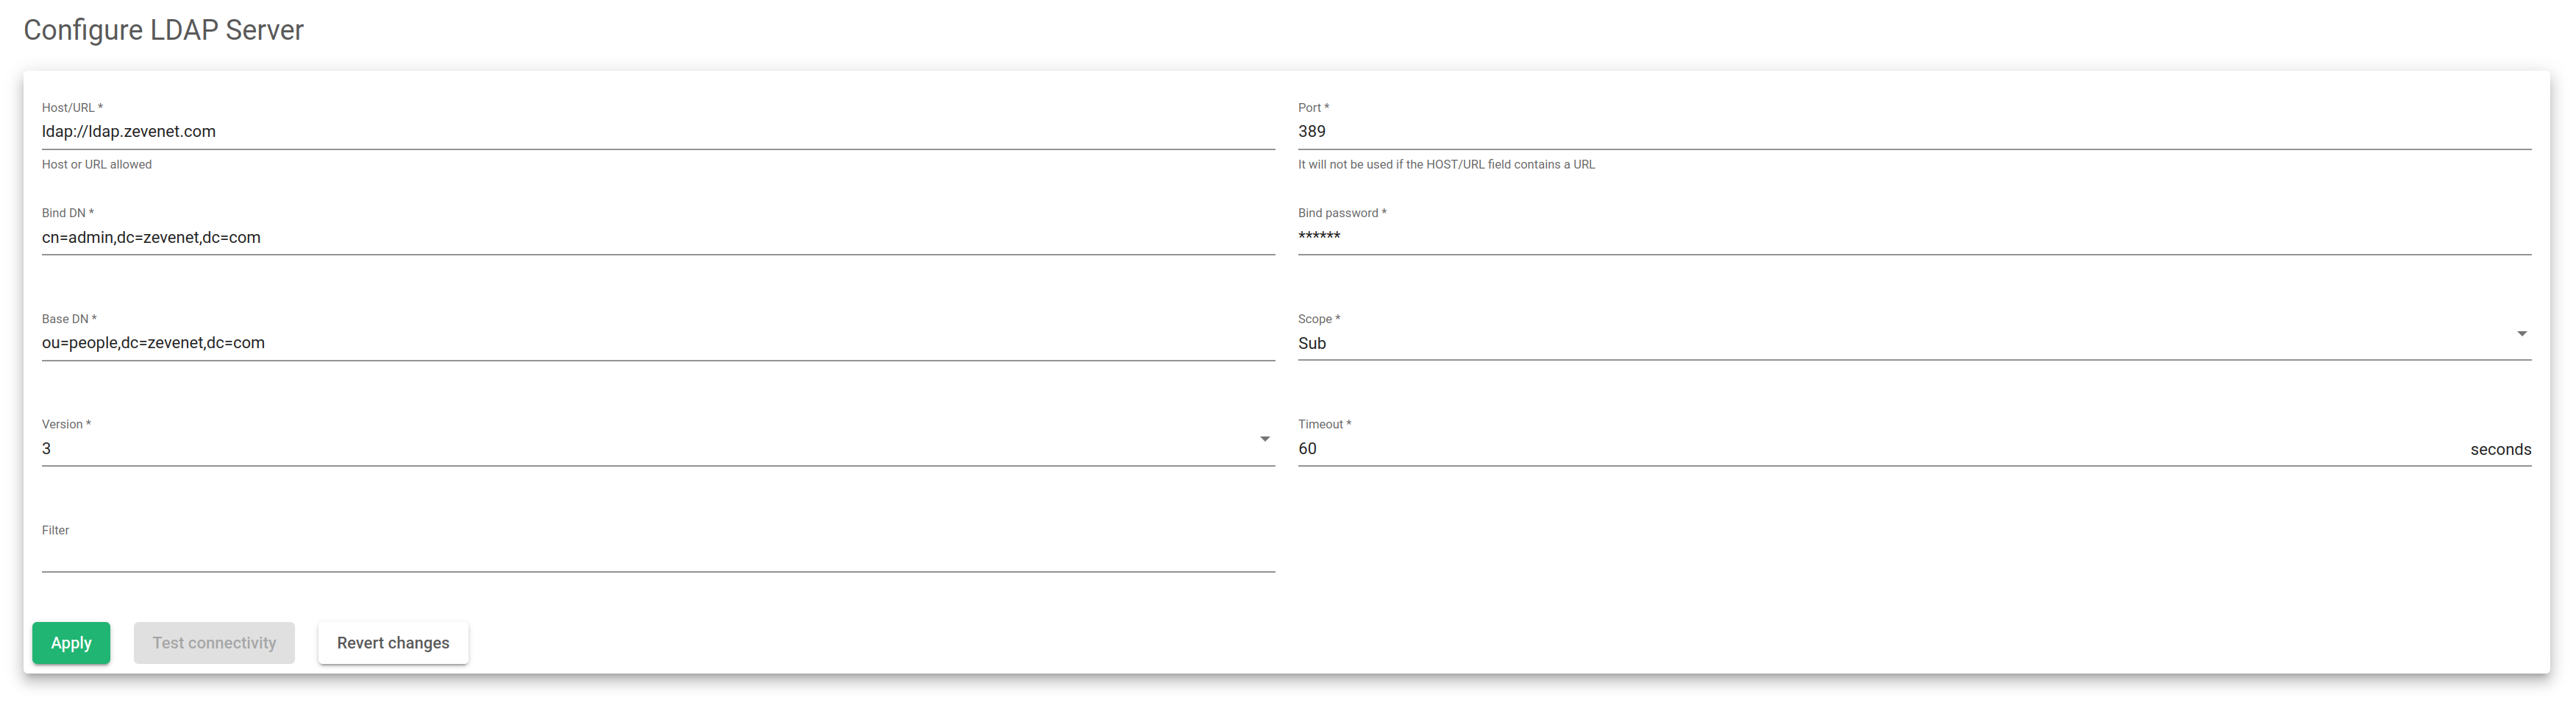
Host/URLDe server waar de LDAP toegankelijk is.
HavenDe TCP-poort waar de LDAP-server naar luistert. Standaard is dit 389 of 636 voor LDAPS (SSL).
Bind DNDe inloggegevens (gebruikersnaam) die gebruikt moeten worden bij authenticatie op een LDAP-server.
Wachtwoord binden. Het wachtwoord voor de Bind DN gebruiker.
Basis-DNEen punt in een directory waar de LDAP-server begint met zoeken naar gebruikersauthenticatie.
strekkingDeze scope geeft aan hoe diep de LDAP-zoekopdracht moet plaatsvinden.
VersieGeef aan welke LDAP-versie toegang krijgt tot de LDAP-server.
Timeout. Bepaalt de LDAP-time-outduur als de zoekopdracht niet wordt gevonden.
FilterEen kenmerk dat het aantal gebruikers of groepen dat toegang heeft tot een applicatie specificeert of beperkt.
De onderstaande zoekopdracht is een voorbeeld van het gebruik van de hierboven beschreven velden. U kunt zien dat er naast de bind DN- gebruiker ook een gebruiker in de LDAP wordt gevonden.
root@client:~$ ldapsearch -h ldap.relianoid.com -D cn=admin,dc=relianoid,dc=com -b ou=people,dc=relianoid,dc=com -W Voer LDAP-wachtwoord in: # uitgebreide LDIF # # LDAPv3 # basis met scope subboom # filter: (objectclass=*) # requesting: ALL # # people, relianoid.com dn: ou=people,dc=relianoid,dc=com objectClass: organisatieUnit objectClass: top ou: people # johndoe, people, relianoid .com dn: cn=johndoe,ou=people,dc=relianoid,dc=com cn: johndoe gegevenNaam: John gidNumber: 500 homeDirectory: /home/users/johndoe sn: doe loginShell: /bin/sh objectClass: inetOrgPerson objectClass: posixAccount objectKlasse: top uidNumber: 1000 uid: johndoe userPassword:: e2NSWVBUfXVLdXXXXFcxNGZaOGfdaJyZW8= # zoekresultaat zoeken: 2 resultaat: 0 Succes # numResponses: 3 # numEntries: 2
Houd er rekening mee dat de attributen uid en password gebruikt moeten worden voor authenticatie in de RBAC-module.
Zodra de vereiste kenmerken zijn bevestigd en de LDAP-zoekopdracht werkt, wordt de RBAC LDAP-module geconfigureerd zoals hieronder weergegeven.
- LDAP-server: ldap.relianoid.com .
- Haven: niet opgenomen in de opdracht, dus standaard 389.
- Bind DN: cn=admin,dc=relianoid,dc=com .
- Bind DN-wachtwoord: Geheim wachtwoord.
- Basis zoeken: ou=mensen,dc=relianoid,dc=com .
- Filter: niet gebruikt in het voorbeeld.
Acties . Sommige acties zijn beschikbaar na de configuratie.
- Toepassen. Verzend de nieuwe configuratie en pas deze toe.
- Connectiviteit testen. Start een LDAP-connectiviteitstest.
- Wijzigingen ongedaan maken. Reset de gewijzigde formuliervelden met de laatst toegepaste waarden.
Overwegingen #
gastheer veld ondersteunt de volgende formaten: gastheer or URLGebruik de URL als u het protocol wilt opgeven (ldap://ldap.relianoid.com or ldaps://ldap.relianoid.com).
Haven Dit veld hoeft niet te worden gebruikt als u een URL configureert. De poort is inherent, maar als de gebruikte LDAP-poort niet de standaardpoort is, specificeer dan de poort.
strekking veld kan worden gebruikt om het toe te passen zoekniveau aan te geven. Sub:Er wordt gezocht in de geconfigureerde basis-DN en alle beschikbare subniveaus. One:Er wordt gezocht in de geconfigureerde basis-DN en in een subniveau one-step head. Base:Er wordt alleen in de basis-DN gezocht, er wordt niet op subniveau gezocht.
Filter veld wordt gebruikt als voorwaarde. Als een gegeven uid Als het hier aangegeven kenmerk niet wordt gebruikt, is de aanmelding onjuist, zelfs als het wachtwoord correct is. Dit veld wordt ook gebruikt om het aanmeldingsgedrag aan te passen als het LDAP-systeem een ander kenmerk gebruikt voor aanmelding. U moet hier het gebruikte kenmerk opgeven. Bijvoorbeeld: Active Directory gebruikt het kenmerk sAMAccountnaam voor inloggen. Filters kunnen worden samengevoegd zodat alle voorwaarden overeenkomen, bijvoorbeeld: (&(sAMAccountName=%s)(memberOf=CN=sysadmins,OU=uwOU,DC=uwbedrijf,DC=com)).


