Algemene instellingen voor L4xNAT-bedrijfsprofiel #
Het L4xNAT-farmprofiel creëert LSLB-farms die op laag 4 werken met uitzonderlijke prestaties en bieden meer gelijktijdige verbindingen vergeleken met load balancer-kernen op laag 7. De verbeterde prestaties op laag 4 compenseren de geavanceerde mogelijkheden voor inhoudsverwerking van een laag 7-farmprofiel.
In tegenstelling tot laag 7-farmprofielen die alleen poorten 80 en 443 ondersteunen, gebruikt het L4xNAT-farmprofiel meerdere poorten, inclusief poortbereiken.
Deze sectie biedt een gedetailleerde uitleg van de vereiste opdrachten voor het configureren van een L4xNAT-farmprofiel. We raden ten zeerste aan om Farmguardian in combinatie met dit profiel te gebruiken om de status van elke backend die op de farm is geconfigureerd te controleren, aangezien dit profiel geen ingebouwde functionaliteit voor gezondheidscontrole bevat.
Let op de statusindicator en het gedeelte 'Acties' in de rechterbovenhoek. Met de acties in dit gedeelte kunt u bewerkingen uitvoeren zoals het herstarten , starten of stoppen van de farm.

Dit zijn de statuskleurindicatoren en hun betekenis:
- Groen: Middelen UP. De farm is actief en alle backends zijn UP of de omleiding is geconfigureerd.
- Rood: Middelen DOWN. De boerderij is gestopt.
- Zwart: Middelen KRITISCHE. De farm is UP, maar er is geen backend beschikbaar, of alle backends bevinden zich in de onderhoudsmodus.
- Blauw: Middelen PROBLEEM. De farm draait, maar minstens één backend is niet beschikbaar.
- Oranje: Middelen ONDERHOUD. De farm is actief, maar ten minste één backend bevindt zich in de onderhoudsmodus.
Deze kleurcodes zijn overal in de grafische gebruikersinterface hetzelfde. Een uitgebreide uitleg over deze kleurcodes vindt u in het LSLB Farms-gedeelte.
Basis configuratie #
Dit zijn de parameters voor het L4xNAT-profiel.
Naam . Een label waarmee een farmservice eenvoudig kan worden geïdentificeerd. Om deze waarde te wijzigen, moet u de farm eerst stoppen. Zorg ervoor dat de nieuwe farmnaam nog niet in gebruik is, anders verschijnt er een foutmelding.
Virtueel IP-adres en poort . Deze velden specificeren het adres en de poort waarop de farm intern binnen het apparaat luistert. Als u deze velden wilt wijzigen, zorg er dan voor dat het nieuwe virtuele IP-adres en de virtuele poorten niet al door een andere farm in gebruik zijn. Nadat u de wijzigingen hebt aangebracht, slaat u ze op. De farmservice wordt dan automatisch opnieuw gestart.
Om een enkele poort of een reeks virtuele poorten in het L4xNAT-farmprofiel te selecteren, a Protocoltype is verplicht. Als het protocol is ingesteld op ALLE , luistert de farm naar alle poorten vanaf het virtuele IP-adres. De virtuele poort kan niet worden bewerkt en wordt ingesteld met een asterisk (*).
Zodra TCP, UDP of een ander protocol is geselecteerd, kunt u dit gebruiken om een poort, meerdere poorten of poortbereiken op te geven.
Geavanceerde configuratie #
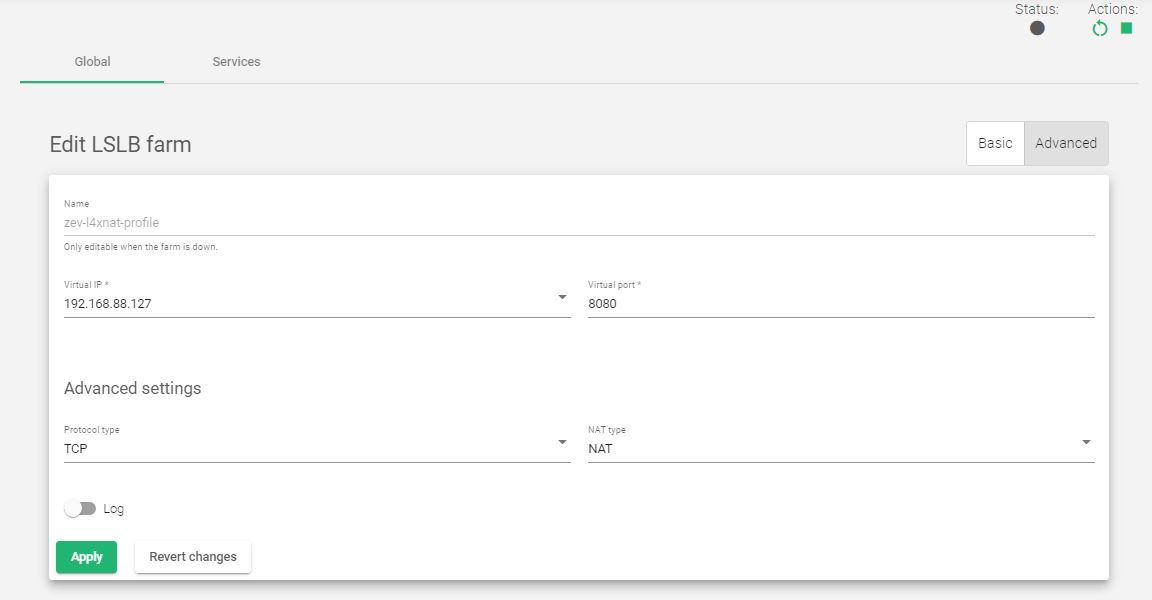
Protocol Type. In dit veld worden alle ondersteunde protocollen op de load balancer vermeld. Standaard gebruikt de boerderij de TCP protocol.
- ALLE . De farm luistert via alle protocollen naar inkomende verbindingen met het huidige virtuele IP-adres en poort(en). Als u deze optie heeft geselecteerd, wordt de virtuele poort gewijzigd in de standaardwaarde “*” en kunt u deze niet bewerken. De boerderij luistert dus via alle poorten.
- TCP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende TCP-verbindingen met het huidige virtuele IP-adres en poort(en).
- UDP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende UDP-verbindingen met het huidige virtuele IP-adres en poort(en).
- SCTP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende SCTP-verbindingen met het huidige virtuele IP-adres.
- SIP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende UDP-pakketten naar het virtuele IP-adres en de standaardpoort, 5060. De farm parseert vervolgens de SIP-headers van elk pakket, zodat deze correct naar de backends worden gedistribueerd.
- FTP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende TCP-verbindingen met het huidige virtuele IP-adres en de standaardpoort 21. De farm parseert vervolgens de FTP-headers van elk pakket, zodat deze correct naar de backends worden gedistribueerd. Er worden twee modi ondersteund: de actieve en de passieve modus.
- TFTP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende UDP-pakketten naar het huidige virtuele IP-adres en de standaardpoort 69. De farm parseert vervolgens de TFTP-headers van elk pakket om correct naar de backends te worden gedistribueerd.
- PPTP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende TCP-verbindingen met het huidige virtuele IP-adres en de huidige poort. De farm parseert vervolgens de PPTP-headers van elk pakket, zodat deze correct naar de backends worden gedistribueerd.
- SNMP. Als u deze optie inschakelt, kan de farm luisteren naar inkomende UDP-pakketten naar het huidige virtuele IP-adres en de huidige poort. De farm parseert vervolgens de SNMP-headers van elk pakket, zodat deze correct naar de backends worden gedistribueerd.
NAT-type . De NAT-typefunctionaliteit binnen het apparaat bepaalt alle Layer 4-bewerkingen. De keuze voor de juiste optie voor uw infrastructuur hangt af van de specifieke netwerkarchitectuur in uw omgeving.
- NAT. De NAT-modus of SNAT (bron-NAT) gebruikt het virtuele IP-adres van de farm als het bron-IP-adres om verbinding te maken met de backend-servers. Daarom mogen de backend-servers het oorspronkelijke bron-IP-adres van een webclient op TCP, UDP of een ander Layer 4-protocol niet kennen. Op deze manier reageert de backend op de load balancer, waarna de load balancer reageert op de client. Deze topologie maakt de inzet mogelijk van een eenarmige load-balancer (load-balancing met 1 netwerkinterface).

- DTA. In de DNAT-modus (Destination NAT) gebruiken we het IP-adres van de client om verbinding te maken met een backend-server. Als gevolg hiervan zal de backend direct reageren op het client-IP. In dit geval moet het IP-adres van de load balancer worden geconfigureerd als de standaardgateway van de backend, waardoor het backendnetwerk effectief wordt gescheiden van het clientservicenetwerk. Deze topologie zorgt voor transparantie tussen clients en backends.

- DSR. In de DSR-modus maakt de client verbinding met het virtuele IP-adres (VIP) van de load balancer. De load balancer wijzigt vervolgens het doel-MAC-adres door dit te wijzigen in dat van een backend-server zonder enig IP-adres te wijzigen. Alle backendservers moeten zich echter op hetzelfde netwerk bevinden als de load balancer. Wanneer een backend-server het verzoek ontvangt en verwerkt, reageert deze direct op de client, waarbij de load balancer wordt omzeild.
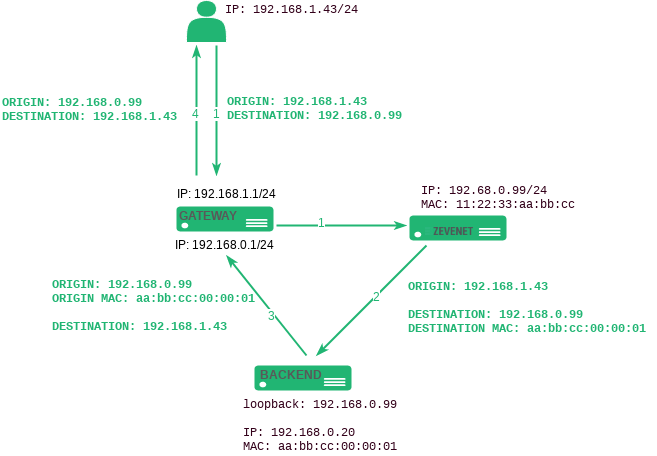
Vereisten voor DSR:
- De VIP en backends moet zich in hetzelfde netwerk bevinden
- De Virtuele poort en de backend poorten moet hetzelfde zijn
- Men moet de loopback-interfaces van de backends hiermee configureren IP-adres de VIP geconfigureerd in de load balancer en uitschakelen ARP in deze interface
Linux-backends
# ifconfig lo:0 192.168.0.99 netmasker 255.255.255.255 -arp up
Ongeldige ARP-reacties in de backend uitschakelen.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Windows-backends
- Start->settings->control panel->Netwerk- en inbelverbindingen.
- Klik met de rechtermuisknop op uw netwerkadapter en klik Aanbod
- Alleen Internet Protocol moet worden geselecteerd (verwijder de selectie van “Client voor MS-netwerken” en “Bestands- en printerdeling”)
- TCP/IP-eigenschappen->voer het IP-adres van de VIP in de Relianoid ADC-farm in. De standaardgateway is niet vereist en het masker is 255.255.255.255
- Stel Interface Metric in op 254. Deze configuratie is vereist om te voorkomen dat er een ARP-reactie op de VIP wordt beantwoord
- Media OK en sla de wijzigingen op.
Configureer eerst het sterke hostbeveiligingsmodel om verkeersontvangst van Relianoid ADC op de NIC-interface mogelijk te maken. Sta Relianoid ADC daarnaast toe om verkeer te verzenden en ontvangen via de standaard NIC-interface. Open de opdrachtprompt als beheerder en voer de drie meegeleverde opdrachten uit.
netsh interface ipv4 set interface NIC zwakhostreceive=ingeschakeld netsh interface ipv4 set interface loopback zwakhostreceive=ingeschakeld netsh interface ipv4 set interface loopback zwakhostsend=ingeschakeld
Opmerking: Wijzig de NIC en loopback naar de standaard interfacenamen van uw Windows-computer.
Stateless DNAT . Bij Stateless DNAT wijzigt de load balancer het bestemmingsadres naar het backend-adres en geeft dit door zonder verbindingsgegevens bij te houden. Deze aanpak vermindert de belasting van het systeem, omdat deze vroeg in de dataflow wordt geïmplementeerd. Het is het meest geschikt voor laag 4-protocollen met veel verkeer en voor protocollen die niet gericht zijn op het onderhouden van verbindingen of streams, zoals RTP of SYSLOG UDP- modus.
Logboeken . Om details over de ontvangen verbindingen op de farm op te slaan, schakelt u de opdracht 'Log' in . Dit wordt alleen aanbevolen voor debug- of monitoringdoeleinden, omdat het de door de load balancer verwerkte verkeerssnelheid kan vertragen.
Service-instellingen #
De service die in de L4-laag is gemaakt, biedt de volgende configuratieopties voor het beheren van de gegevenspaden en het verbindingsgedrag.
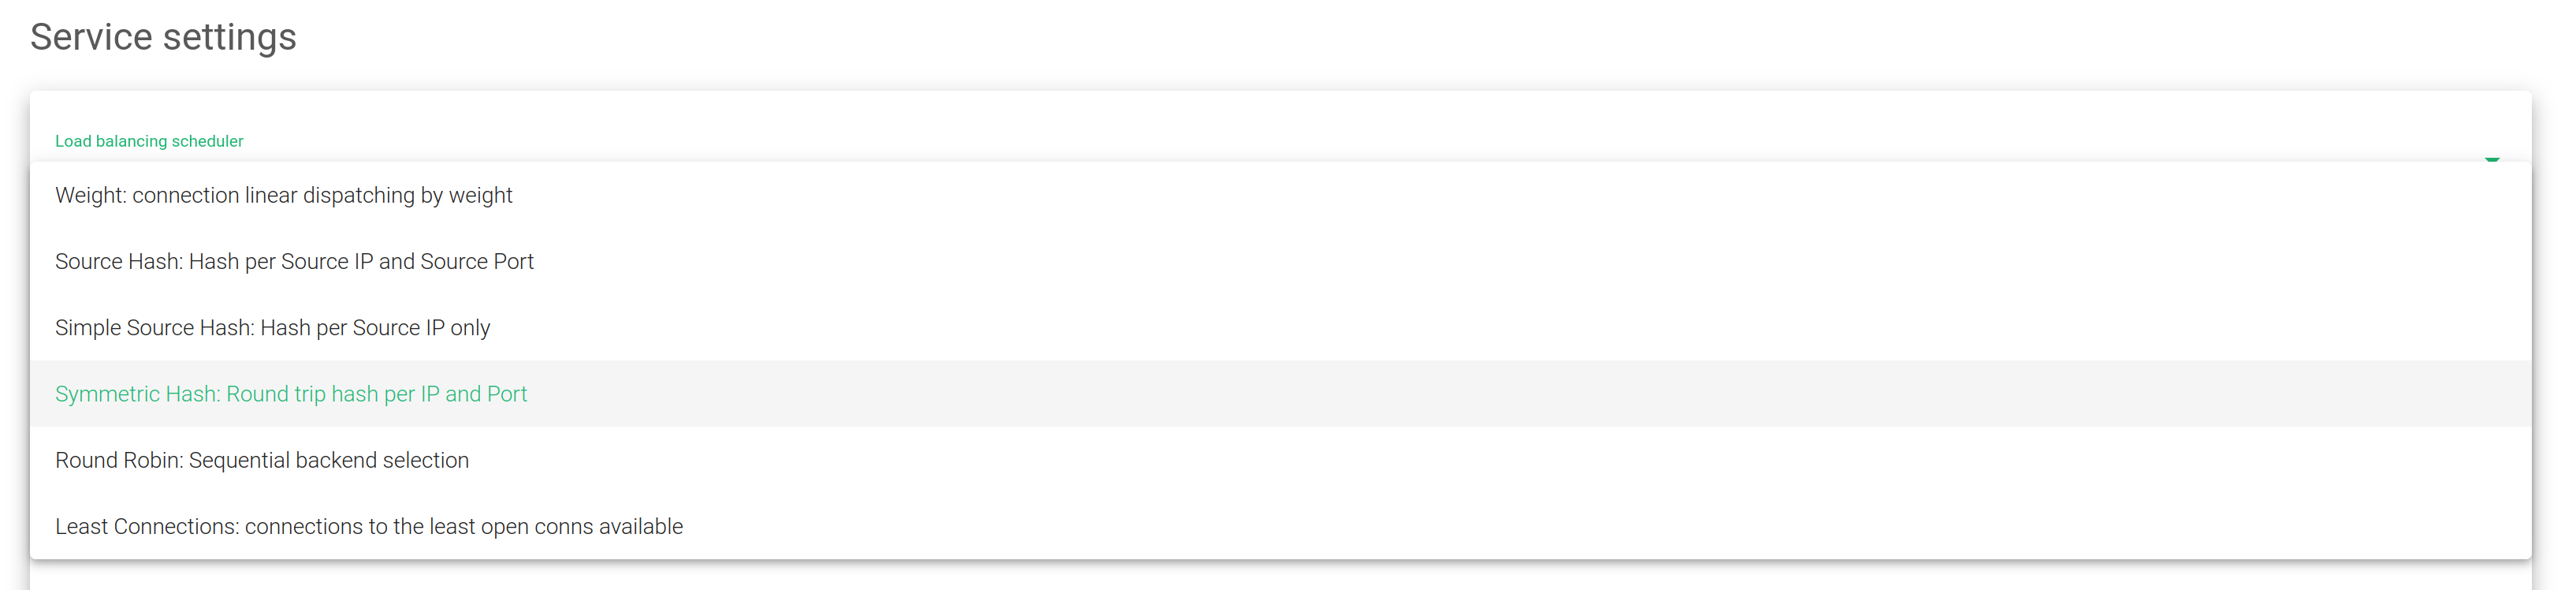
Load balancing scheduler . Dit veld specificeert het load balancing-algoritme dat gebruikt moet worden om de backend-server te bepalen. Standaard is het load balancing-algoritme Weight: connection linear dispatching by weight.
- Gewicht: aansluiting lineaire verzending op gewicht. Brengt de verbindingen in evenwicht, afhankelijk van de gewichtswaarde die aan elke backend is toegewezen. De verzoeken worden geleverd met behulp van een probabilistisch algoritme met behulp van het gedefinieerde gewicht.
- Bron-hash: Hash per bron-IP en bronpoort. Brengt de pakketten die overeenkomen met hetzelfde bron-IP en dezelfde poort naar dezelfde backend in evenwicht met behulp van een hash-planner.
- Eenvoudige bron-hash: alleen hash per bron-IP. Brengt de pakketten die overeenkomen met hetzelfde bron-IP in evenwicht met dezelfde backend met behulp van een hash-planner.
- Symmetrische hash: Round trip-hash per IP en poort. Brengt de pakketten in evenwicht die overeenkomen met hetzelfde bron-IP en poort, en het doel-IP en poort. Het kan dus op beide manieren een verbinding hashen (tijdens inkomend en uitgaand).
- Round Robin: Sequentiële backend-selectie. Het balanceert elke inkomende verbinding met een backend en schakelt opeenvolgend tussen backends.
- Minste verbindingen: verbinding altijd met de minste verbindingsserver. Selecteert de backend met het minste aantal actieve verbindingen om ervoor te zorgen dat de verkeersbelasting van de actieve verzoeken in evenwicht is met de verkeersbelasting van de meest verbonden beschikbare echte server.
Volharding #
Selecteer persistentie . Dit veld bepaalt of persistentie in de geconfigureerde farm moet worden gebruikt. Standaard wordt geen persistentie gebruikt.
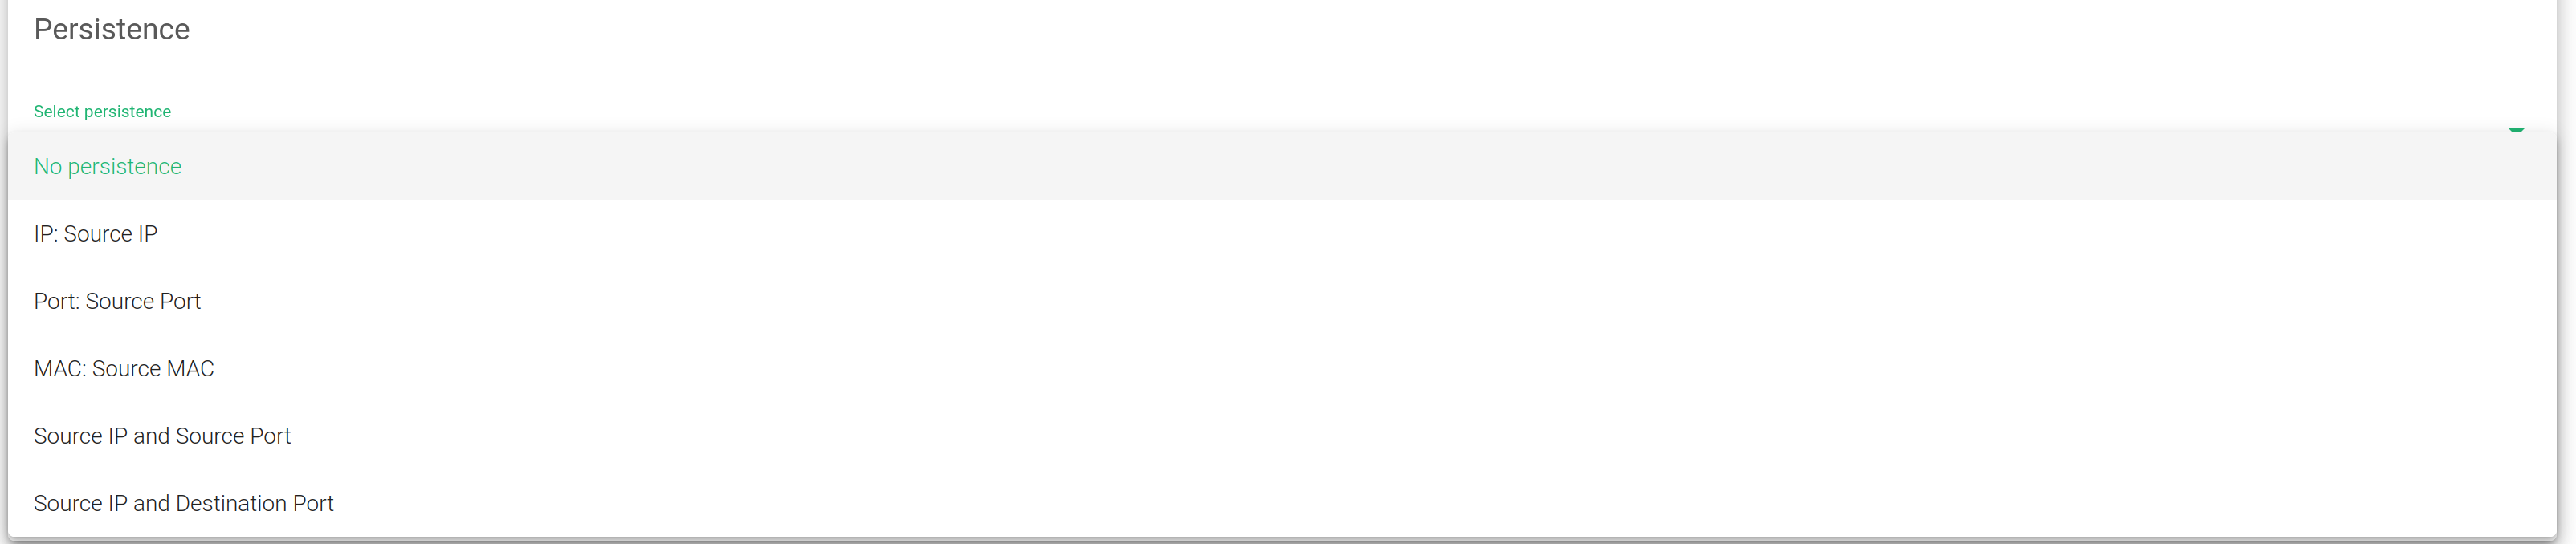
- Geen doorzettingsvermogen. De farm maakt geen gebruik van persistentie tussen de client en de backend.
- IP: Bron-IP. Met deze optie wijst de farm dezelfde backend toe voor elke inkomende verbinding, afhankelijk van de bron IP-adres alleen.
- Poort: Bronpoort. Met deze optie wijst de farm dezelfde backend toe voor elke inkomende verbinding, afhankelijk van de bron poort alleen.
- MAC: Bron-MAC. Met deze optie wijst de farm dezelfde backend toe voor elke inkomende verbinding, afhankelijk van de linklaag MAC-adres van het pakket.
- Bron-IP en bronpoort. Met deze optie wijst de farm dezelfde backend toe voor elke inkomende verbinding, afhankelijk van beide, bron-IP en bron poort.
- Bron-IP en bestemmingspoort. Met deze optie wijst de farm dezelfde backend toe voor elke inkomende verbinding, afhankelijk van beide, bron-IP en haven van bestemming.
Boerenbewaker #
L4xNAT-farms beschikken niet over ingebouwde health checks voor backends, waardoor het noodzakelijk is om Farmguardian voor deze virtuele service te configureren.
Je kunt aan deze service zowel de standaard als de gepersonaliseerde geavanceerde gezondheidscontroles toewijzen vanuit elke bestaande FarmGuardian -controle.
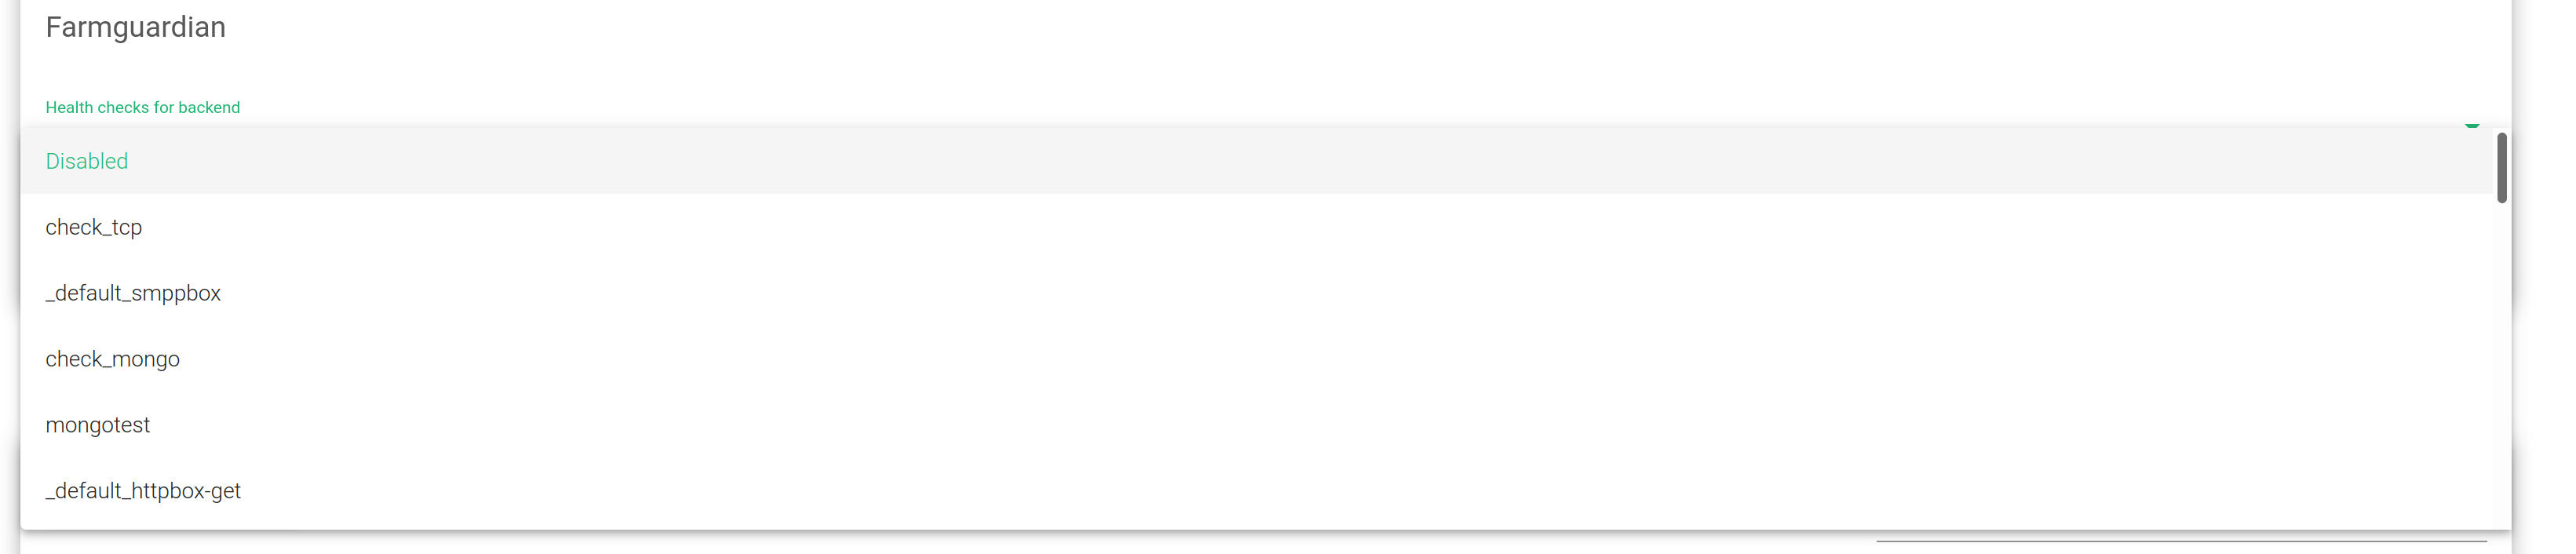
Voor meer informatie over Farmguardian kunt u terecht in het gedeelte Monitoring >> Farmguardian .
Let op: nadat je de boerderijbeheerder hebt geselecteerd , wordt deze automatisch op de boerderij toegepast.
backends #
In deze sectie kunt u de configuraties van backends wijzigen of nieuwe toevoegen aan een bepaalde farm.
Backend aanmaken . Deze knop toont het formulier 'Backend toevoegen' wanneer erop geklikt wordt. De configuraties zijn bedoeld om een nieuwe backend aan een bepaalde farm toe te voegen.

- Alias. Dit veld toont de vervolgkeuzelijst met alle beschikbare backend-aliassen.
- IP. Het netwerklaag-IP-adres dat moet worden gebruikt bij het doorsturen van verkeer naar de backend.
- Haven. De poort die moet worden gebruikt bij het doorsturen van verkeer naar de backend.
- Prioriteit. De prioriteitswaarde voor de huidige echte server. Lagere waarden hebben een hogere prioriteit. De standaard serviceprioriteitwaarde is 1. Wanneer een backend faalt, wordt de serviceprioriteit met 1 verhoogd. Wanneer de backend weer live gaat, wordt de serviceprioriteitwaarde met 1 verlaagd. Actieve backends bevatten prioriteitswaarden kleiner dan of gelijk aan de dienst prioriteit.
- Max. Conn. Het aantal verbindingen dat verbinding mag maken met de backend. Als de limiet wordt bereikt, worden de nieuwe verbindingen verwijderd.
- Gewicht. Het backendgewicht voor verkeerbalancering wanneer het gewichtsalgoritme is ingesteld. Dit gewicht bepaalt hoe verkieslijk de backend is ten opzichte van andere backends. In dit veld zijn gehele waarden toegestaan die hoger zijn dan of gelijk zijn aan 1 (laagste waarde).
Bulkacties . Rechts van 'BACKEND TOEVOEGEN' ziet u de volgende acties die voor één of meerdere backends tegelijk kunnen worden uitgevoerd.

Acties: Dit zijn de acties voor het configureren van de backends.
- Onderhoud inschakelen. Deze actie is beschikbaar als de backend actief is. Het zet een echte backend-server in onderhoudsmodus. Daarom worden er geen nieuwe verbindingen naartoe omgeleid. Er zijn twee methoden om de onderhoudsmodus in te schakelen:
- Afvoermodus. Behoudt de bestaande verbindingen en persistentie indien ingeschakeld, maar accepteert geen nieuwe verbindingen.
- Snijmodus. Verbreekt direct alle actieve verbindingen met de backend, waardoor elke verbinding tussen de backend en clients wordt verbroken
- Edit. Opent het bewerkingsformulier, hetzelfde als het toevoegformulier, om eventuele backend-waarden te wijzigen.
- Schakel onderhoud uit. Deze actie is alleen beschikbaar als de backend zich in de onderhoudsmodus bevindt. Het zorgt ervoor dat nieuwe verbindingen weer naar de backend-server kunnen worden doorgestuurd.
- Verwijdering . Verwijder de backend-server van de virtuele service. Als de backend een alias heeft, wordt de alias niet verwijderd.
Backends . Deze tabel toont alle backends die al op de farm geconfigureerd zijn.

- Alias. Een backend-alias als er eerder één alias is gedefinieerd voor de backend.
- IP. Het IP-adres van de backend waar de verbindingen naartoe worden doorgestuurd.
- Haven. De poort waarnaar de verbindingen aan de backend worden omgeleid. Als een blanco spatie of een asterisk'*' is ingesteld, worden verbindingen omgeleid naar dezelfde poort die is ontvangen.
- Prioriteit. De prioriteitswaarde voor de back-endserver. De geaccepteerde waarde is een geheel getal groter dan of gelijk aan 1. Een lagere waarde geeft een hogere prioriteit aan voor de huidige echte server. Standaard wordt een prioriteitswaarde van 1 ingesteld.
- Gewicht. De gewichtswaarde voor de huidige echte server. Een hogere waarde geeft aan dat er meer verbindingen zijn geleverd aan de huidige backend. Standaard wordt een gewichtswaarde van 1 ingesteld.
- Max. Conn. Deze waarde is het maximale aantal stromen of tot stand gebrachte verbindingen met een bepaalde backend. Als de limiet van het aantal clients dat op een bepaalde backend is aangesloten, is bereikt, accepteert de backend geen verkeer meer. De client zal opnieuw verbinding maken met een andere geschikte backend. De standaardwaarde is 0, wat onbeperkt betekent.
IPDS-regels voor L4xNAT-farms #
In dit gedeelte kunt u IPDS-regels inschakelen. De lijst toont verschillende soorten beveiliging en een selectievakje om deze in te schakelen. Raadpleeg voor meer informatie de specifieke documentatie over IPDS >> Blacklists-regels , IPDS >> DoS-regels , IPDS >> RBL-regels of IPDS >> WAF-regels.
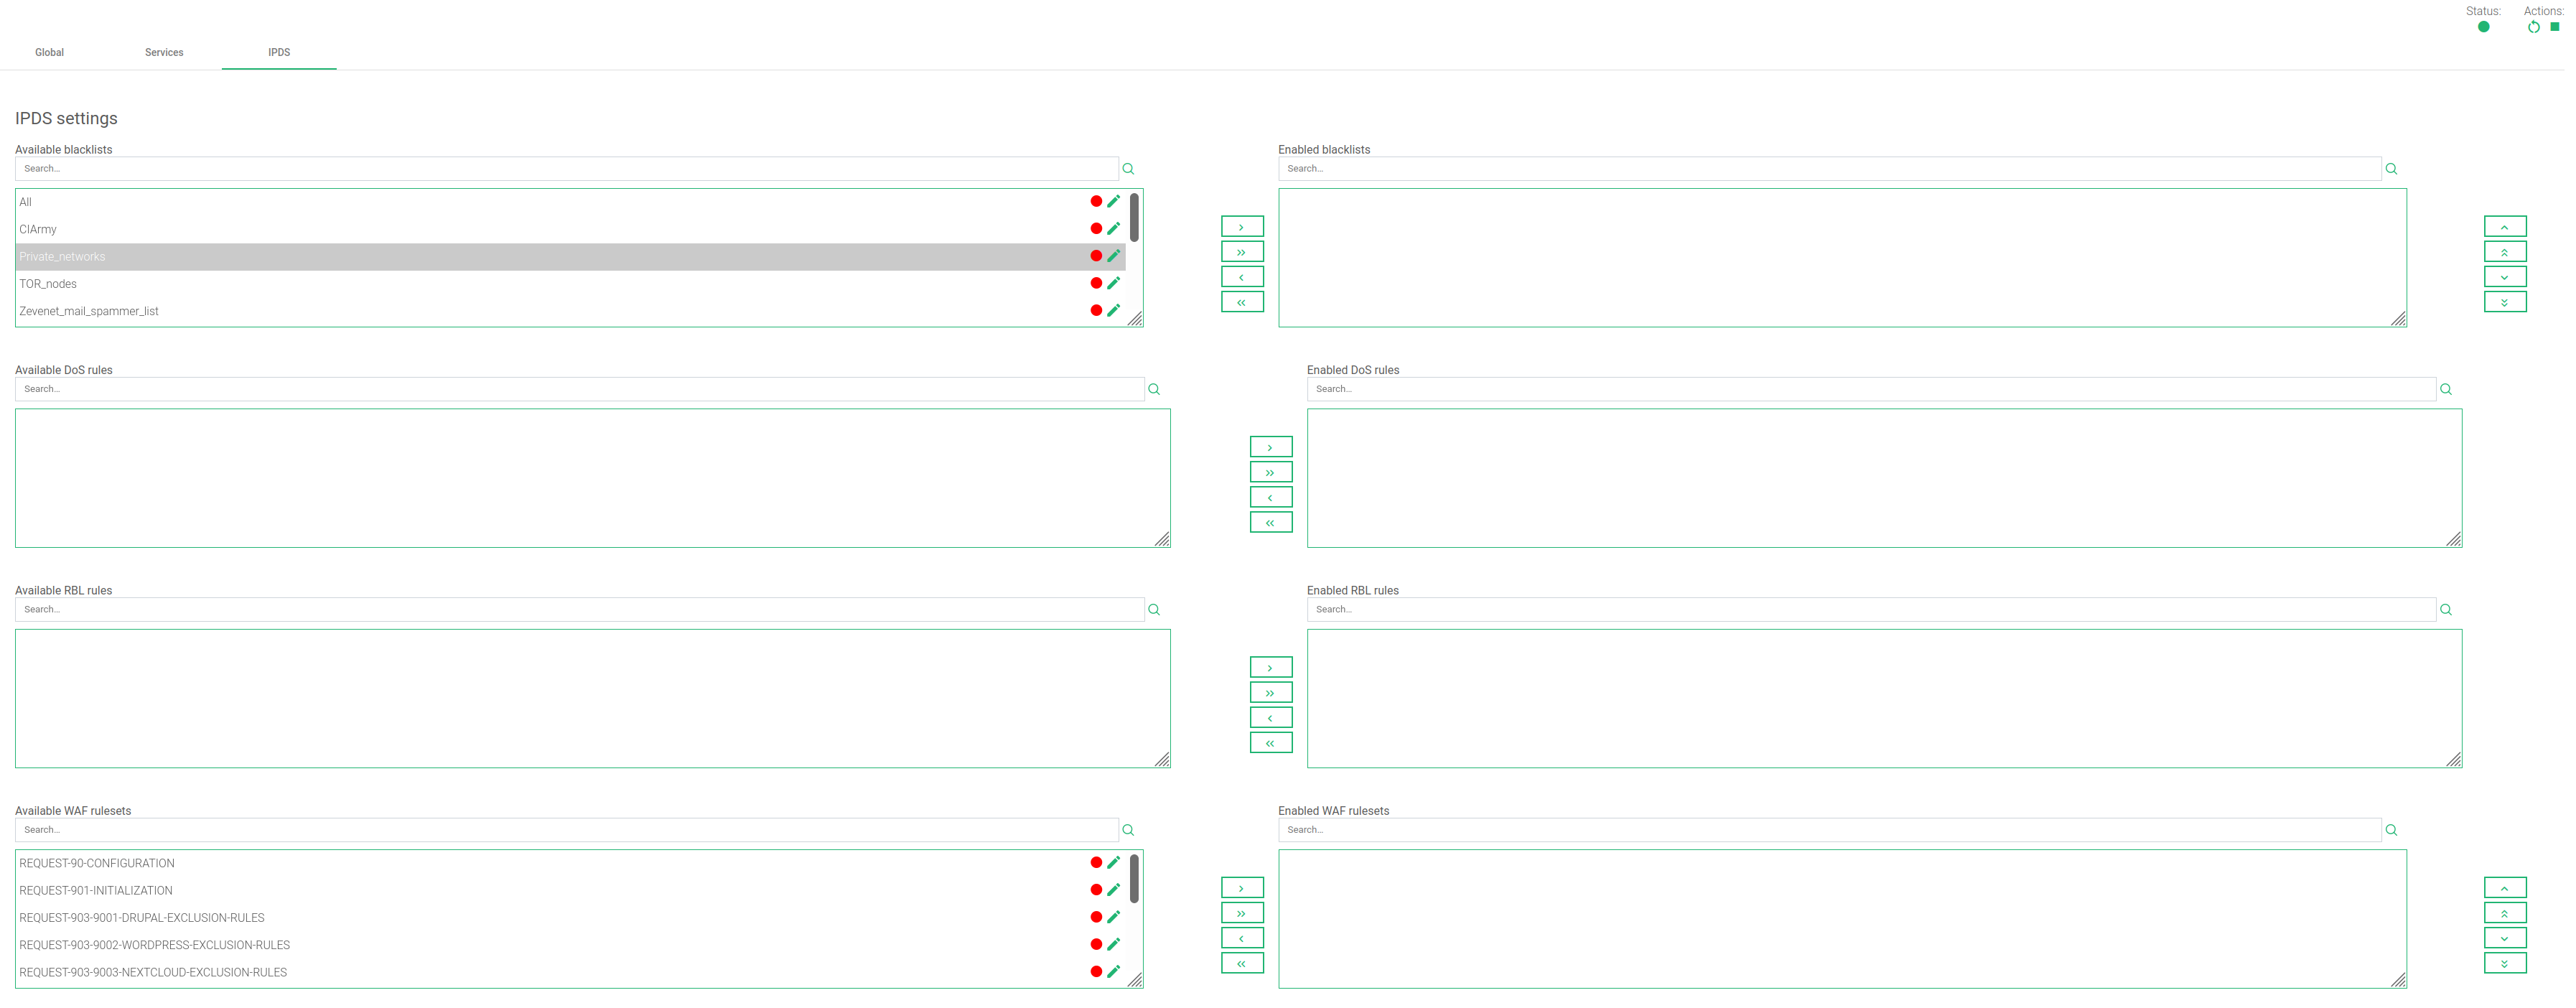
Voor elk van de vier typen IPDS-regels – Blacklist, DoS, WAF en RBL – zijn er twee tabellen: Beschikbaar en Ingeschakeld. Er is ook een kettingpictogram. In de tabel Beschikbaar ziet u alle beschikbare regels van hetzelfde type, die op een bepaalde farm kunnen worden toegepast. In de tabel Ingeschakeld ziet u de regels van hetzelfde type die op de geselecteerde farm zijn toegepast. Elke regel heeft ook een statussymbool dat aangeeft of de regel is gestopt (rood) of actief is (groen).
Elke regel is toegankelijk door op het bewerkingspictogram te klikken. Hiermee kunt u de regelparameters wijzigen of de regel starten/stoppen. U kunt geen nieuwe regel aanmaken in deze farmweergave. Wijzigingen aan de regel moeten worden aangebracht in het IPDS- gedeelte.
Voeg een regel toe door op de gewenste regel te klikken, gevolgd door op de rechterpijl te klikken. Of u kunt er meer dan één selecteren door tegelijkertijd de Shift-toets in te drukken en de regels te selecteren die u wilt toevoegen. U klikt dan op de rechter enkele pijl. U kunt ook alle beschikbare zwarte lijsten toevoegen door op de dubbele pijl naar rechts te klikken.
Om een of meer regels te verwijderen, selecteert u ze en klikt u op de pijl naar links of klikt u op de dubbele pijl om ze allemaal te verwijderen.


