Algemene instellingen voor HTTP Farm-profiel #
Het HTTP-profiel beheert de content-switching op de applicatielaag van het OSI-model voor zowel het HTTP- als het HTTPS-protocol. We hebben het profiel zo ontworpen dat het inkomende webverkeer intelligent over meerdere backend-resources wordt verdeeld door de inhoud van inkomende verzoeken te analyseren en routeringsbeslissingen te nemen op basis van specifieke parameters zoals de URL, cookies, headers en sessie-informatie. Met deze informatie kunnen we verkeer naar de juiste (services) serverpools leiden.
In het gedeelte rechtsboven hebben we 2 indicatoren. Acties knoppen en de Status.
Vierkante doos: Wanneer erop wordt geklikt, stopt de LSLB-boerderij.
Knop Vernieuwen: Wanneer u hierop klikt, wordt de farm opnieuw gestart.
Play knop: Als de boerderij uitgeschakeld of inactief is, wordt deze gestart wanneer erop wordt geklikt.

Elk van de hieronder beschreven kleuren vertegenwoordigt de Status van een gegeven Boerderij:
Groen: Betekent dat de boerderij is UP en alle backends zijn actief. Het kan ook betekenen dat er een omleiding is geconfigureerd.
Rood: Betekent dat de boerderij is DOWN of het is niet functioneel.
Zwart: Geeft een aan KRITISCHE schade. Dit gebeurt meestal als een farm UP is, maar er geen backend beschikbaar is, of als deze zich in de onderhoudsmodus bevindt.
Blauw: Toont wanneer er een is PROBLEEM. De farm kan actief zijn, maar wanneer ten minste één backend niet beschikbaar is.
Oranje: Vertegenwoordigt ONDERHOUD. Toont wanneer de farm actief is, maar minstens één backend zich in de onderhoudsmodus bevindt.
Deze kleurcodes zijn overal in de grafische gebruikersinterface hetzelfde. Een beknopte uitleg hierover vindt u in het LSLB Farm-gedeelte.
In het HTTP(S)-farmprofiel wordt de HTTP-header X-Forwarded-For standaard ingevuld met het IP-adres van de client.
Net als een reverse proxy beheert elke HTTP(S)-farm (of virtuele service) meerdere services. Daardoor kan één virtueel HTTP-IP-adres en poortpaar meer dan één load-balanced webservice afhandelen. Binnen de HTTP-farm is er daarom een sectie genaamd ' service' die flexibiliteit biedt voor virtuele hosts en waarmee lijsten met backends voor elke service kunnen worden aangemaakt.
Elke HTTP(S)-service gebruikt reguliere expressies (voor virtuele host en URL-patroon) in PCRE om te zoeken naar specifieke patronen in de HTTP-headers van de inkomende verbindingen. Als het patroon overeenkomt in zowel het veld voor de virtuele host als het veld voor het URL-patroon , zullen de backends van die specifieke service de inkomende verbindingen verwerken.
Basis configuratie #
Hieronder volgen de basisparameters voor het HTTP/S-farmprofiel.
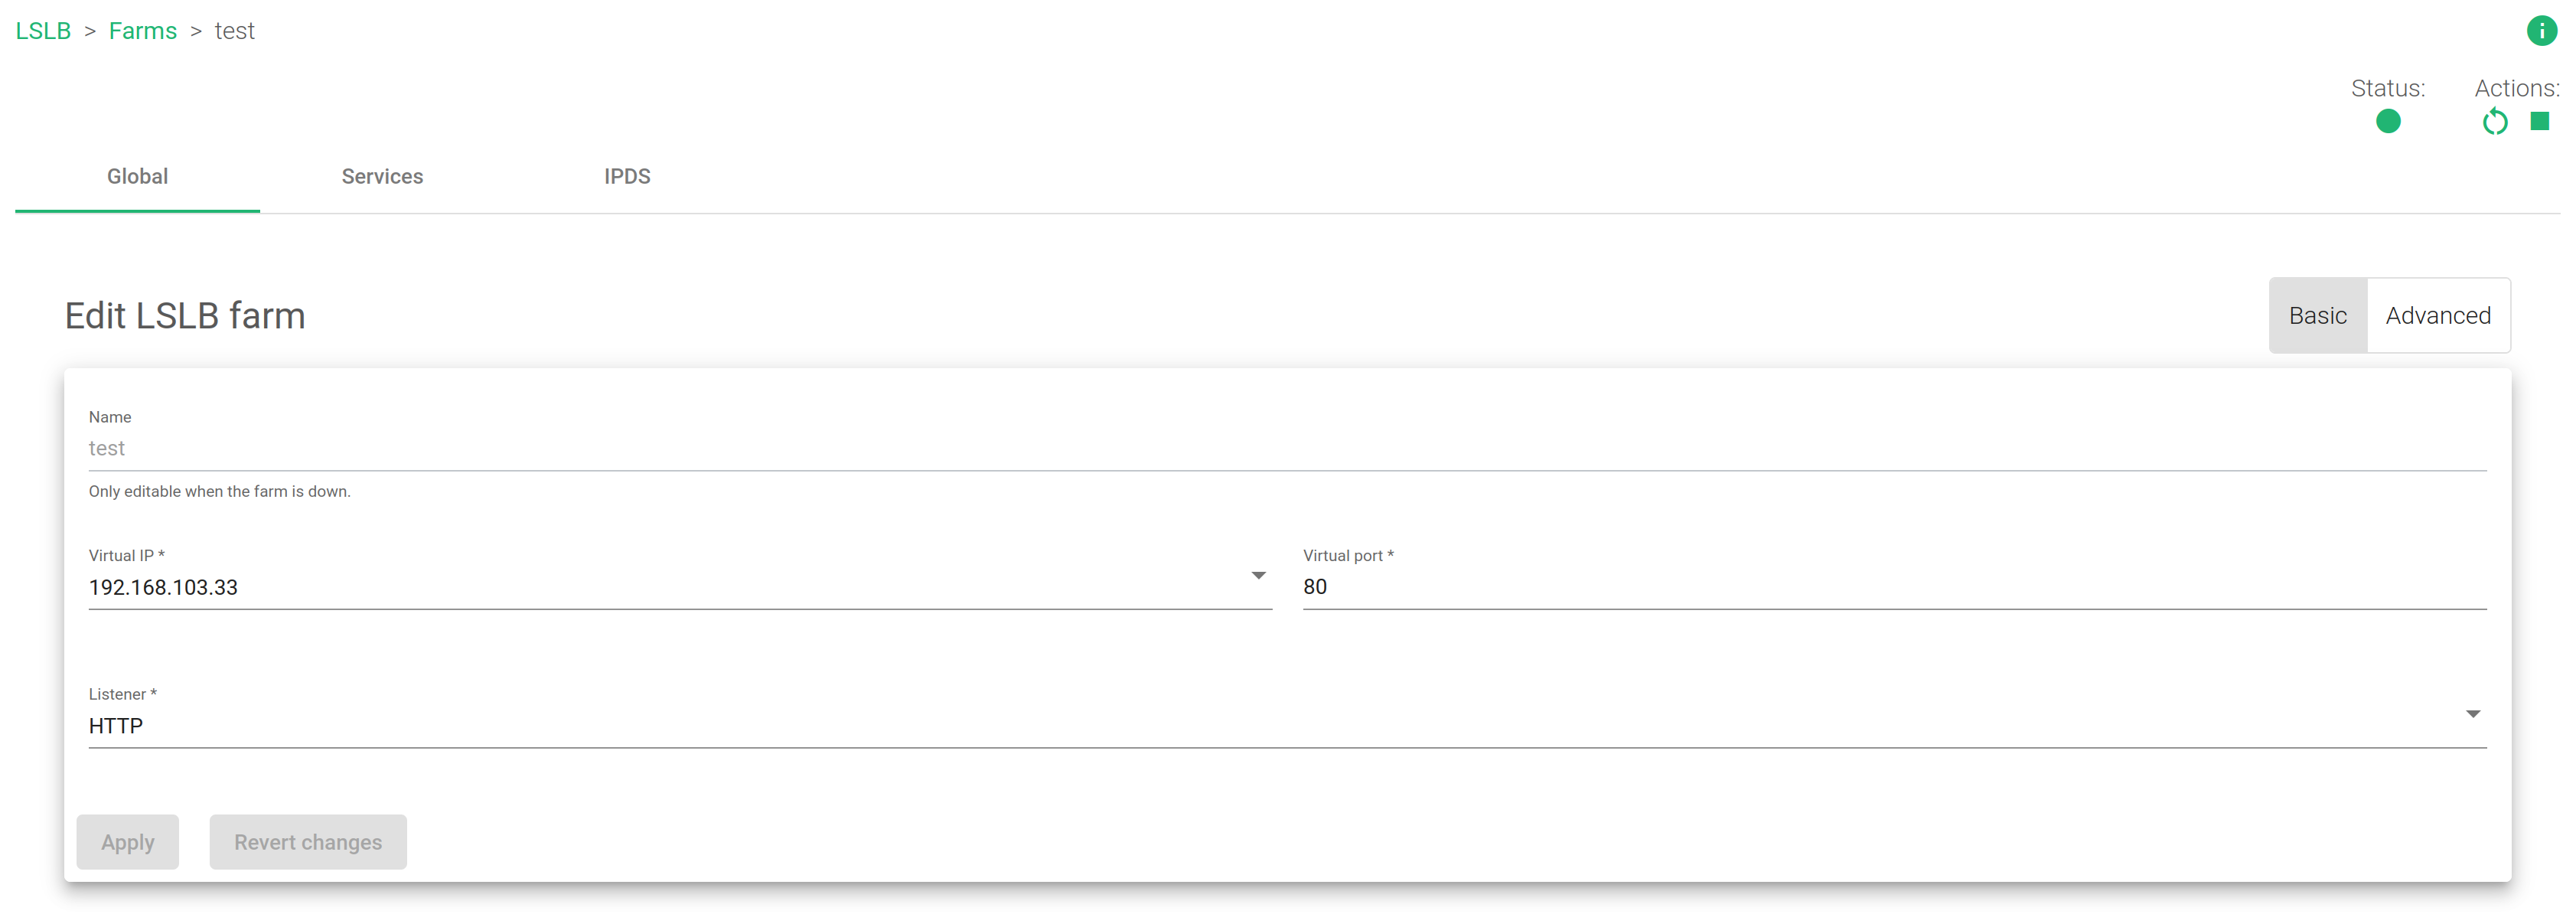
Naam . Dit is een naam waarmee een boerderij gemakkelijk te identificeren is. Om de naam van een boerderij te wijzigen, moet u deze eerst stopzetten. Zorg ervoor dat de nieuwe naam nog niet in gebruik is.
Virtueel IP-adres en poort . Dit zijn de virtuele IP-adressen en poortparen waarop de farm luistert naar inkomende verbindingen. De nieuwe combinatie van IP-adres en poort moet ongebruikt en beschikbaar zijn voordat deze geconfigureerd kan worden.
Luisteraar . In dit veld wordt het Layer 7-protocol gespecificeerd dat gebruikt moet worden voor het schakelen tussen componenten.
- HTTP. De virtuele service ontvangt alleen gewone HTTP-inhoud.
- HTTPSDe virtuele service ontvangt beveiligde HTTP-content, beheert SSL-handshakes, verwerkt beveiligde coderingsconfiguraties, SSL-certificaten (wildcard of SNI), enz. om SSL-offloading uit te voeren. Dit ontlast de echte applicatieservers van deze zware taken.
HTTPS-parameters #
De HTTPS-parameters vindt u hieronder.
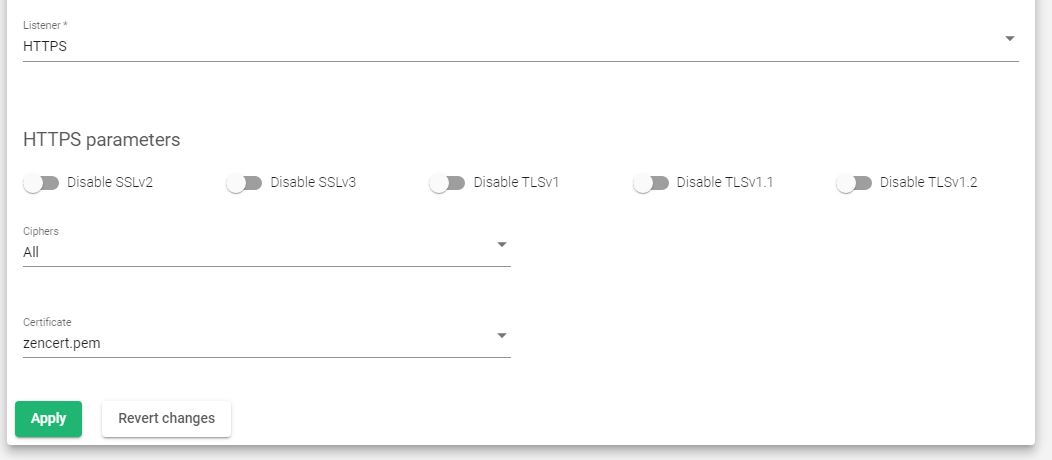
SSLV2 uitschakelen , SSLV3 uitschakelen , TLSV1 uitschakelen , TLSV1.1 uitschakelen , TLSV1.2 uitschakelen . Met elk van deze schakelaars kunt u de bijbehorende SSL- of TLS-versie in- of uitschakelen. Het uitschakelen van een van de protocollen wordt afgeraden, omdat de bijbehorende versleutelingsmethoden dan ook worden uitgeschakeld.
Versleuteling . In dit gedeelte stellen we lijsten samen van versleutelingen die we gebruiken om een SSL-verbinding te versterken. Voordat een client en server informatie uitwisselen die beschermd wordt door het TLS-protocol, moeten ze op veilige wijze een versleutelingssleutel en een versleutelingssysteem uitwisselen of overeenkomen die gebruikt zullen worden voor het versleutelen van gegevens.
Om een cijfer voor gebruik te configureren, selecteert u een van de volgende opties.
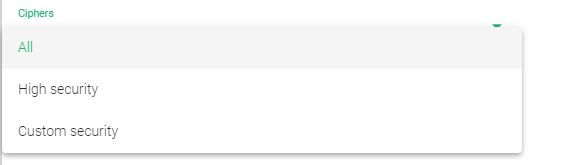
- Alles. Als deze opdracht is geselecteerd, beheert de luisterende HTTP(S)-farm alle beschikbare coderingssuites. Dit is de standaardinstelling.
- Hoge beveiliging. Met deze opdracht zijn de volgende cijfers mogelijk:
kEECDH+ECDSA+AES128:kEECDH+ECDSA+AES256:kEECDH+AES128:kEECDH+AES256:kEDH+AES128:kEDH+AES256:DES-CBC3-SHA:+SHA:!aNULL:!eNULL:!LOW:!kECDH:!DSS:!MD5:!EXP:!PSK:!SRP:!CAMELLIA:!SEED
Door deze optie in te schakelen, profiteert u van een beveiliging die sterk genoeg is om een A+ score te behalen bij SSL Labs.
- Beveiliging op maat. Met deze opdracht kunt u uw eigen cijfers aanpassen via de Aangepaste cijfers veld.
- Aangepaste cijfers. Met deze opdracht kunt u specifieke codes aanpassen om het maken van een SSL-verbinding toe te staan of te verbieden. Het moet een string zijn in hetzelfde formaat als in OpenSSL-coderingen . Deze opdracht wordt weergegeven als Beveiliging op maat is ingesteld.
- SSL-offloadingMet deze optie kunnen de AES-coderingen via hardware worden overgedragen als de processor dit toelaat. Dit optimaliseert de prestaties van de SSL-encryptie-/decryptietaak.
Beschikbare certificaten . Dit zijn de beschikbare SSL-certificaten die op het apparaat zijn geïnstalleerd. Om ze in te schakelen, selecteert u het certificaat en klikt u op de pijlknop of sleept u het vanuit het vak 'Beschikbaar' naar het vak 'Ingeschakeld'. U kunt ook meerdere certificaten of zelfs alle certificaten in- of uitschakelen.
Ingeschakelde certificaten . In deze lijst beheert u de certificaten die momenteel door de farm worden gebruikt. U kunt ze naar boven of naar beneden verplaatsen met de dubbele pijltoetsen (omhoog/omlaag) of ze allemaal uitschakelen. Houd rekening met de volgorde van de certificaten. Als u een wildcardcertificaat configureert vóór een hostcertificaat, wordt het wildcardcertificaat eerst gebruikt.
geavanceerde instellingen #
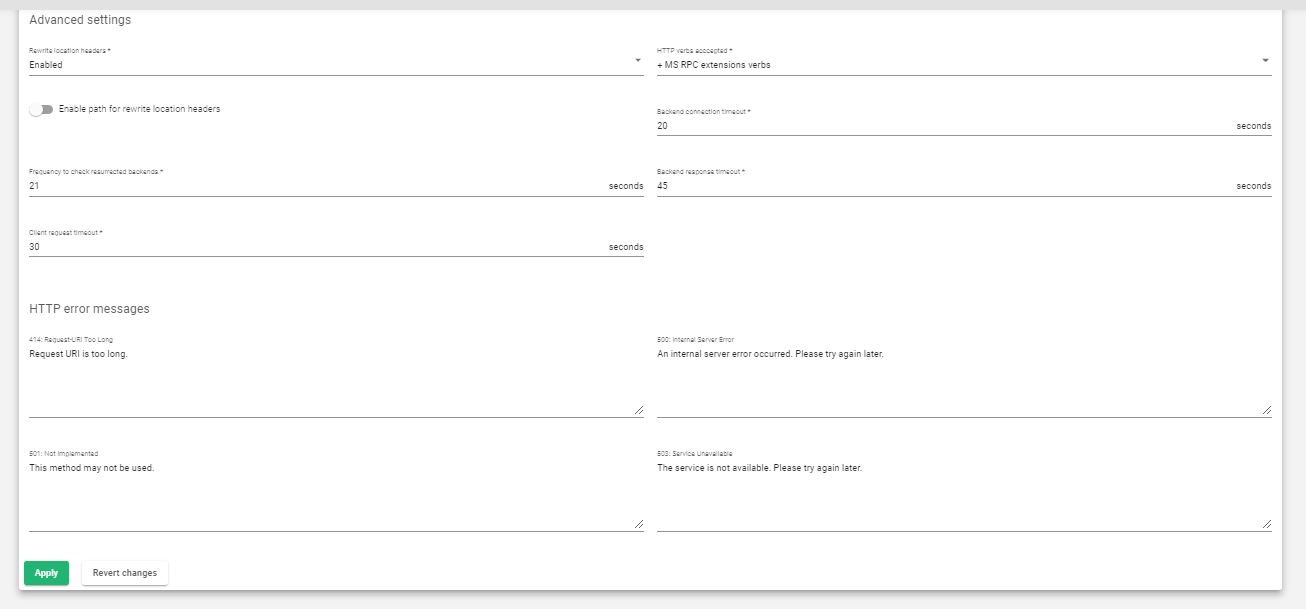
Locatieheaders herschrijven . Indien ingeschakeld, wordt de farm gedwongen de Location- en Content-location- headers in het antwoord aan de clients aan te passen. Als deze de waarde van de backend zelf of het VIP-adres bevatten, maar met een ander protocol, wordt het antwoord aangepast om de virtuele host in het verzoek weer te geven. Als de schakelaar ' Backends vergelijken' is ingeschakeld, wordt alleen het IP-adres van de backend vergeleken. Dit is essentieel voor het doorsturen van een verzoek naar een HTTPS-listener op dezelfde server als de HTTP-listener. Als dit veld is geconfigureerd in de servicesectie, wordt deze instructie voor die service genegeerd.
Geaccepteerde HTTP-methoden . Dit veld geeft aan welke HTTP-methoden worden gebruikt om HTTP-clientverzoeken te valideren. Als het verzoek van de client niet is toegestaan, wordt er een foutmelding weergegeven. Elke methode heeft subcategorieën.
- Standaard HTTP-verzoek. Standaard HTTP-verzoeken (GET, POST, HEAD).
- + uitgebreid HTTP-verzoek. uitgebreide HTTP-verzoeken (PUT, DELETE).
- + opties HTTP-werkwoord. uitgebreide HTTP-verzoeken (PUT, DELETE).
- + standaard WebDAV-werkwoorden. standaard WebDAV-werkwoorden (LOCK, UNLOCK, PROPFIND, PROPPATCH, SEARCH, MKCOL, MOVE, COPY, OPTIONS, TRACE, MKACTIVITY, CHECKOUT, SAMENVOEGEN, RAPPORTEREN).
- + MS-extensies WebDAV-werkwoorden. MS-extensies WebDAV-werkwoorden (INSCHRIJVEN, UITSCHRIJVEN, NOTIFY, BPROPFIND, BPROPPATCH, POLL, BMOVE, BCOPY, BDELETE, CONNECT).
- + MS RPC-extensies werkwoorden. MS RPC-extensies werkwoorden (RPC_IN_DATA, RPC_OUT_DATA).
Negeer 100 Continue . Indien aangevinkt, wordt de eigenschap 100 Continue uitgeschakeld. Volgens het HTTP 1.1-protocol worden de formuliergegevens niet met het initiële verzoek meegestuurd wanneer deze header wordt verzonden. In plaats daarvan wordt deze header naar de webserver gestuurd, die antwoordt met 100 (Continue). Dit betekent dat de server de verzoekheaders heeft ontvangen en dat de client verder moet gaan met het verzenden van de verzoekbody (in het geval van een verzoek waarvoor een body moet worden verzonden; bijvoorbeeld een POST-verzoek). Als de verzoekbody groot is, is het inefficiënt om deze naar een server te sturen wanneer een verzoek al is afgewezen op basis van onjuiste headers. Om een server te laten controleren of het verzoek kan worden geaccepteerd op basis van de verzoekheaders alleen, moet een client Expect : 100-continue als header in het initiële verzoek meesturen en controleren of een 100 Continue-statuscode in het antwoord wordt ontvangen voordat verder wordt gegaan (of 417 Expectation Failed ontvangen en niet verder gaan).
Logboeken . Schakel logboekregistratie van farmverkeer in of uit om te debuggen en te analyseren wat er via de load balancer wordt verzonden.
Time-out voor backendverbinding . Deze waarde geeft aan hoe lang de serverfarm moet wachten op een verbinding met de backend (in seconden). Meestal is dit de wachttijd voor het openen van de socket. Standaard is deze waarde ingesteld op 20 seconden.
Frequentie voor het controleren van herstelde backends . Dit bepaalt hoe vaak de load balancer wacht om te controleren of een backend bereikbaar is en om een geblokkeerde server weer beschikbaar te maken als deze weer online is. De farm controleert de backend periodiek zodra de server als offline is gemarkeerd, ongeacht of er een nieuwe clientverbinding is of niet. Standaard is deze waarde ingesteld op 10 seconden.
Time-out voor backendreactie . Deze waarde geeft aan hoe lang de farm moet wachten op een reactie van de backends (in seconden). Standaard is deze waarde ingesteld op 45 seconden.
Time-out voor clientverzoek . Deze waarde geeft aan hoe lang de farm moet wachten op een verzoek van een client. Zodra deze time-out is bereikt zonder dat er gegevens van de client zijn ontvangen, wordt de verbinding verbroken. Standaard is deze waarde ingesteld op 30 seconden.
HTTP-foutmeldingen #
Gepersonaliseerde foutmeldingen. De boerderijservice geeft een aangepast bericht op uw site weer wanneer er een webcodefout wordt gedetecteerd op de echte servers. Er wordt een gepersonaliseerde HTML-pagina weergegeven voor foutcodes 414, 500, 501 en 503.
- 414: Aanvraag-URI te langDit is de foutmelding van het HTTP/S-profiel als de URI het maximale aantal toegestane tekens bereikt. Als u deze foutmelding krijgt, verkort u de URL.
- 500 Interne server fout. Dit is de foutmelding van het HTTP/S-profiel als de backend een onverwachte opdracht tegenkomt
- 501: Niet geïmplementeerd. Dit is de foutmelding van het HTTP/S-profiel als het verzoekwerkwoord niet wordt beheerd of bekend is bij de proxy of backend.
- 503 Service niet beschikbaar. Dit is de foutmelding van het HTTP/S-profiel als de proxy geen beschikbare backend voor de aanvraag vindt. Dit kan gebeuren wanneer alle backends of servers niet beschikbaar zijn, of omdat de reguliere expressie in het verzoek niet overeenkomt met een geconfigureerde service.
- WAF 403: Verboden. Dit is de foutmelding van het HTTP/S-profiel als de WAF is ingeschakeld en de WAF-engine het verzoek afwijst.
Headers #
In deze sectie kunnen we wereldwijd aanvraag- en responsheaders toevoegen, wijzigen of verwijderen, waarbij acties worden toegepast op alle geconfigureerde services. Als een header in de servicesectie is geconfigureerd, wordt die configuratie verwijderd.
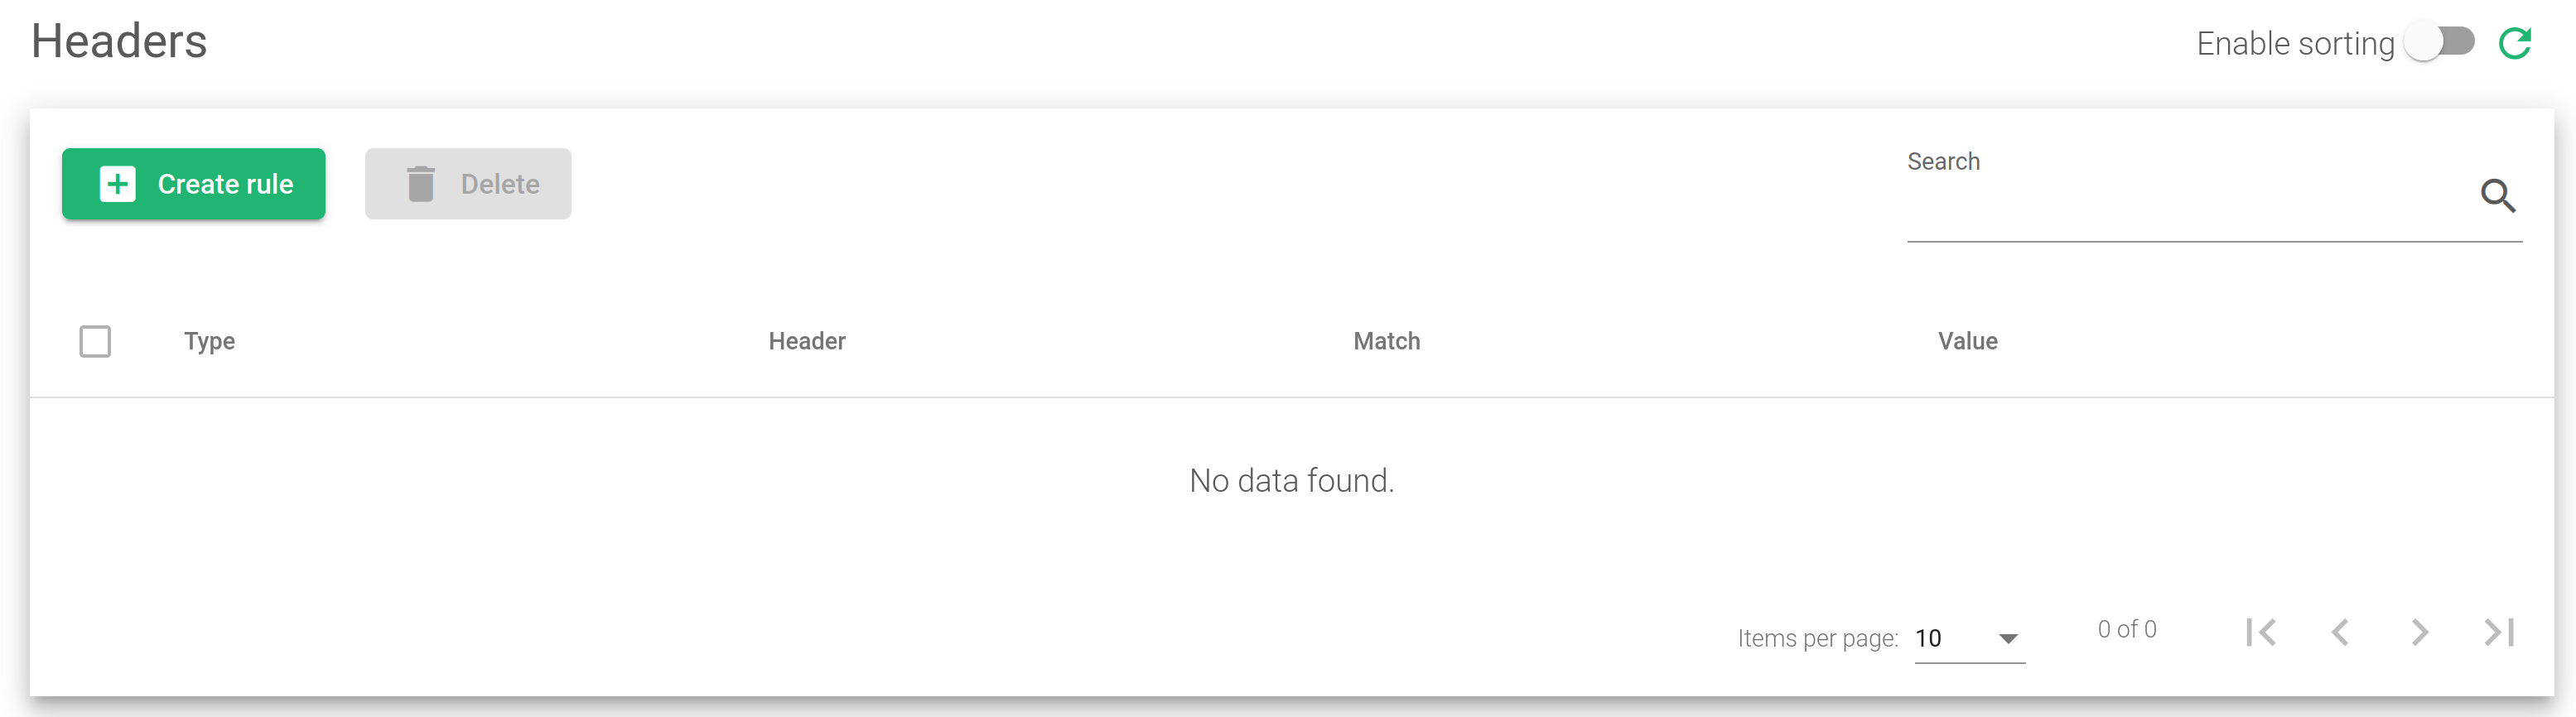
De acties die u in deze sectie kunt gebruiken, zijn onder meer:
Creëer regelEr wordt een globale headerregel gemaakt.
Verwijdering . Een globale headerregel wordt verwijderd.
In dit gedeelte kunnen we headerverzoeken en -reacties toevoegen, wijzigen of aanmaken, zoals weergegeven in de onderstaande afbeelding.
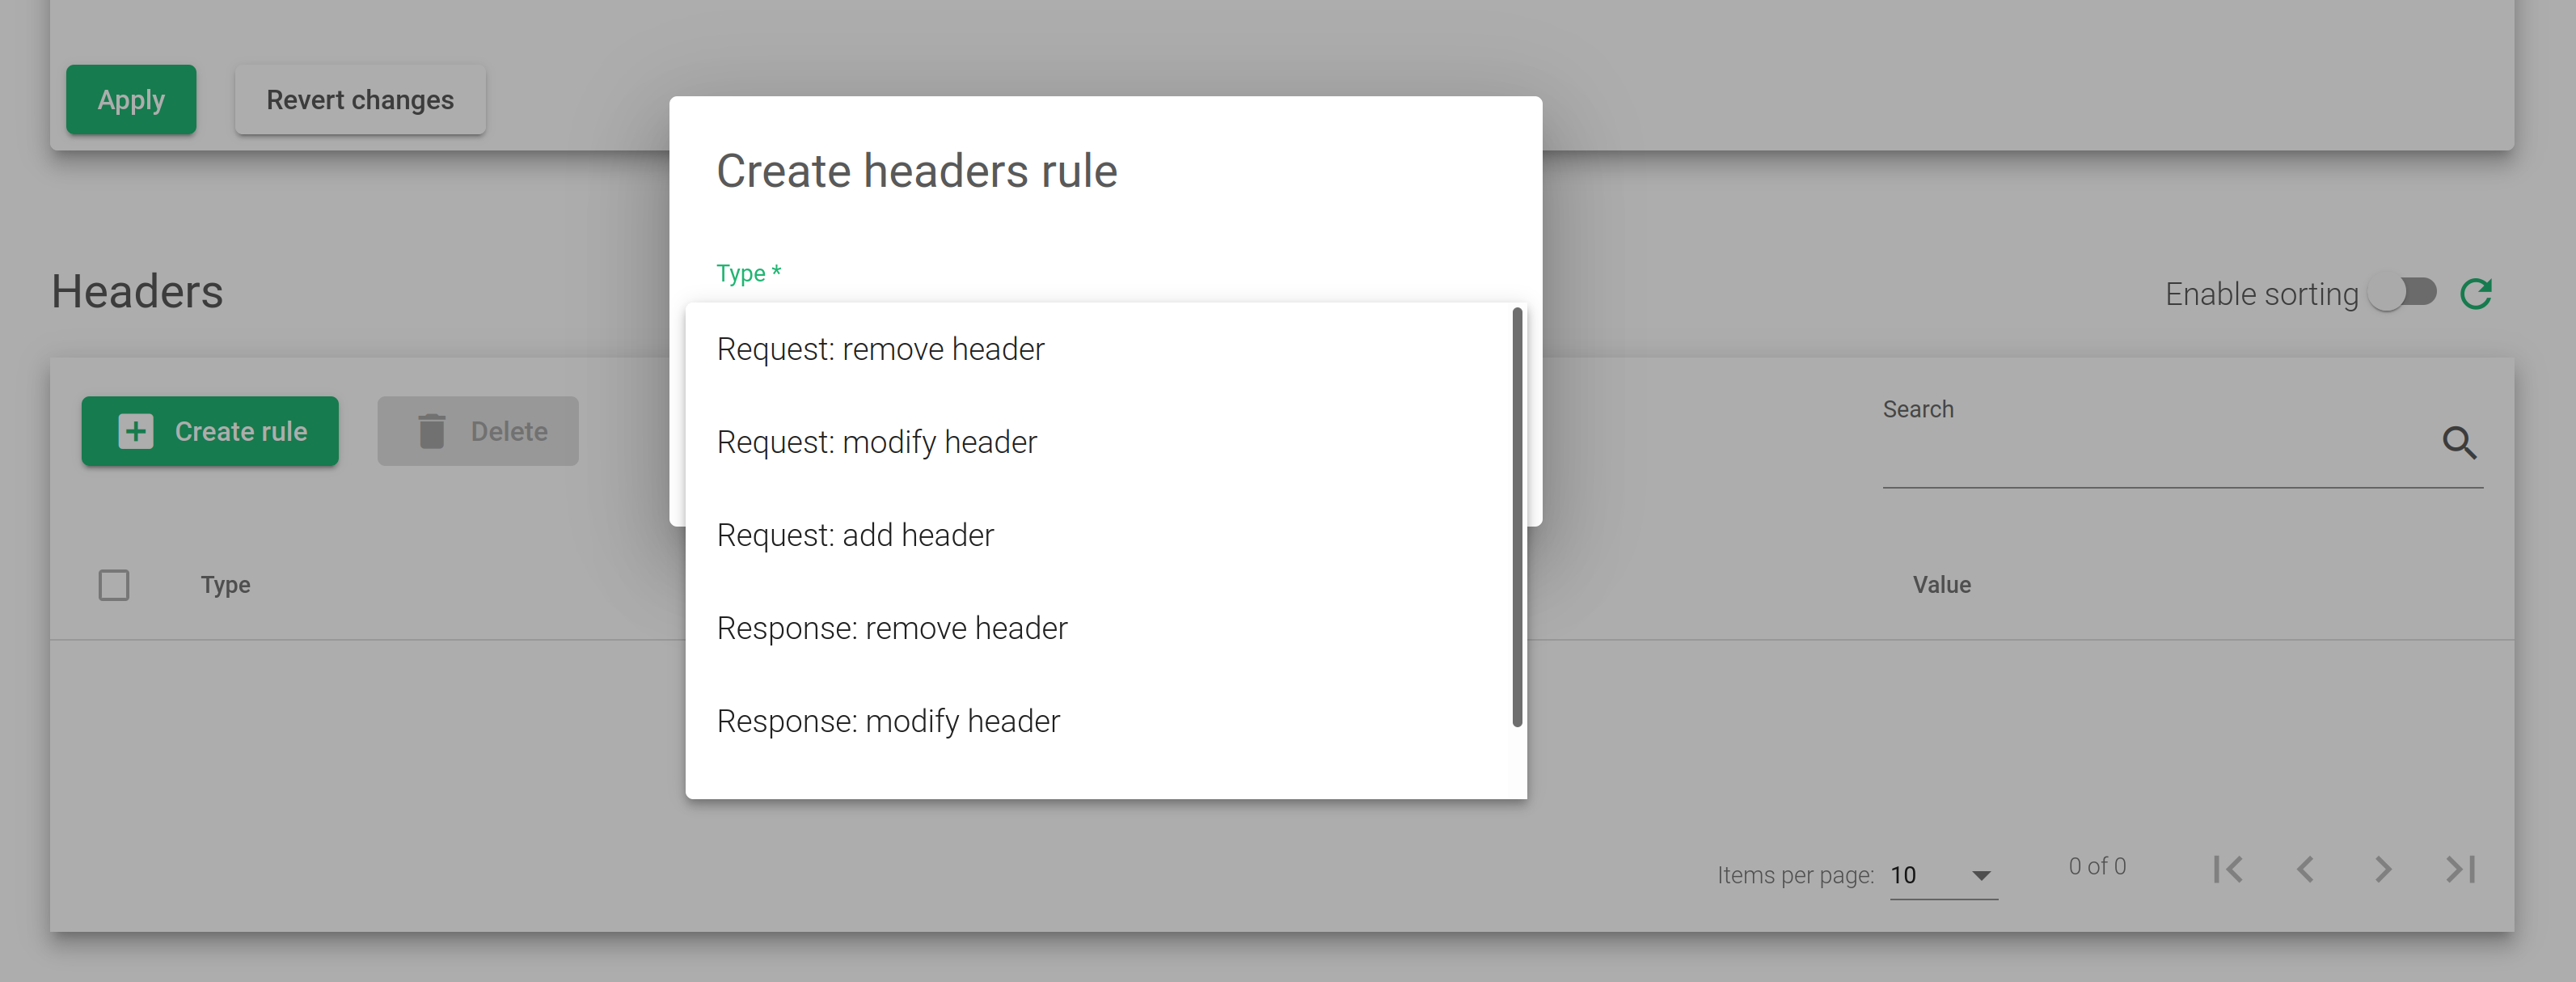
Type.
- Verzoek: header verwijderen. Headerpatroon dat wordt verwijderd uit de HTTP-aanvragen van de client.
- Verzoek: header aanpassen. Wijzig de header van de HTTP-aanvragen van de client.
- Verzoek: header toevoegen. De header die wordt toegevoegd aan de HTTP-aanvragen van de client.
- Reactie: header verwijderen. Headerpatroon dat wordt verwijderd uit het backend-HTTP-antwoord.
- Reactie: header aanpassen. Wijzig de header van het Backend-HTTP-antwoord.
- Reactie: header toevoegen. De header die wordt toegevoegd aan het backend-HTTP-antwoord.
Diensteninstellingen #
De services binnen een LSLB-farm met een HTTP-profiel bieden mogelijkheden voor content-switching voor virtuele webservices, waardoor meerdere webservices en applicaties via hetzelfde virtuele IP-adres en poort beschikbaar komen . Dit helpt bij het verenigen van webapplicaties via één domein, het beheren van virtuele hosts , het beheren van URL's , het configureren van redirects , het configureren van persistentie en backends per service . Elke service binnen een LSLB-farm heeft verschillende eigenschappen, health checks, persistentie, headerbeheer en een backendlijst. Reguliere expressies kunnen worden gebruikt om te voldoen aan voorwaarden die bepalen welke service per verzoek moet worden gebruikt.
Elke serviceovereenkomstvoorwaarde wordt gecontroleerd door de HTTP-farmprofielkern in de prioriteitsmodus (die indien nodig kan worden gewijzigd). Als er geen service is gekoppeld, retourneert de boerderijkern een fout (HTTP-fout 503). Om deze reden zijn specifieke definities van meerdere diensten toegestaan. Als de velden URL en Host niet zijn gedefinieerd, komen alle verzoeken overeen. De HTTP-servicevoorwaarden worden bepaald door een virtuele host en/of een URL-patroon.
Ten eerste is het noodzakelijk om ten minste één backendserver aan een service toe te voegen. Zodra de nieuwe service is toegepast, worden de HTTP-services van boven naar beneden in de lijstvolgorde geëvalueerd. De eerste service die overeenkomt met het veld Host en/of URL verwerkt de aanvraag. Deze servicevoorwaarden worden bepaald door URL- of Host-patronen.

De servicevoorwaarden waaraan moet worden voldaan zijn:
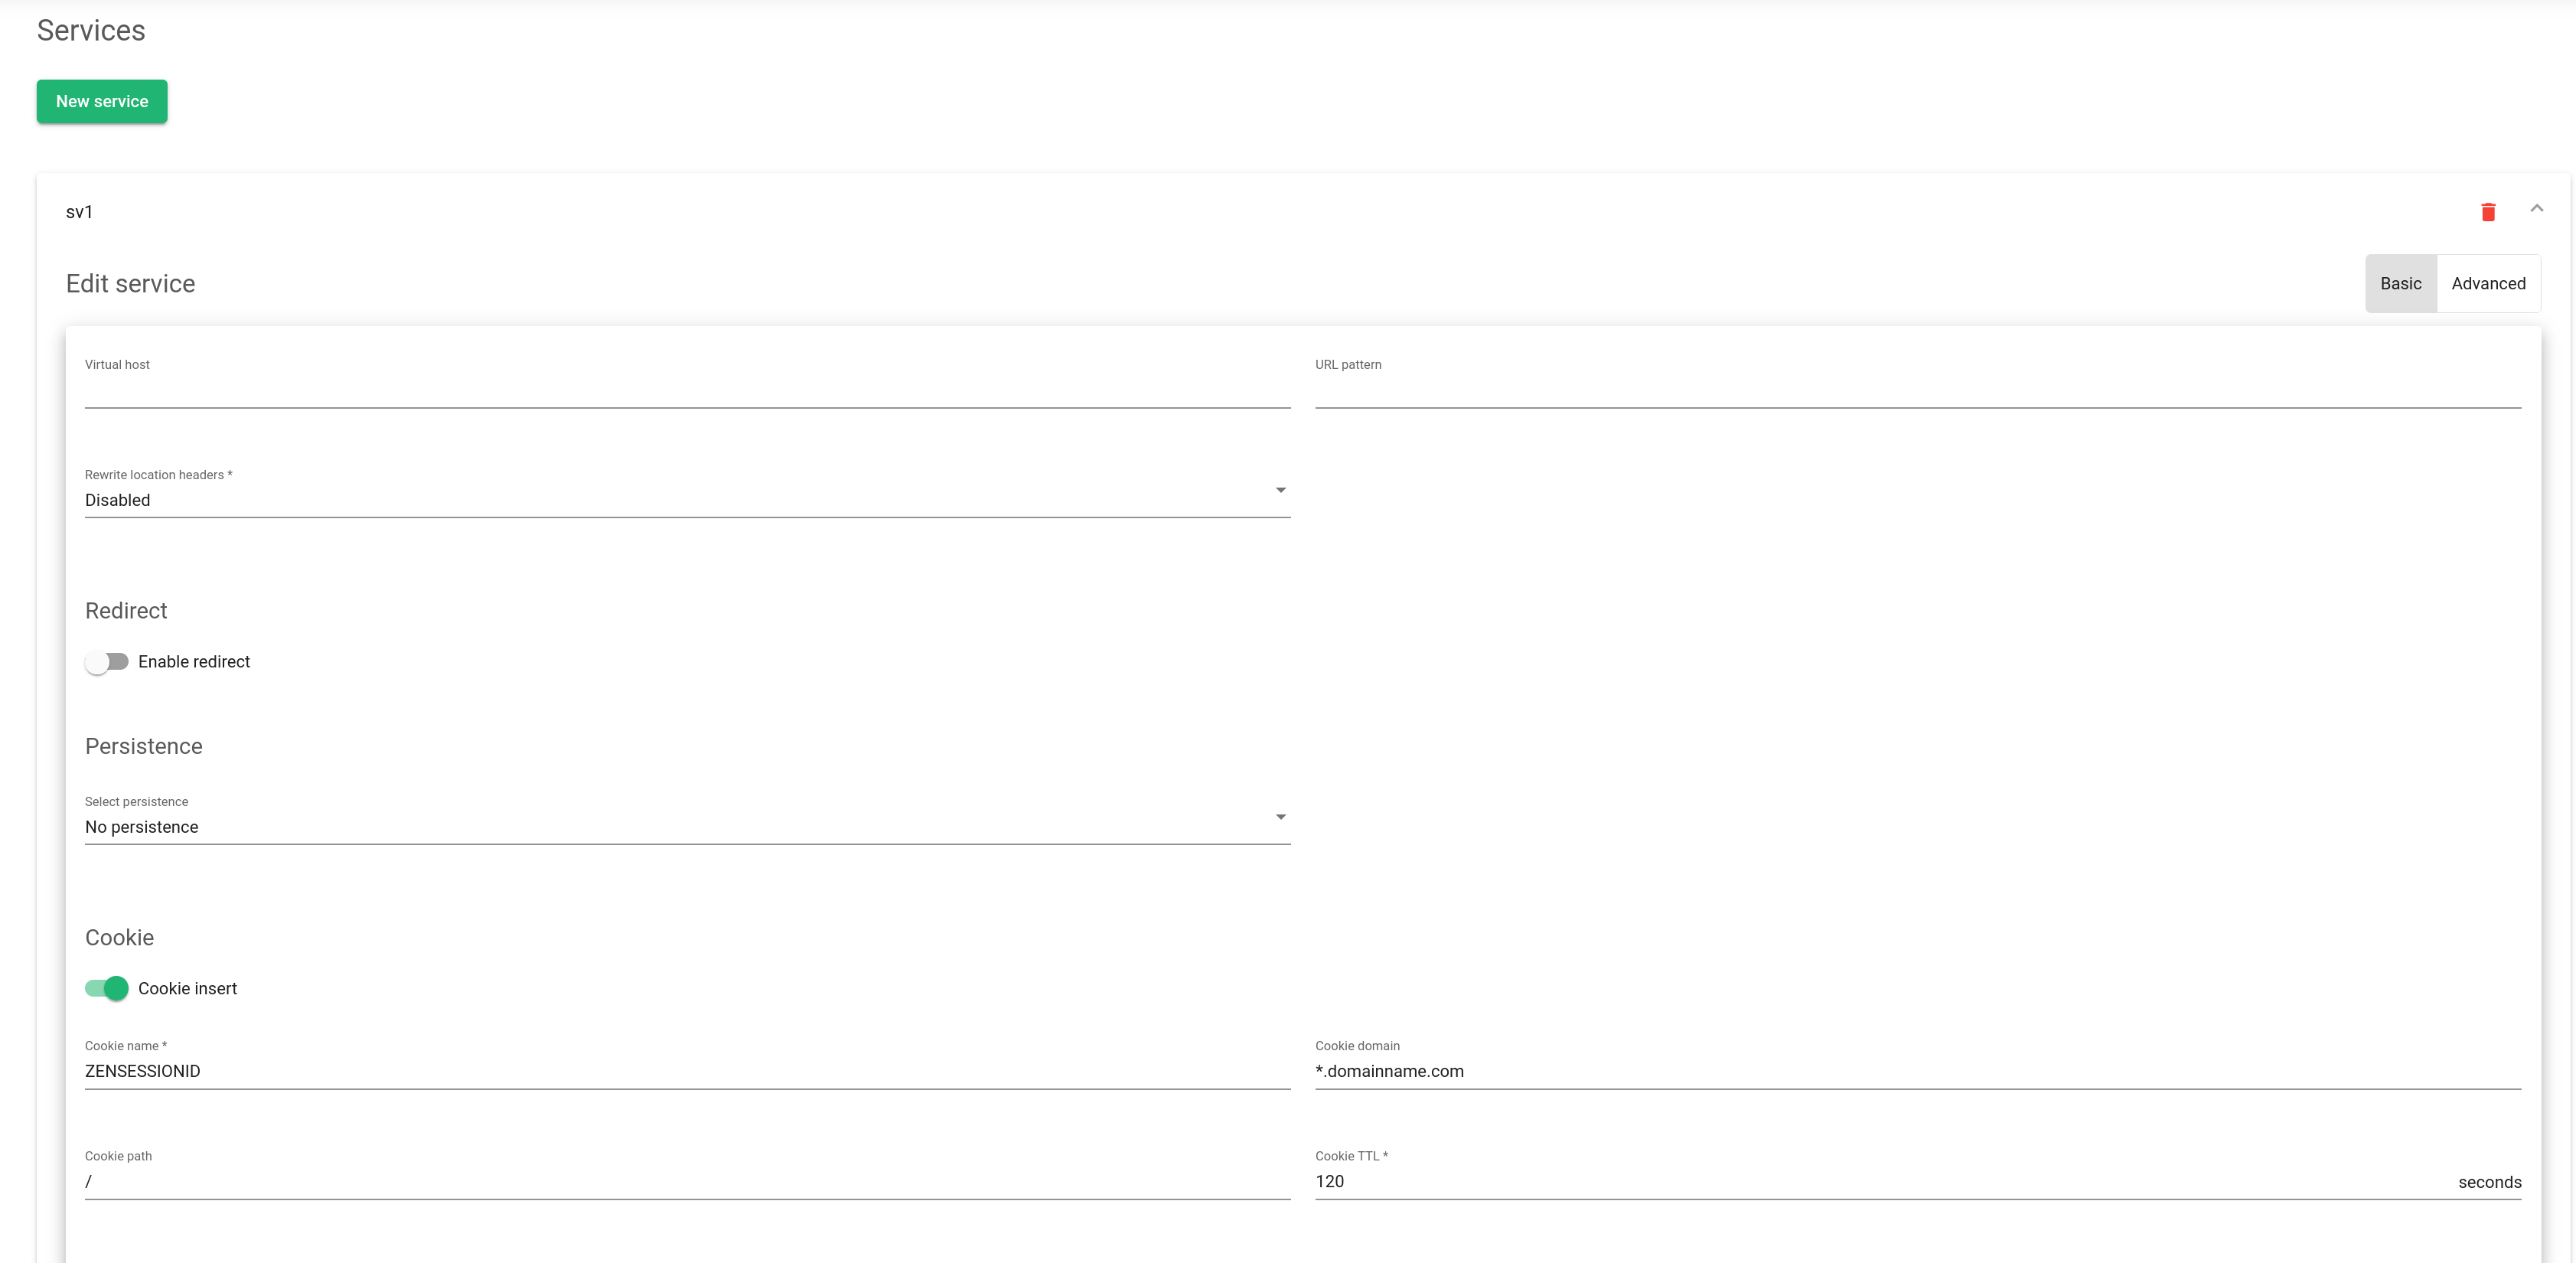
Virtuele host . Met deze functie kunt u een voorwaarde definiëren op basis van de domeinnaam, waarbij hetzelfde virtuele IP-adres en dezelfde poort binnen een HTTP-farm worden gebruikt. Als u deze voorwaarde wilt verwijderen, kunt u het veld leeg laten. Reguliere expressies in PCRE-formaat worden in dit veld ondersteund.
URL-patroon . Dit veld dient om een webservice te identificeren op basis van het URL-pad dat de client opvraagt. De URL wordt gecontroleerd aan de hand van een vooraf bepaald patroon, waarbij de syntaxis wordt getoetst. Indien u deze voorwaarde niet wilt toepassen, kunt u het veld leeg laten. Reguliere expressies in PCRE-formaat worden in dit veld ondersteund, waardoor geavanceerde patroonherkenning mogelijk is.
De waarden voor de virtuele host en het URL-patroon zijn reguliere expressies. Indien leeggelaten, wordt elke waarde geaccepteerd. Beide velden moeten overeenkomen, anders wordt de volgende service overgeslagen. Het is aanbevolen om ten minste één van beide te gebruiken; deze dient als standaardwaarde als er onderaan geen overeenkomst wordt gevonden.
Locatieheaders herschrijven . Indien ingeschakeld, wordt de service gedwongen de Location- en Content-location- headers in het antwoord aan de clients aan te passen. Als deze de waarde van de backend zelf of het VIP (maar met een ander protocol) bevatten, wordt het antwoord aangepast om de virtuele host in het verzoek weer te geven. Als de schakelaar ' Backends vergelijken' is ingeschakeld, wordt alleen het IP-adres van de backend vergeleken. Dit is essentieel bij het omleiden van verzoeken naar een HTTPS-listener op dezelfde server als de HTTP-listener. Wanneer 'Backends vergelijken' is geselecteerd, is er een vlag met de naam ' Pad inschakelen voor locatieheaders herschrijven' beschikbaar. Schakel deze vlag in als u met URL's herschrijven werkt . Deze waarde dwingt u om de URL-reacties te controleren en zal de reactie terugzetten naar het origineel als er een regel is geconfigureerd in 'URL's herschrijven' . Als dit veld is ingeschakeld, overschrijft het dezelfde instructie in de globale sectie.
redirect #
Als de service de omleidingsoptie heeft ingeschakeld, kunnen backend-servers niet worden gebruikt, omdat alle verzoeken naar de opgegeven URL worden verzonden.
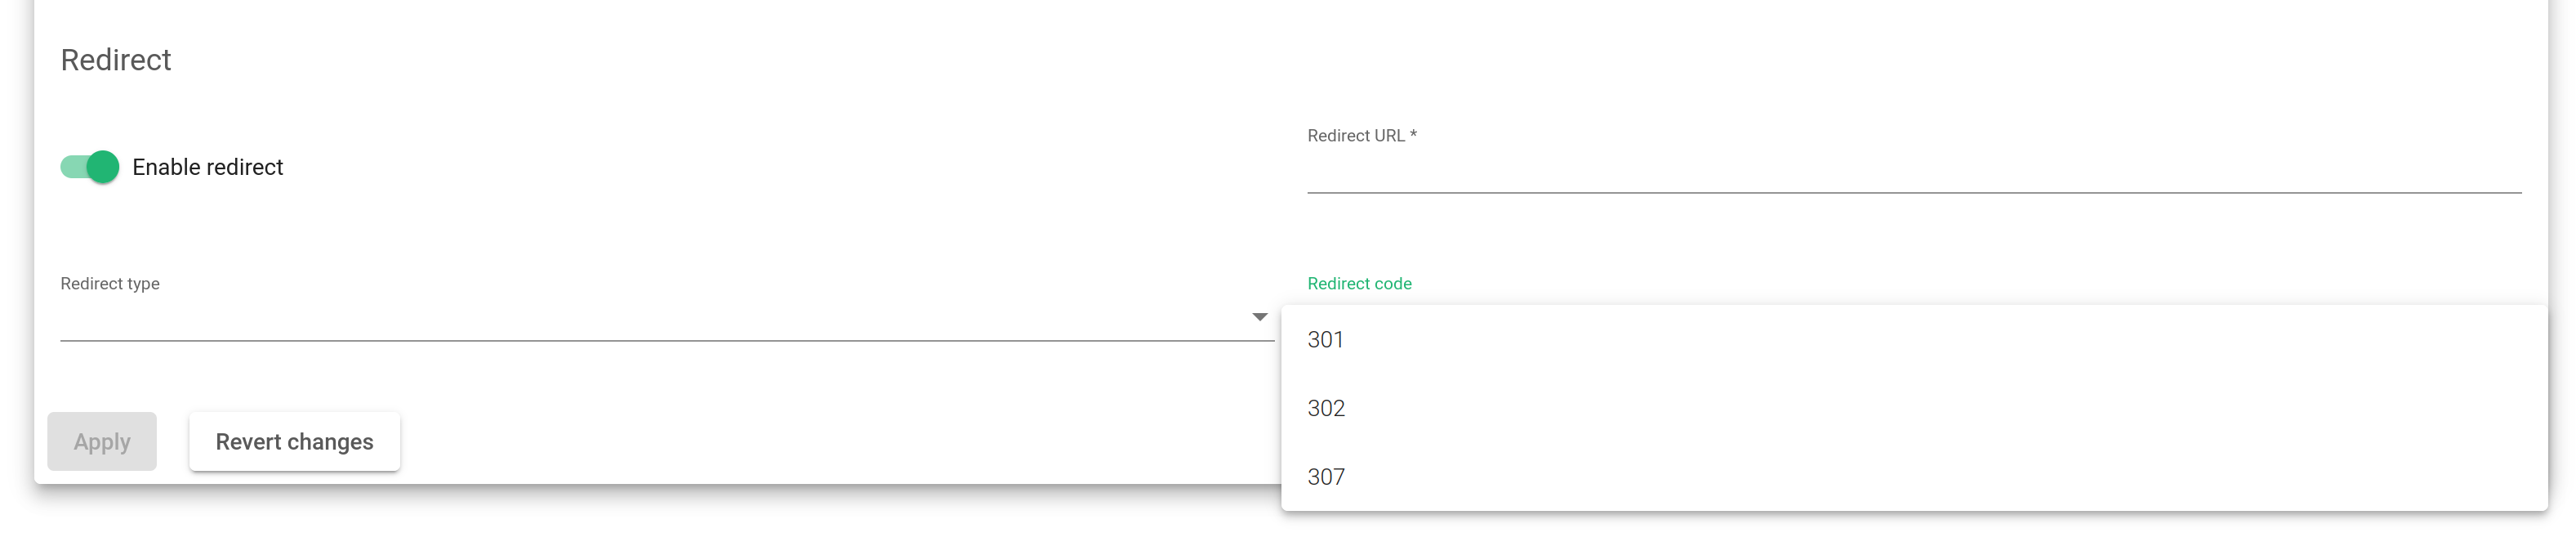
Omleidingstype . Er zijn twee omleidingstypen: Standaard en Toevoegen . Bij het Standaardtype wordt de URL als een absolute host en pad gebruikt waarnaar moet worden doorverwezen. Bij het Toevoegentype wordt het oorspronkelijke aanvraagpad toegevoegd aan de host en het pad dat u hebt opgegeven.
Omleidings-URL . Deze parameter bepaalt waar de client na het beantwoorden van een verzoek naartoe wordt doorgestuurd. Het clientverzoek wordt automatisch beantwoord door door te verwijzen naar een nieuwe URL. Als u een omleidingswaarde configureert, configureer dan GEEN backends in deze service. Als de virtuele host en het URL-patroon overeenkomen, stuurt het apparaat een HTTP Location Header -antwoord naar de client om door te verwijzen naar de geconfigureerde URL.
Omleidingscode . Er kunnen verschillende HTTP-omleidingscodes worden gebruikt: 301 (Permanent verplaatst), 302 (Tijdelijk verplaatst) of 307 (Tijdelijke omleiding).
Volharding #
Persistentie . Deze parameter definieert hoe de HTTP-service de clientsessie beheert en welke HTTP-verbinding moet worden gecontroleerd om veilige clientsessies te garanderen. Wanneer een type persistentiesessie is geselecteerd, wordt de Time To Live (TTL) in seconden weergegeven.
- Geen doorzettingsvermogen. De boerderijdienst heeft geen controle over de cliëntsessies. De HTTP- of HTTPS-verzoeken worden afgeleverd bij echte servers.
- IP: Klantadres. Het client-IP-adres wordt gebruikt om de clientsessies open te houden via de echte servers.
- BASIS: Basisauthenticatie. De HTTP-basisauthenticatieheader wordt gebruikt om de clientsessies te controleren. Wanneer een webpagina bijvoorbeeld om basisauthenticatie van de client vraagt, bevat een HTTP-header een tekenreeks zoals de volgende:
		HTTP/1.1 401 Autorisatie vereist Server: HTTPd/1.0 Datum: zaterdag, 27 november 2011 10:18:15 GMT
		WWW-authenticeren: Basic realm = "Beveiligd gebied"
		Inhoudstype: tekst/HTML Inhoudslengte: 31
Vervolgens antwoordt de klant met de header:
                GET /private/index.html HTTP/1.1 Host: localhost
		Autorisatie: Basis QWxhZGRpbjpvcGVuIHNlc2FtZQ==
Deze basisverificatiereeks wordt gebruikt als ID voor de sessie om de clientsessie te identificeren.
- PARM: een URI-parameter. Een andere manier om een clientsessie te identificeren is via een URI-parameter, gescheiden van een puntkomma, die wordt gebruikt als gebruikerssessie-ID. In het voorbeeld http://www.example.com/private.php;EFD4Y7 de parameter wordt gebruikt als sessie-ID.
- URL: een verzoekparameter. Wanneer de sessie-ID wordt verzonden via een GET-parameter met de URL, geeft deze parameter aan dat de naam die is gekoppeld aan de clientsessie-ID mogelijk is. Een klantverzoek zoals http://www.example.com/index.php?sid=3a5ebc944f41daa6f849f730f1 moet worden geconfigureerd met de parameter Persistentie Sessie-ID (sid-waarde in dit voorbeeld) en de persistentiesessietijd tot leven (TTL)
- KOEKJE: . U kunt een HTTP-cookievariabele selecteren om uit de HTTP-headers te lezen en deze te gebruiken om clientsessies gedurende een bepaalde tijd te onderhouden. De geconfigureerde cookienaam in het persistentie-sessie-ID veld wordt gemaakt door een programmeur en ingebed in een webpagina om de clientsessie te identificeren, bijvoorbeeld:
                GET /spec.html HTTP/1.1 Host: www.example.org
                Cookie: sessionidexample=75HRSd4356SDBfrte
Bovendien moet Persistence session Time To Life (TTL) worden geconfigureerd. Deze waarde beheert de tijd die de load balancer bespaart wanneer de client en de backend zonder enige activiteit werken.
- HEADER: een verzoekheader. Een aangepast veld voor de HTTP-header kan worden gebruikt om de clientsessie te identificeren. De persistentiesessie Time To Life en de persistentiesessie-ID moeten worden geconfigureerd. Bijvoorbeeld:
               GET /index.html HTTP/1.1 Host: www.example.org
               X-sessie: 75HRSd4356SDBfrte
Cookiebleid #
Cookie-insertie . Indien gedefinieerd, maakt de load balancer in elk antwoord een cookie aan met de juiste sleutel van de backend. Zelfs als de sessietabel wordt geleegd of sessies zijn uitgeschakeld, wordt de juiste backend geselecteerd. Deze functie voorkomt dat de daadwerkelijke servercode hoeft te worden aangepast om een sessiecookie aan te maken.
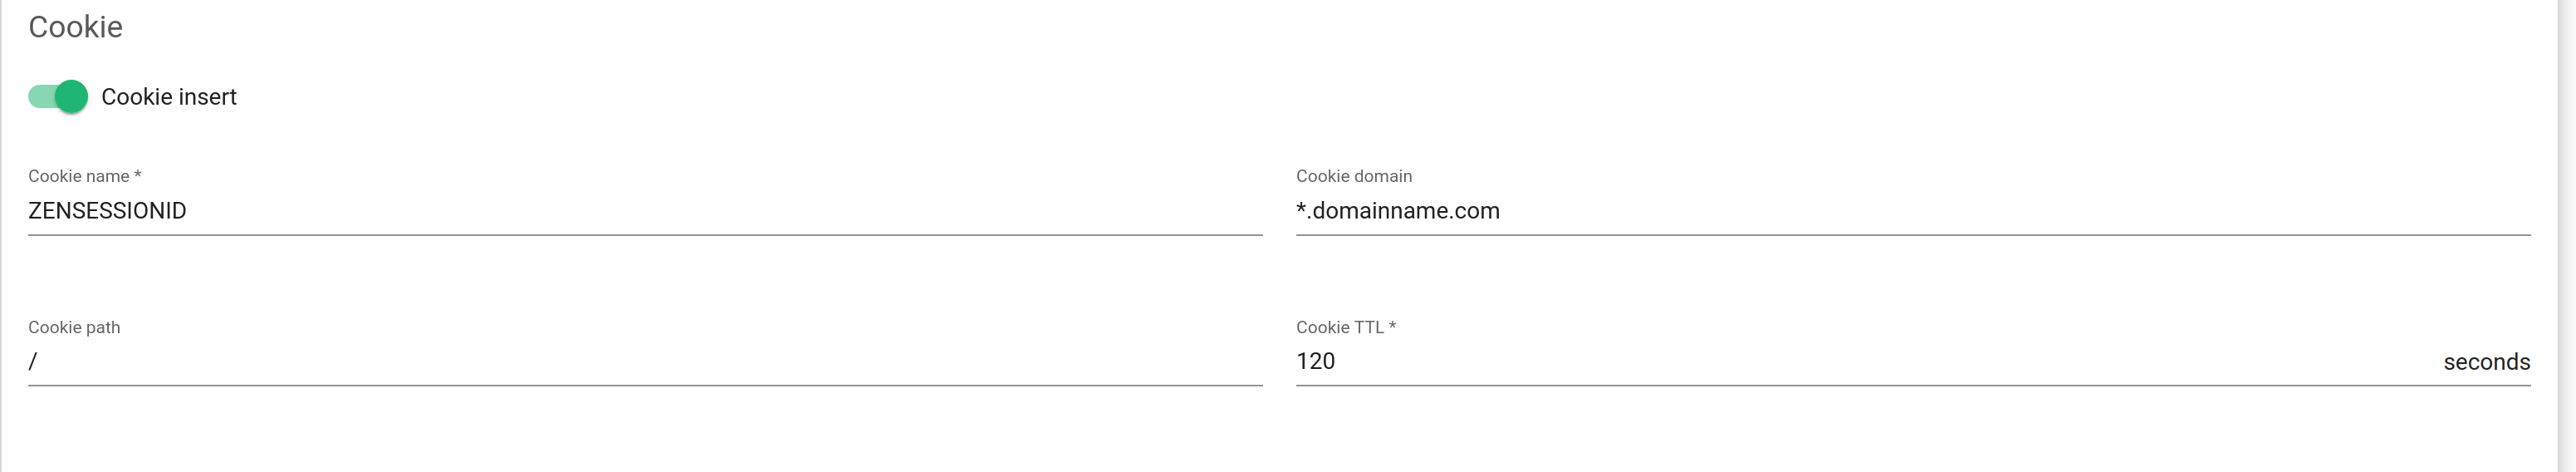
De cookienaam is de naam van een cookie die wordt aangemaakt en toegevoegd aan het clientverzoek/de backend-respons. Het cookiepad is de URI of het relatieve pad waar de nieuwe cookie wordt aangemaakt. Voor het volledige domein moet het teken worden ingesteld. Het cookiedomein is het domein waar de cookie wordt aangemaakt. Tot slot is de TTL (Time To Live) het aantal seconden dat de cookie in het geheugen wordt bewaard tussen de client en de backend. Dit veld moet groter zijn dan 0. Deze tijd is gerelateerd aan de periode zonder activiteit. Na het verstrijken van het aangegeven aantal seconden zonder activiteit wordt de persistentiesessie verwijderd.
Boerenbewaker #
HTTP-farms bieden een eenvoudige en native back-end-gezondheidscontrole, maar de Farmguardian-configuratie wordt aanbevolen voor slimmere heuristische back-end-gezondheidscontroles om ervoor te zorgen dat de applicatie in orde is.
Sommige ingebouwde of aangepaste geavanceerde gezondheidscontroles kunnen aan deze service worden toegewezen vanuit de reeds gemaakte boerderijcontroles.
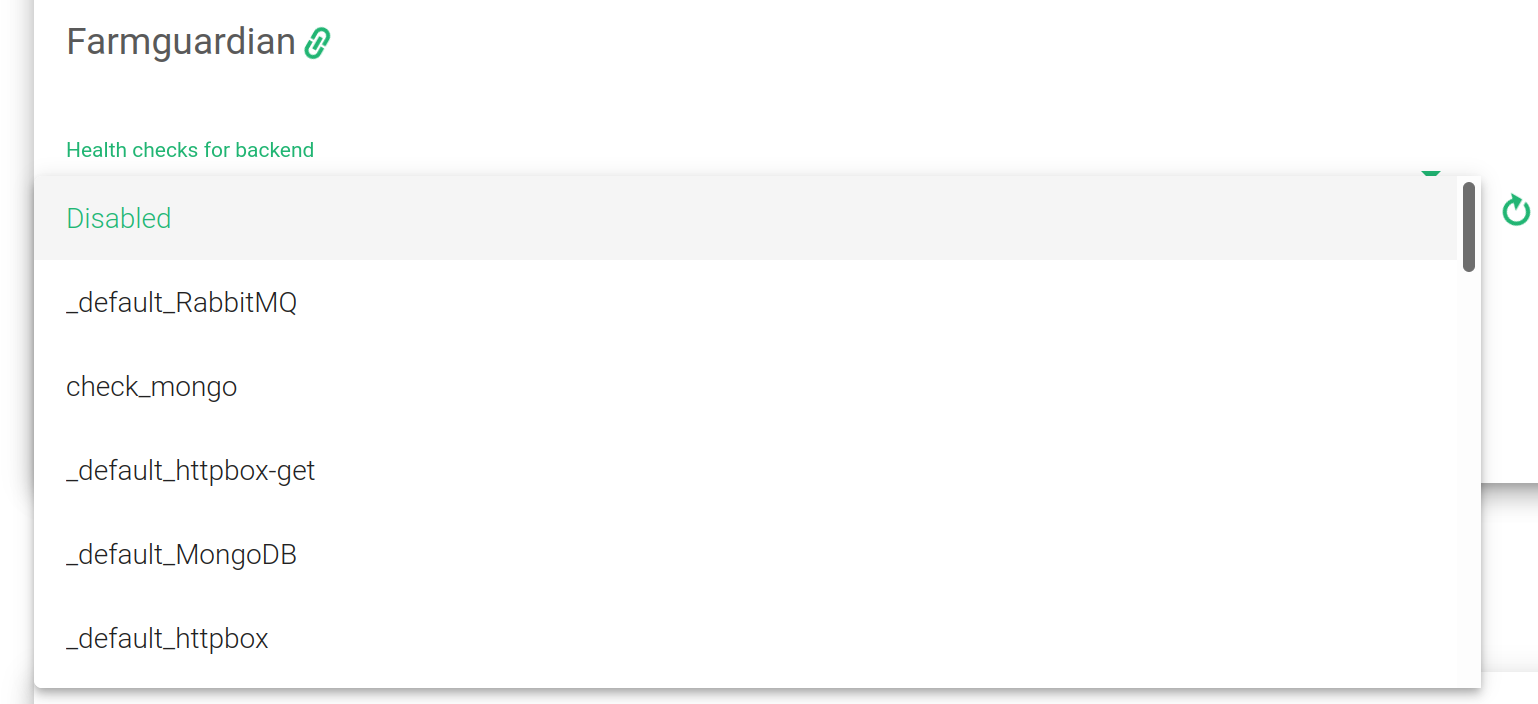
Voor meer informatie over Farmguardian kunt u terecht in het gedeelte Monitoring >> Farmguardian .
Merk op dat na het selecteren van de farmguardian deze automatisch op de boerderij wordt toegepast.
HTTPS-backends . Dit selectievakje geeft aan het serverpark aan dat de backendservers die in de huidige service zijn gedefinieerd, het HTTPS-protocol gebruiken, zodat de gegevens worden versleuteld voordat ze worden verzonden.
backends #
Wat de backends betreft , biedt het HTTP-farmprofiel de mogelijkheid om de volgende eigenschappen te configureren: Alle backends moeten IPv4 of IPv6 ondersteunen en dezelfde IP-versie hebben als het virtuele IP-adres van de farm.
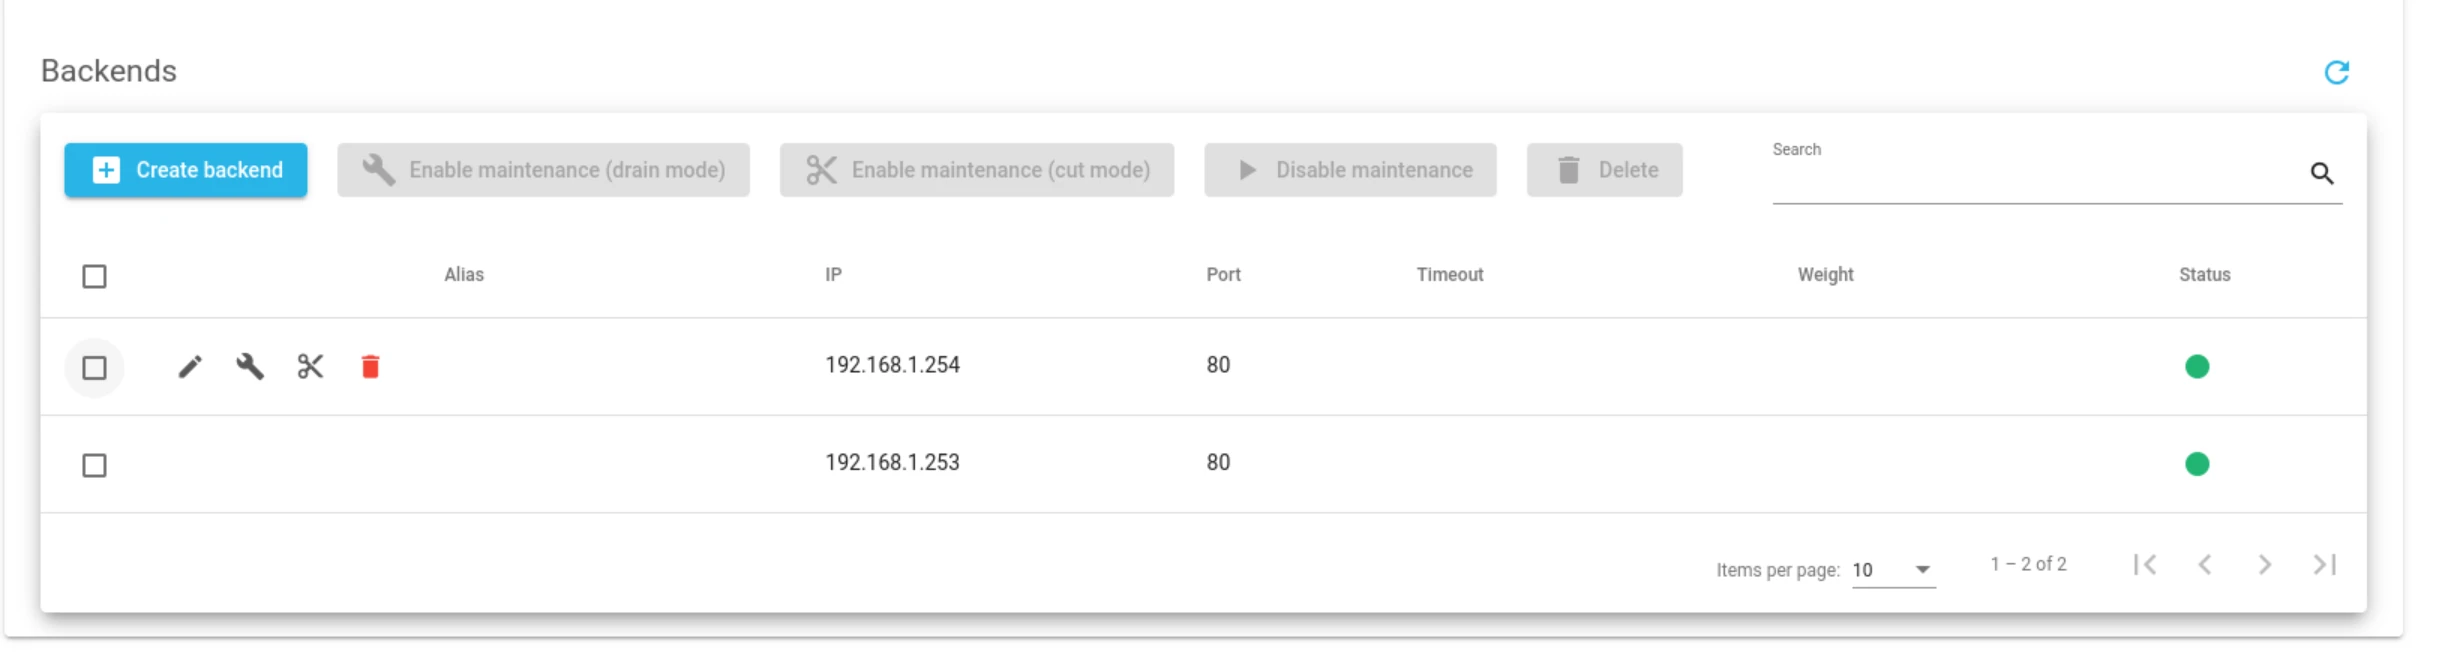
ACTIES. Gebruik de volgende acties om de backends te beheren:
Voor reeds gemaakte backends:
- Onderhoud inschakelen. Gebruik deze actie als de backend eerder was uitgeschakeld. Het plaatsen van een echte server in de onderhoudsmodus betekent dat er geen nieuwe verbindingen naartoe worden omgeleid. Er zijn twee methoden om de onderhoudsmodus in te schakelen:
- Afvoermodus. Behoudt gevestigde verbindingen en persistentie indien ingeschakeld, maar laat geen nieuwe verbindingen toe.
- Snijmodus. Verbreekt alle actieve verbindingen met de backend
- Schakel onderhoud uit. Gebruik deze actie wanneer de backend zich in de onderhoudsmodus bevindt. Schakel nieuwe verbindingen met de echte server opnieuw in nadat u de onderhoudsmodus hebt uitgeschakeld.
- Verwijdering . Configuraties van een geselecteerde virtuele service verwijderen. De alias wordt niet verwijderd als die er is.
ALIAS. Backend-alias, als er een alias is geselecteerd.
IP. Het IP-adres van een bepaalde backend.
PORT. Het poortnummer van de huidige echte server.
TIME-OUT. De tijd die een backend nodig heeft om te reageren. Deze waarde overschrijft de parameter van de globale backend-verbindingstime-out, maar is beperkt tot deze geselecteerde farm.
GEWICHT. De gewichtswaarde voor de huidige echte server. Meer gewicht geeft aan dat er meer verbindingen worden geleverd aan de huidige backend. Standaard wordt een gewichtswaarde van 1 ingesteld. Het beschikbare waardenbereik loopt van 1 tot 9.
STATUS. De mogelijke waarden zijn:
- Up. De farm draait en de backend is klaar om verbindingen te ontvangen.
- Beneden. De farm is actief en de service heeft gedetecteerd dat de backend niet werkt
- Onderhoud. Backend is door de beheerder gemarkeerd als niet gereed voor het ontvangen van verbindingen. Deze optie is handig voor onderhoudstaken van de backend
- Onbepaald. De backendstatus is niet gecontroleerd.
PRIORITEIT. De prioriteitswaarde voor de huidige echte server. Lagere waarden hebben meer prioriteit. De standaard serviceprioriteitwaarde is 1. Wanneer een backend faalt, wordt de serviceprioriteit met 1 verhoogd. Wanneer de backend weer in leven is, wordt de serviceprioriteitwaarde met 1 verlaagd. Actieve backends bevatten prioriteitswaarden die kleiner zijn dan of gelijk zijn aan de serviceprioriteit .
VERBINDINGSLIMIET. Het maximale aantal gelijktijdige verbindingen dat de backend kan verwerken. Als deze waarde wordt bereikt, worden nieuwe verbindingen met de backend geblokkeerd en ontvangt de client een HTTP 503-fout.
Backend-formulier toevoegen:
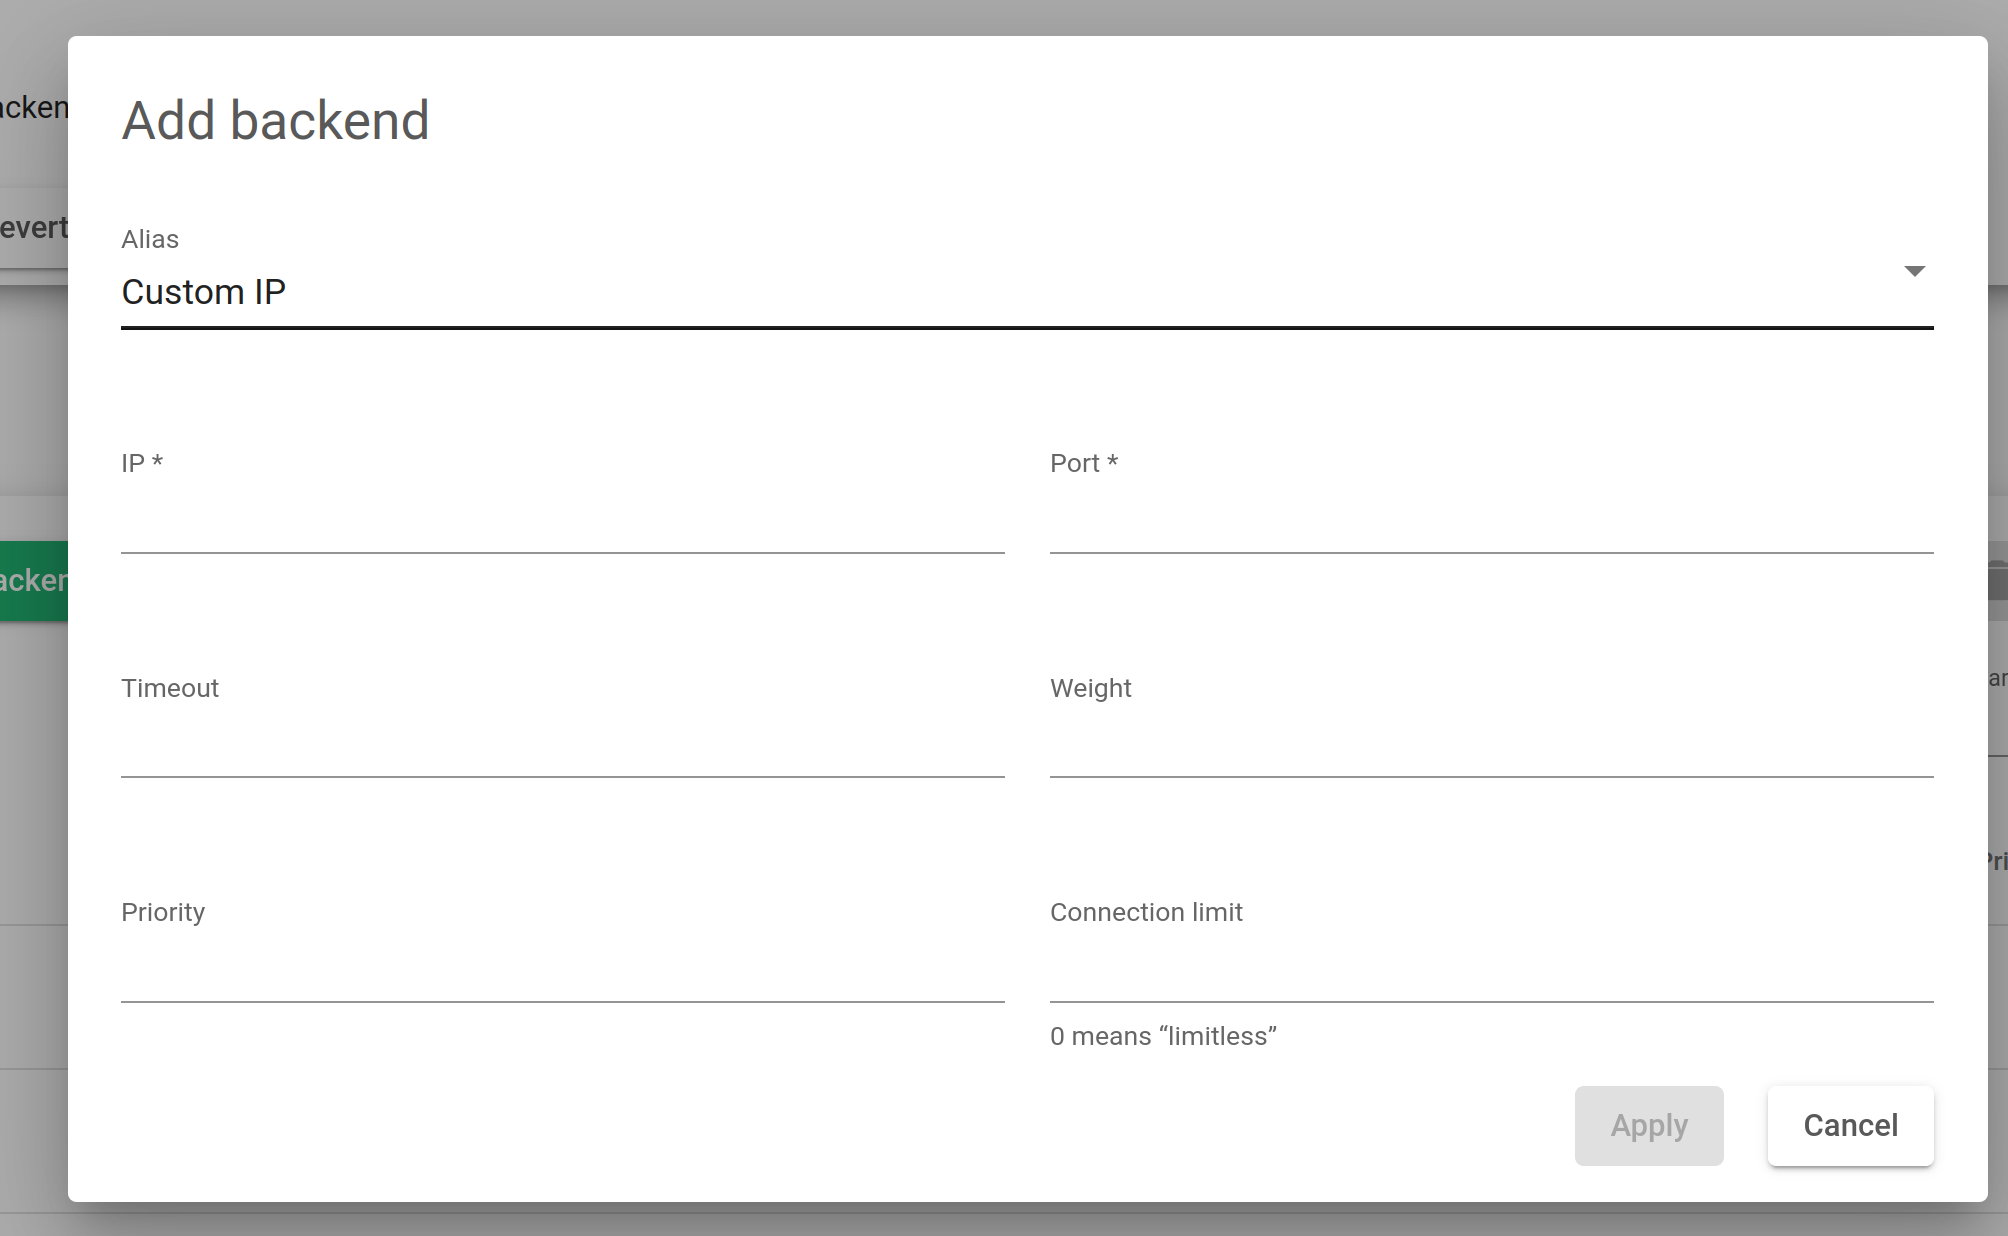
Door de Acties menuknop, zijn de volgende acties beschikbaar voor een of meer geselecteerde backends:
Backend toevoegen. Met deze opdracht wordt het formulier voor het maken van de backend geopend.
De hierboven genoemde acties: Onderhoud inschakelen (Draineren en Snijden modus), Onderhoud uitschakelen en Verwijdering .
URL's herschrijven #
Er wordt een patroon gecontroleerd om strings uit URL's te halen en te vervangen. Er kunnen verschillende configuraties worden toegevoegd. Deze worden allemaal sequentieel toegepast op de inkomende URL, tenzij de laatste vlag is ingesteld waarmee de herschrijffase van de URL wordt voltooid. De andere patronen voor het herschrijven van URL's worden dan niet geëvalueerd.
In dit gedeelte wordt het URL-verzoek geanalyseerd door de HTTP-proxy-engine. Als het URL-verzoek overeenkomt met het patroon , wordt het verzoek naar de client verzonden met de geconfigureerde reguliere expressie voor vervanging . Wanneer de load balancer het antwoord van de backend ontvangt, wordt de wijziging naar de daadwerkelijke URL alleen doorgevoerd als de 'Rewrite Location Header' is geactiveerd voor de service met de waarde ' Enable path for Rewrite location Headers'.
Als bijvoorbeeld Pattern is geconfigureerd met de waarde /media/(.+)$ en Replace met de waarde /svc1/$1 , wordt het clientverzoek https://vhost.domain.com/media/console naar de backend verzonden met de waarde https://vhost.domain.com/svc1/console.
IPDS-regels voor HTTP-farms #
In dit gedeelte kunt u IPDS-regels inschakelen. De lijst toont verschillende soorten beveiliging en een selectievakje om deze in te schakelen. Raadpleeg voor meer informatie de specifieke documentatie over IPDS >> Blacklists-regels , IPDS >> DoS-regels , IPDS >> RBL-regels of IPDS >> WAF-regels.
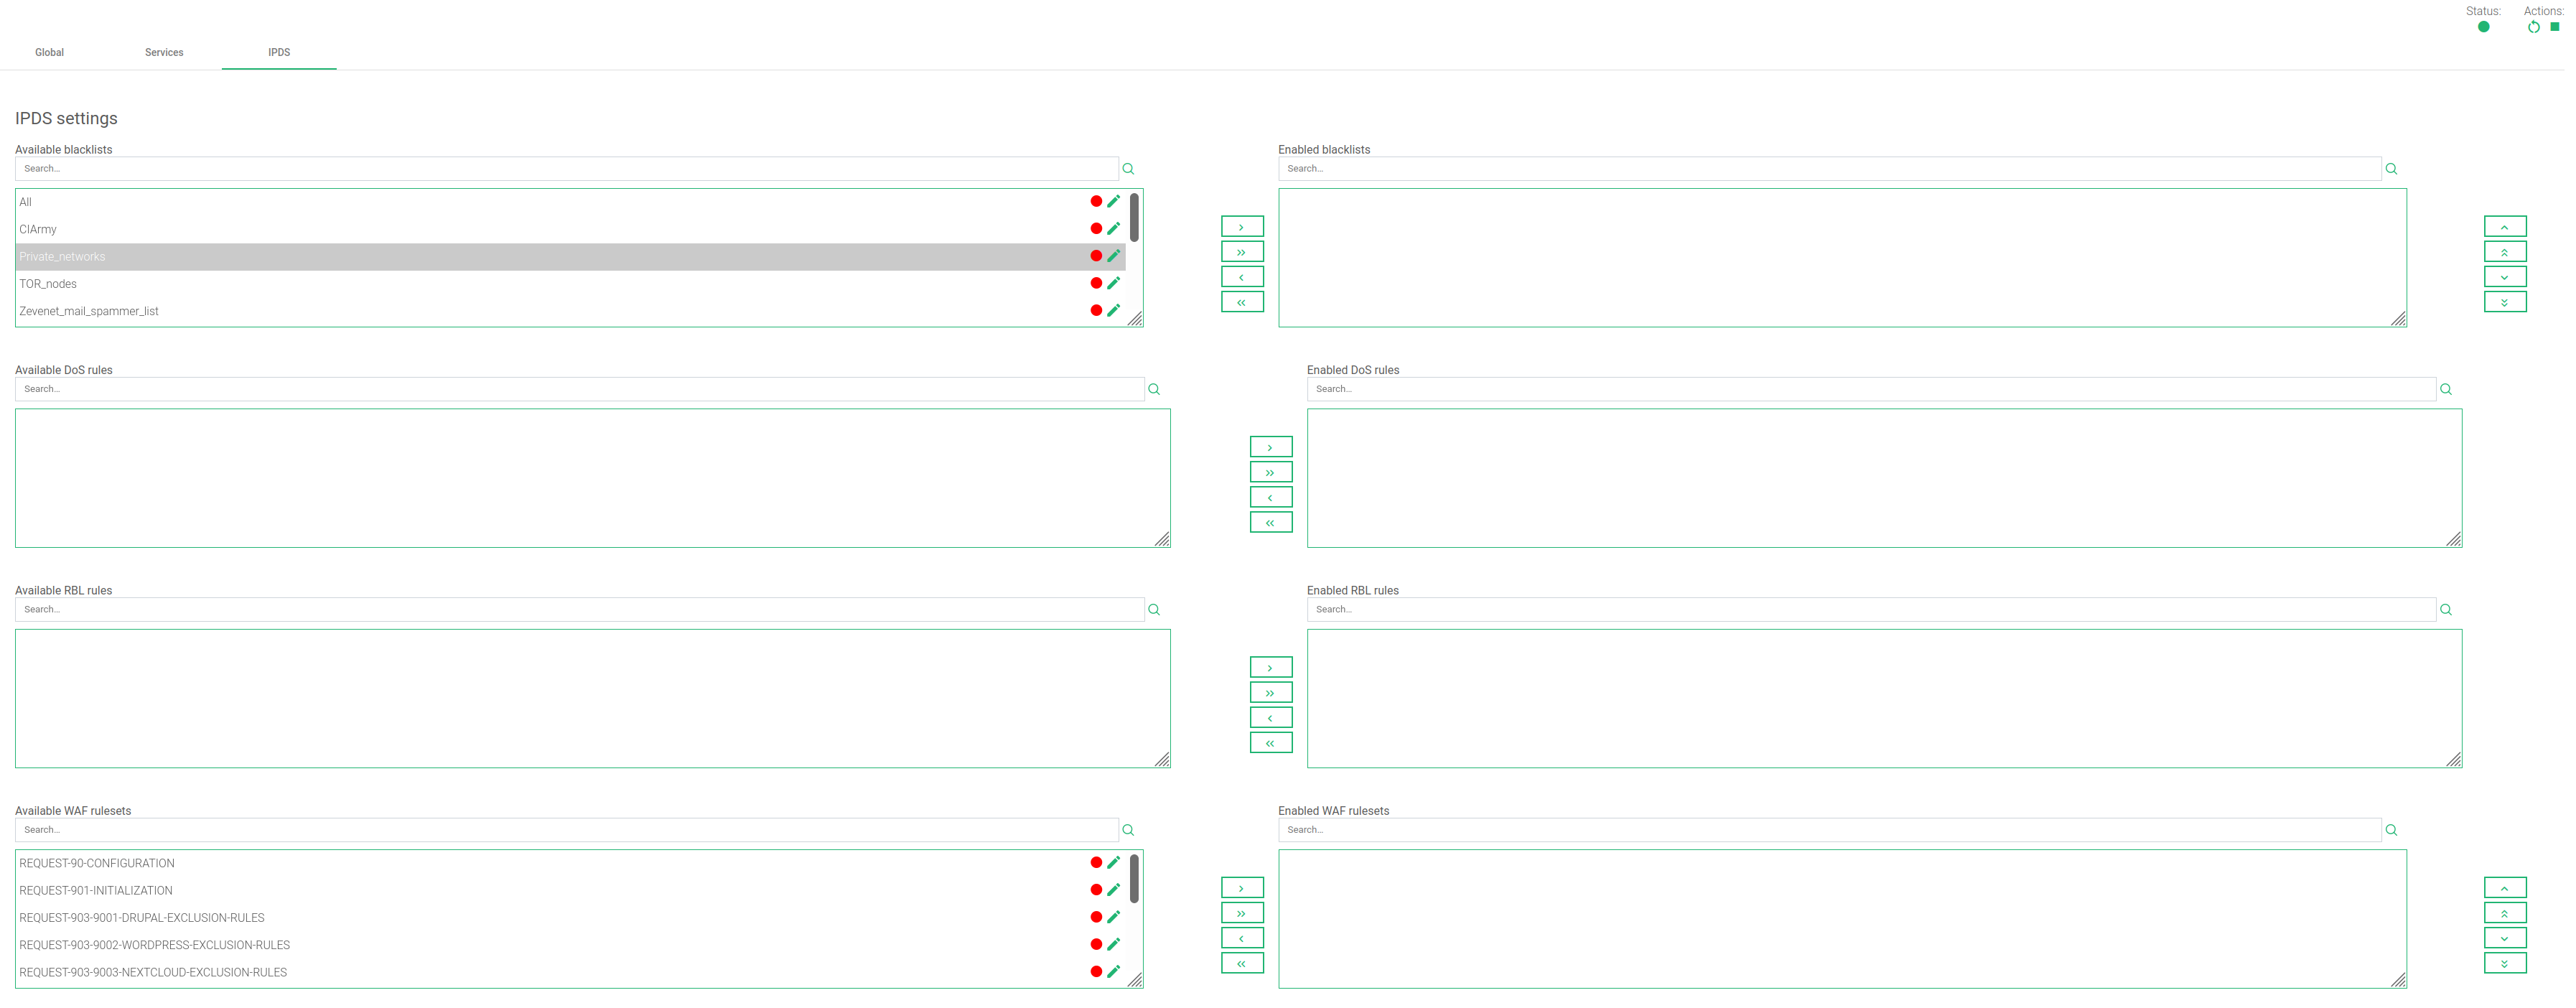
Voor elk van de vier typen IPDS-regels – Blacklist, DoS, WAF en RBL – zijn er twee tabellen: Beschikbaar en Ingeschakeld. Er is ook een kettingpictogram. In de tabel Beschikbaar ziet u alle beschikbare regels van hetzelfde type, die op een bepaalde farm kunnen worden toegepast. In de tabel Ingeschakeld ziet u de regels van hetzelfde type die op de geselecteerde farm zijn toegepast. Elke regel heeft ook een statussymbool dat aangeeft of de regel is gestopt (rood) of actief is (groen).
Elke regel is toegankelijk door op het bewerkingspictogram te klikken. Hiermee kunt u de regelparameters wijzigen of de regel starten/stoppen. U kunt geen nieuwe regel aanmaken in deze farmweergave. Wijzigingen aan de regel moeten worden aangebracht in het IPDS- gedeelte.
Voeg een regel toe door op de gewenste regel te klikken, gevolgd door op de rechterpijl te klikken. Of u kunt er meer dan één selecteren door tegelijkertijd de Shift-toets in te drukken en de regels te selecteren die u wilt toevoegen. U klikt dan op de rechter enkele pijl. U kunt ook alle beschikbare zwarte lijsten toevoegen door op de dubbele pijl naar rechts te klikken.
Om een of meer regels te verwijderen, selecteert u ze en klikt u op de pijl naar links of klikt u op de dubbele pijl om ze allemaal te verwijderen.
Extra's #
Bekijk onze video om te zien hoe eenvoudig het is om een HTTPS-omleiding te configureren met RELIANOID.


