Het IPDS- gedeelte ( Intrusion and Prevention Detection System) binnen de IPDS- module maakt het mogelijk om beveiligingsregels te configureren en in te stellen op systeem- of farmserviceniveau . IPDS is een module die een reeks technieken implementeert die zijn ontworpen om netwerkaanvallen te detecteren, analyseren en blokkeren.
RBL's , ofwel Real-time Blackhole Lists, zijn community-gebaseerde, centrale databases voor IP-reputatie. RBL's worden het meest gebruikt om spamreacties en netwerkaanvallen te identificeren. De database beheert een lijst met IP-adressen die op servers kunnen worden geblokkeerd (op een zwarte lijst geplaatst), waardoor de kans op een aanval op onze servers kleiner wordt.
In deze sectie vindt u een lijst met RBL-regels.
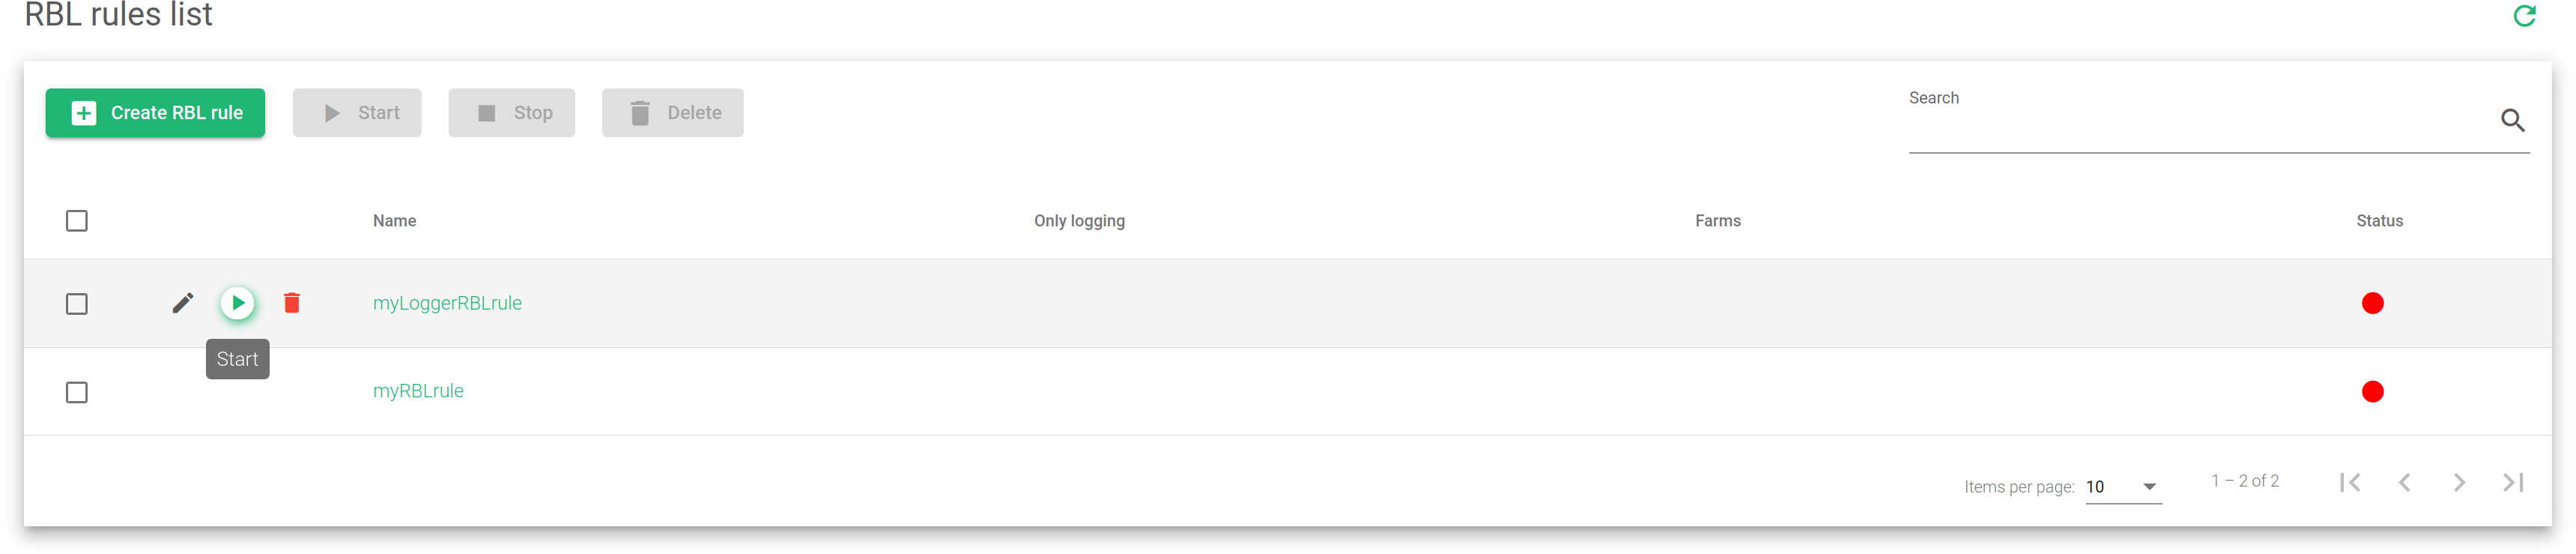
Dit zijn de velden van de lijst:
NaamEen unieke beschrijvende naam voor de regel.
Alleen loggenAls deze regel is geactiveerd, heeft deze geen effect op het verkeer. De uitvoer wordt alleen naar het syslog geschreven.
BoerderijenLijst van bedrijven waar de regel wordt toegepast.
Status. Geeft aan of de regel is geactiveerd of niet.
Acties. Hiermee kunt u de regel bewerken, uitvoeren/stoppen of verwijderen.
Via het menu Acties kunt u ook een nieuwe RBL-regel toevoegen en configureren.
Volg deze link voor meer informatie over het aanmaken van nieuwe RBL-regels of het bijwerken van een RBL-regel.


