RBL-domeinen #
Deze domeinen verwijzen naar servers die een lijst bijhouden van IP-adressen met een slechte reputatie. Een IP-adres van een server komt op deze lijst terecht wanneer de systemen misbruik van het netwerk detecteren. Spammers , brute-force-aanvallen , scraping-robots , enzovoort, vormen bijvoorbeeld de meest voorkomende vorm van netwerkmisbruik.
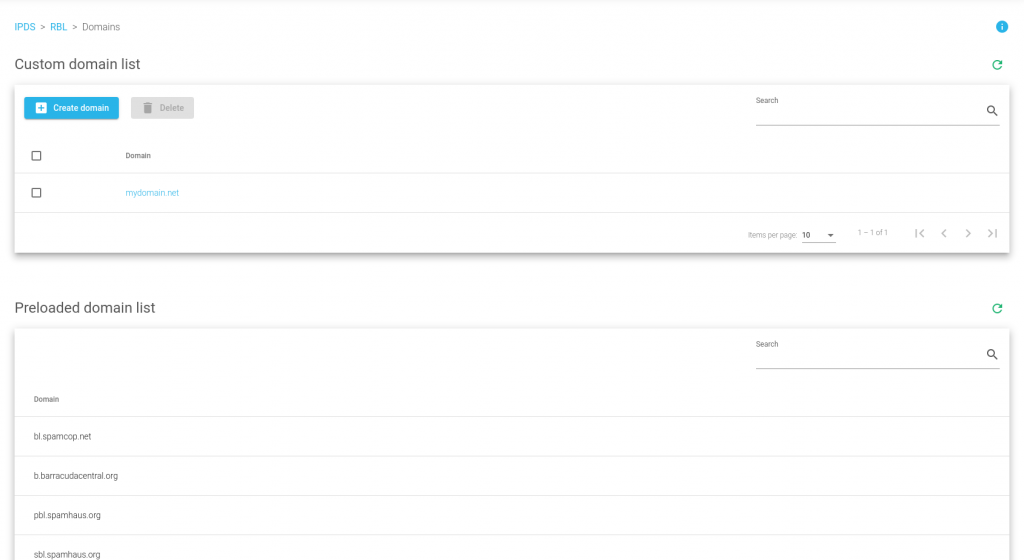
In dit gedeelte leert u hoe u uw aangepaste domeinen kunt toevoegen of verwijderen. Als uw bedrijf een DNS heeft met een actuele aangepaste lijst met gevaarlijke, verboden of andere IP-adressen die u wilt blokkeren, kunt u deze in dit gedeelte gebruiken.
Vooraf geladen domeinlijst #
Het onderste gedeelte toont de vooraf geladen domeinen die worden onderhouden en bijgewerkt door het Relianoid-team. Als een van deze domeinen wordt gebruikt, zal uw load balancer deze als eerste raadplegen. Zorg ervoor dat deze DNS bereikbaar zijn vanaf uw load balancer.
In het gedeelte 'Aangepaste domeinlijst' kunt u uw eigen domeinen toevoegen, verwijderen of bewerken. Elk toegevoegd domein moet op een DNSBL-lijst ( Domain Name Server Block List ) staan.
DNSBL-query's #
Wanneer een mailserver een verbinding van een client ontvangt en die client wil controleren aan de hand van een DNSRBL (bijvoorbeeld sbl.spamhaus.org ), doet hij min of meer het volgende:
- 1. Neem het IP-adres van de klant, bijvoorbeeld: 172.168.42.23— en de volgorde van de octetten omkeren, wat resulteert in 23.42.168.172.
- 2. Voeg de domeinnaam van de DNSBL toe: 23.42.168.172.sbl.Spamhaus.org.
- 3. Zoek deze naam op in de DNS als domeinnaam (A record). Dit retourneert een adres, wat aangeeft dat de cliënt vermeld staat; of een NXDOMEIN (“No such domain”)-code, wat aangeeft dat de client dat niet is.
Optioneel kunt u, indien de client is geregistreerd, de naam opzoeken als een tekstrecord ( TXT- record). De meeste DNSBL's publiceren de reden waarom de client is geregistreerd in de TXT- records.
Het opzoeken van een adres in een DNSBL is vergelijkbaar met het opzoeken ervan in een reverse DNS. De verschillen zijn dat een DNSBL-lookup gebruikmaakt van het A- recordtype in plaats van het PTR -recordtype, en van een forward-domein (zoals dnsbl.example.net hierboven) in plaats van het speciale reverse-domein in-addr.arpa.


