Overzicht #
Bij het ontwerpen en bouwen van zeer beschikbare en massaschaalbare applicaties is een betrouwbaar systeem zoals RELIANOID ADC is een absolute noodzaak. Met de stijgende vraag naar real-time levering, Fast schrijft en leest naar databases, moeten merken deze aanpassen aan de nieuwste specificaties en protocollen om relevant te blijven binnen de markt. Beveiliging is een cruciaal element voor de veiligheid van klantgegevens, en dit element geeft RELIANOID een enorme voorsprong op HAproxy.
Als huidige haproxy-gebruiker zullen we concepten bespreken waarmee u al bekend bent en deze gebruiken om vergelijkbare configuraties te maken met behulp van RELIANOID ADC.
Voorwaarden #
U moet aan deze basisvereisten voldoen om configuraties van HAproxy over te zetten naar RELIANOID ADC.
- een voorbeeld van RELIANOID ADC moet op uw pc, bare-metal, virtuele omgeving zijn geïnstalleerd, of er moet een actieve ZVNwolk account. Vraag een taxatie aan voor implementatie op locatie.
- Men moet toegang hebben tot de grafische webinterface. Als je dat niet doet, volg dit dan snel Installatie gids.
- We gaan ervan uit dat u een actieve gebruiker van Haproxy bent en bekend bent met de concepten die we in het onderstaande gedeelte bespreken.
- Men moet een virtuele server kunnen creëren in de RELIANOID load-balancer. Hier is een korte handleiding: Laag 4 en Laag 7 virtuele serverconfiguratie
Basisconcepten #
Laten we in deze sectie een aantal concepten bespreken die gebaseerd zijn op de HAproxy-configuratie. Soortgelijke ideeën zullen wij uiteenzetten in RELIANOID ADC en gebruik ze later om te beschrijven SSL-offloading en HTTP naar HTTPS omleiding gebruiken RELIANOID load-balancer.
modus: De mode-opdracht definieert of het load balance-profiel laag 4 of laag 7 is. RELIANOID gebruikt Profielen om te definiëren of de configuratie Laag 4 of 7 is. Deze profielen omvatten HTTP en L4xNAT
time-out verbinding: Timeout connect definieert hoe lang HAproxy moet wachten voordat verbinding wordt gemaakt met een backend-server. RELIANOID toepassingen time-out voor backend-verbinding. De standaardwaarde is 20 seconden.
time-out cliënt: Deze instelling definieert hoe lang HAproxy moet wachten op een antwoord van de client. Als deze tijd verstrijkt zonder dat er een signaal van de client wordt ontvangen, wordt de verbinding verbroken. RELIANOID toepassingen Time-out van klantverzoek. De standaardwaarde is 30 seconden.
time-outserver: Time-outserver definieert hoe lang HAproxy moet wachten op een reactie van een backend-server. Als deze tijd verstrijkt zonder een reactie van een backend-server, wordt de verbinding verbroken. RELIANOID toepassingen time-out voor back-endreactie. De standaardwaarde is 45 seconden.
bind: Bind definieert een of meerdere luisterende IP-adressen, gebundeld met hun poorten. Deze poort(en) luisteren naar inkomend verkeer en sturen dit vervolgens door naar de backendservers. Hier is een voorbeeld van een expressie:
luister http_https_proxy_www. bind ipv6@:80 bind ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
Het naar voren gerichte gedeelte van RELIANOID ADC is een Boerderij en het heeft luisteraars die verkeer naar verschillende services distribueren.
maxconn: Beperkt het aantal verbindingen dat HAproxy zal bedienen. Deze opdracht beschermt de load balancer tegen onvoldoende geheugen. RELIANOID ADC is in hoge mate geoptimaliseerd voor de server 140,000 gelijktijdige verbindingen op laag 7 en hoger 10 miljoen verbindingen op laag 4. U kunt echter het maximale aantal verbindingen binnen een laag instellen L4xNAT profiel met behulp van de Max. Conn veld bij het configureren backends.
SSL-standaard-bind-cijfers: Bindcijfers definiëren de standaard TLS/SSL cijfers op HAproxy. RELIANOID load balancer wordt geleverd met voorgeladen hoge beveiliging cijfers, SSL-offloading, en de eindgebruiker kan zijn cijfers aanpassen via de aangepaste beveiliging vlag.
SSL-standaard-bind-opties: Met deze functie worden oudere versies van TLS/SSL in- of uitgeschakeld. Toegang tot vergelijkbare configuraties via HTTPS-parameters binnen de Algemene instellingen van een HTTP-profiel aan RELIANOID ADC.
Voorbeeldconfiguratie: SSL-offloading en gebruik van cijfers #
SSL-offloading verwijst naar het decoderen van inkomend SSL/TLS-verkeer en het doorsturen ervan naar een of meer servers in onversleutelde vorm. De load balancer/reverse-proxy gebruikt een reeks algoritmen ( ciphers ) om gegevens te versleutelen en te ontsleutelen.
Het gebruik van versleutelingsmethoden bij SSL/TLS-terminatie is belangrijk omdat het de mate van beveiliging van de verzonden gegevens bepaalt. Over het algemeen bieden sterkere versleutelingsmethoden een veiligere communicatie, maar ze vereisen mogelijk ook meer rekenkracht voor het versleutelen en ontsleutelen van de gegevens. Daarom is het belangrijk om zorgvuldig te overwegen welke versleutelingsmethoden worden gebruikt bij SSL/TLS-terminatie, waarbij zowel de beveiliging als de prestaties in acht worden genomen.
HAproxy-configuraties #
Om SSL-offloading met HAproxy in te stellen, gebruiken we de onderstaande instellingen.
frontend myDomain-modus http bind:80 bind:443 ssl crt /etc/ssl/certs/relianoid.com.ssl.pem default_backend domainBackends
Uit het bovenstaande fragment blijkt dat Haproxys inkomend verkeer op beide poorten, 80 en 443 , ontvangt . Poort 443 bevat echter een instructie naar de map waar het SSL-certificaat is opgeslagen.
Ondertussen kunt u de standaardversleutelingsmethoden die op de load balancer moeten worden gebruikt, specificeren via de instellingen: ssl-default-bind-ciphers en de SSL-versie met behulp van ssl-default-bind-option.
ssl-standaard-bind-cijfers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM -SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256 ssl-standaard-bind- opties ssl-min-ver TLSv1.2 no-tls-tickets
RELIANOID configuraties #
Om een soortgelijk resultaat te bereiken met RELIANOID, zorg ervoor dat u een HTTP-farmprofiel hebt gemaakt. Als je het vergeten bent, raadpleeg dan dit artikel: Laag 4 en Laag 7 virtuele serverconfiguratie
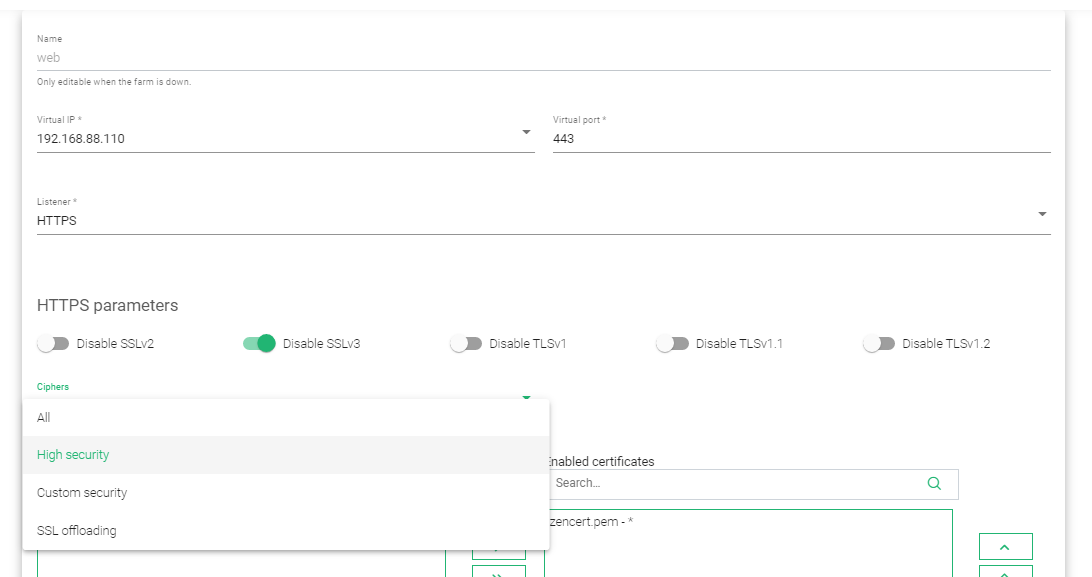
- Ga in het menu naar LSLB > Boerderijen en klik op laag 7 (HTTPS) boerderijprofiel.
- Wijzig onder algemene instellingen het poortnummer in 443.
- Verander de Luisteraar van HTTP naar HTTPS.
- Onder HTTPS-parameters, oude TLS/SSL-versies in- of uitschakelen.
- Kies SSL offloading als jouw cijfer.
- De load balancer is vooraf geladen met een zencert.pem SSL-certificaat, maar u kunt een aangepast certificaat toevoegen als u er een heeft gemaakt.
- Update de configuraties door op de knop te klikken Toepassen knop.
Voor meer informatie over het leren HTTP-profiel, SSL-certificaten en het configureren van een aangepast SSL-certificaat met behulp van de Laten we versleutelen on RELIANOID ADC, raadpleeg deze handleidingen.
- Laag 7 (HTTP-profiel) in RELIANOID ADC.
- SSL-certificaten ingeschakeld RELIANOID ADC.
- Laten we het programma versleutelen RELIANOID ADC.
Voorbeeldconfiguraties: HTTP naar HTTPS-omleiding #
Wanneer clients via een onbeveiligde poort toegang krijgen tot services, is het soms nodig om ze door te sturen naar een beveiligde server. Dit doen we door te reageren met een permanente omleidingsstatuscode 301. De browser van de client maakt dan automatisch verbinding met het beveiligde IP-adres en de beveiligde poort die in de location-header zijn meegestuurd.
Haproxy-configuraties #
Met haproxy zorgt de code `http-request redirect` ervoor dat gebruikers die via poort 80 een bezoek brengen, worden doorgestuurd naar poort 443.
frontend myDomain-modus http bind:80 bind:443 ssl crt /etc/ssl/certs/ssl.pem http-request omleidingsschema https tenzij { ssl_fc } default_backend domainBackends
HTTP naar HTTPS-omleiding in RELIANOID ADC #
Gebruik de stappen die in dit artikel worden beschreven: Configuratie van virtuele servers op laag 4 en laag 7 , om zowel een HTTP- als een HTTPS- farm te creëren.
Zorg ervoor dat u zowel HTTP- als HTTPS- servers hebt ;
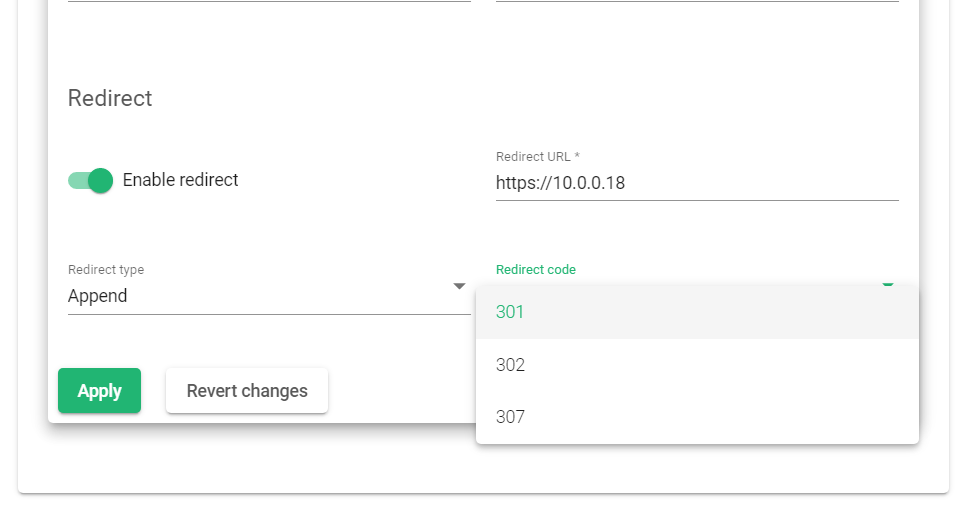
- Ga naar LSLB > Boerderijen en klik op het pictogram Bewerken van de HTTP-farm.
- Klik op de Services tabblad en open de service die u wilt bewerken.
- Schakel de omleiding inschakelen knop.
- Kies het omleidingstype toevoegen.
- Selecteer het omleidingscode: 301.
- Voer de omleidings-URL door https:// voor het IP-adres te zetten. Als het IP-adres van de beveiligde boerderij is 10.0.0.18, dan zal de omleidings-URL zijn https://10.0.0.18
- Werk de wijzigingen bij door op de knop te klikken Toepassen knop.
- Herstart de boerderij zodat de wijzigingen van kracht worden.
Aanvullende bronnen #
Het Let's encrypt-programma gebruiken om automatisch een SSL-certificaat te genereren.
Datalink/Uplink-loadbalancing Met RELIANOID ADC.
DNS-loadbalancing met RELIANOID ADC.
Bescherming tegen DDoS-aanvallen.
Applicatie-, status- en netwerkmonitoring in RELIANOID ADC.
Firewall-configuratie voor webapplicaties.
SSL-certificaten configureren voor de load balancer.


