Wat is ADFS en hoe werkt het? #
Active Directory Federation Services , ofwel ADFS , is een oplossing van Microsoft voor Single Sign-On en webgebaseerde authenticatie tussen systemen en applicaties van organisaties met één of meerdere domeinen.
ADFS maakt gebruik van het op claims gebaseerde autorisatiemodel voor toegangscontrole om de beveiliging op applicatieniveau en federatieve identiteit te waarborgen. Dit wordt tussen twee organisaties geïmplementeerd door een vertrouwensrelatie tot stand te brengen tussen twee beveiligingszones of scopes.
Er zijn twee federatieservers nodig: één voor gebruikersregistratie en -authenticatie (voornamelijk met Active Directory Domain Services) om gebruikers te identificeren, en een andere voor resourceautorisatie en validatie van gebruikerstoegang . Deze architectuur stelt een gebruiker die tot een ander beveiligingsbereik of domein behoort in staat om zijn of haar toegang rechtstreeks te beheren zonder databases of wachtwoorden met elkaar te hoeven delen.
ADFS is ontworpen om via HTTPS te communiceren om de gebruiker met een opgegeven gebruikersnaam en wachtwoord te valideren. Als deze geldig zijn, retourneert de service een uniek token dat door toepassingen van derden kan worden gebruikt.
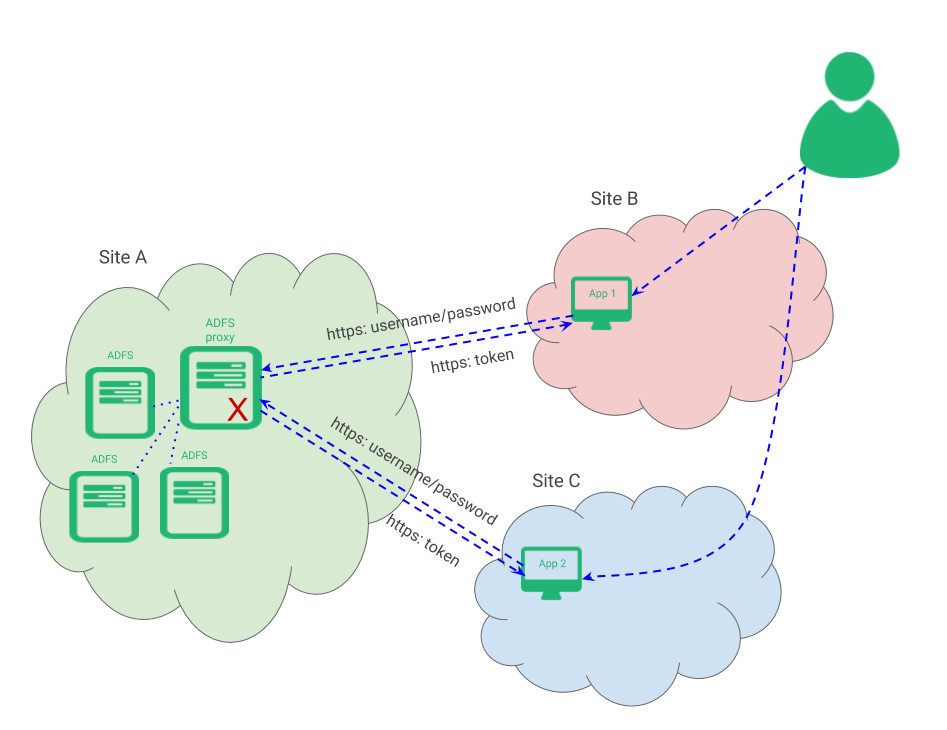
Wanneer een bepaalde gebruiker toegang probeert te krijgen tot een applicatie op een site, wordt de aanmeldaanvraag van de gebruiker doorgestuurd naar de ADFS-proxy van de hoofdsite in de vorm van een gebruikersnaam en wachtwoord. Vervolgens wordt een token geretourneerd dat door de applicatie wordt gebruikt om de toegang van de gebruiker te beheren.
Het probleem van die omgeving is dat er één zwakke plek is waar fouten kunnen worden gemaakt en dat de schaalbaarheid afneemt als de organisatie groeit.
ADFS schaalbare omgeving #
Om een hoge beschikbaarheid, load balancing en automatisch herstel na een ramp van ADFS-services te garanderen, stellen we een omgeving voor zoals hieronder weergegeven.
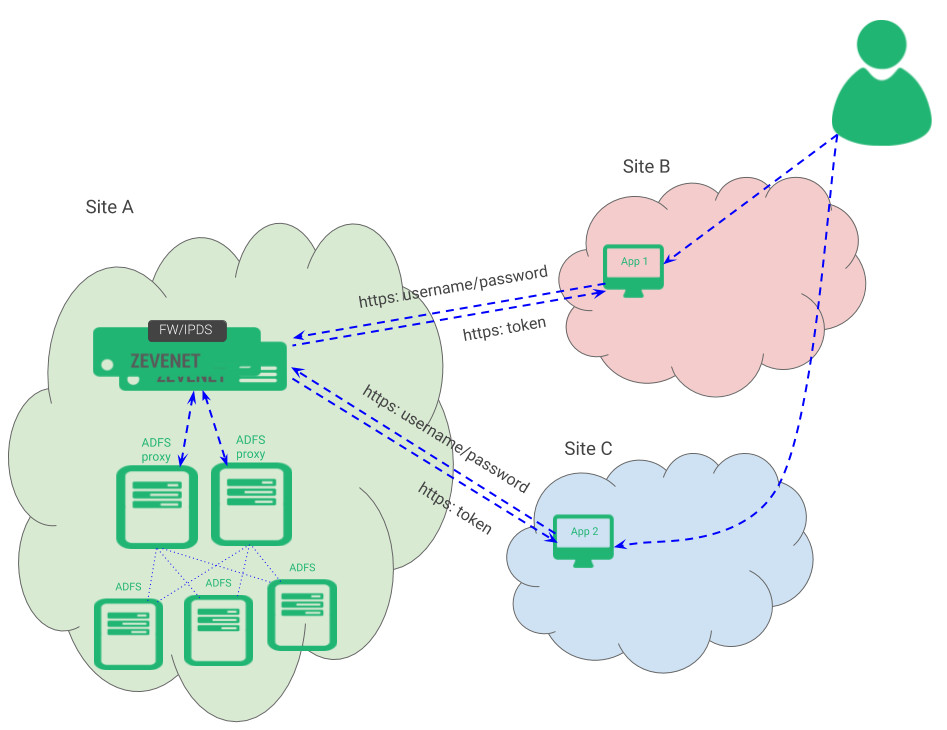
Deze aanpak implementeert load balancing en hoge beschikbaarheid voor in-site services, maar kan ook worden gebouwd als een inter-site architectuur die ook geautomatiseerd herstel na een ramp biedt voor geografisch gelegen ADFS-services.
ADFS-load balancing-configuratie #
Door een eenvoudige virtuele loadbalancing-service te creëren met LSLB | L4xNAT farm, kunnen HTTPS-verzoeken als onbewerkte TCP-verbindingen worden verwerkt.
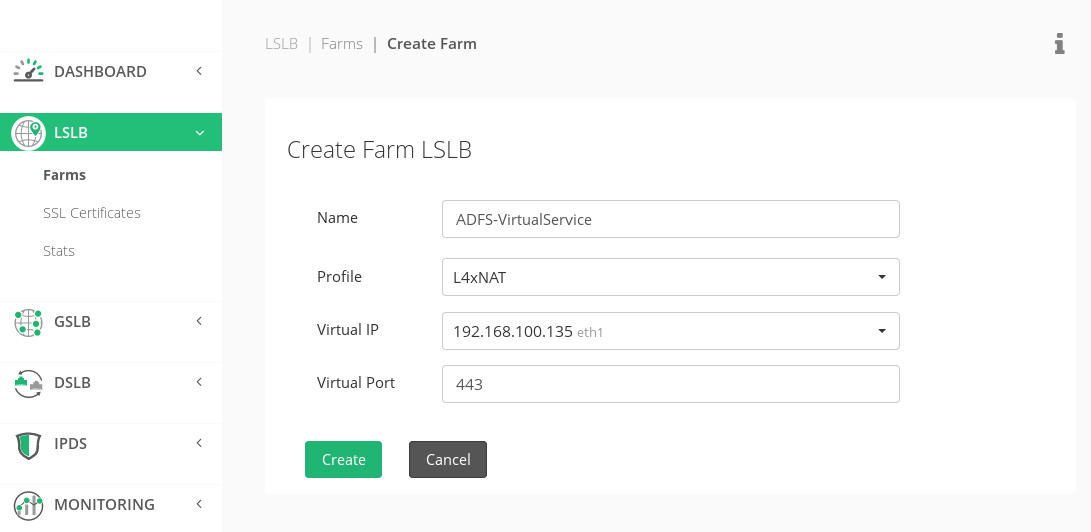
Selecteer in het tabblad Services het gewenste dispatcher-algoritme en configureer de ADFS-proxy's in het gedeelte Backends.
Configureer ten slotte de geavanceerde gezondheidscontroles voor ADFSv2:
./check_http --sni -H fs.mijndomein.com -IHOST -u /adfs/ls/idpinitiatedsignon.aspx -e 200 -S -s html
voor ADFSv3:
./check_http --sni -H fs.mijndomein.com -IHOST -u /adfs/ls/id-geïnitieerd-wachtwoord.htm -e 200 -S -s html
Let op: Wijzig uw ADFS-domein in de opdrachten voor de statuscontrole.
ADFS in een configuratie met hoge beschikbaarheid en geautomatiseerde noodherstel #
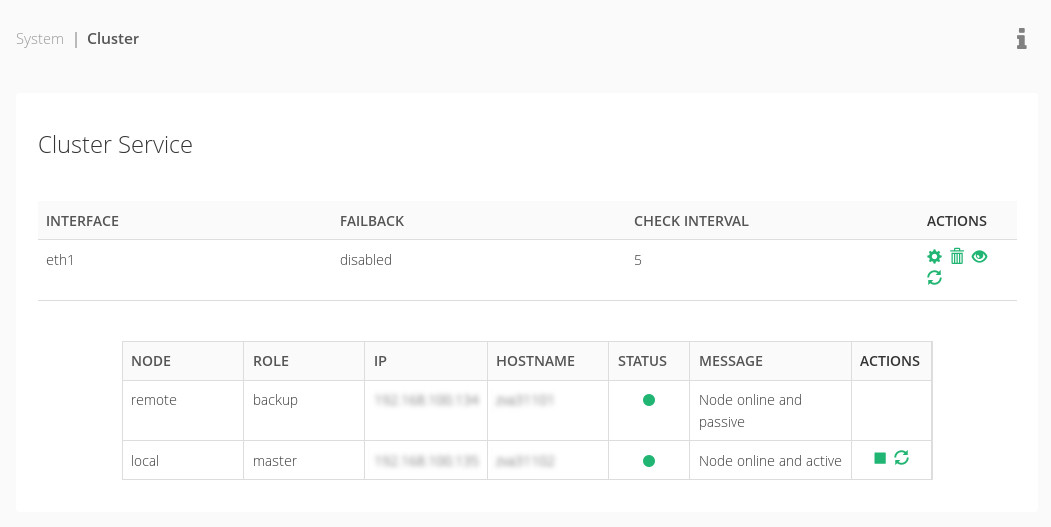
As RELIANOID De clusteroplossing repliceert alle verbindingen en sessies in realtime, waardoor een cluster wordt opgebouwd waarmee clients transparant en zonder onderbrekingen van het ene knooppunt naar het andere kunnen overschakelen. De clusterservice biedt hoge beschikbaarheid op de applicatieleveringslaag, maar ook automatische noodherstelmogelijkheden die eenvoudig via de sectie kunnen worden geconfigureerd. Systeem | TROS.
Verbeterde ADFS-beveiliging #
RELIANOID Met het Intrusion Prevention and Detection System wordt een extra beveiligingslaag toegevoegd aan de ADFS-services. Zo kunnen we garanderen dat de verbindingsaanvragen van onze sites vertrouwd zijn.
Bovendien zal SSLoffload voor ADFS binnenkort beschikbaar zijn, zodat de volledige beveiligingslaag geleverd kan worden door RELIANOID door het SSL-certificaat in een te laden LSLB | HTTP farm met HTTPS-listener.


