Overzicht #
Naarmate webapplicaties schalen, is de behoefte aan een betrouwbare Delivery Controller van het grootste belang. RELIANOID ADC zorgt ervoor dat je het hele netwerk kunt monitoren, zowel on-premise als off-premise. Snelle levering van een applicatie is essentieel als een bedrijfswebsite een leadgeneratiemachine is. Wanneer je F5's Big IP gebruikt, ben je waarschijnlijk gefrustreerd geraakt door de leveringssnelheden en hoe complex het is om door de gebruikersinterface te navigeren.
Als u op zoek bent naar een alternatief, hoeft u niet verder te zoeken dan RELIANOID ADC. In dit artikel bespreken we de basisconcepten van F5's BIG IP en wat deze betekenen bij gebruik. RELIANOID ADC.
Voorwaarden #
Om deze handleiding te volgen, moet u:
- Heb een actief exemplaar van RELIANOID ADC op uw werkstation of een cloudplatform. Als een instance niet is geïnstalleerd, een evaluatie aanvragen.
- Maak kennis met de concepten van F5 Big-IP, met name de LTM-module.
- Toegang hebben tot RELIANOID webpaneel. Als je dat niet doet, volg dan deze snelle installatie gids.
- Kennis hebben over het aanmaken van een virtuele server in RELIANOID ADC. Volg deze handleiding: Configuratie van virtuele server op laag 4 en laag 7.
Basisbegrippen #
Knooppunt: Een knooppunt in de Big-IP van F5 is een server die een applicatie host en het verkeer verwerkt dat door de load balancer naar de applicatie wordt verzonden. RELIANOID gebruikt de term backend om een knooppunt of een hostserver aan te duiden.
Gezondheidsmonitoren: De gezondheid van knooppunten vereist regelmatige controle binnen een bepaald interval. Gezondheid monitoren Deze optie controleert of een backendserver actief of offline is en rapporteert die informatie aan systeembeheerders. Het controleert ook of een specifieke service naar behoren functioneert. RELIANOID maakt gebruik van een set plug-ins genaamd Boerenbewaker.
Pool: Een pool is een cluster van knooppunten die dezelfde applicatie bedienen via bekende poorten zoals 25 voor SMTP, 80 voor HTTP of 443 voor HTTPS. Een pool is hetzelfde als een Diensten bij gebruik van een exemplaar van RELIANOID load-balancer.
Verbindingslimiet: Deze limiet heeft betrekking op het maximale aantal verbindingen dat een enkele backendserver kan bevatten. RELIANOID gebruikt de term Max. Conn om een limiet te definiëren voor de gelijktijdige verbinding die een hostserver kan aanhouden.
Ratio: Gebruik ratio wanneer sommige knooppunten meer bronnen en een hoger potentieel hebben dan andere in dezelfde knooppuntenlijst. RELIANOID maakt gebruik van de metriek van gewichten om meer verkeer te verdelen over backendservers met meer bronnen.
Poollid: Een lid verwijst naar een actief knooppunt in een pool dat een service levert via een bekende poort. Een knooppunt kan geen poollid zijn als het geen poort heeft. RELIANOID backends zijn Pool-leden omdat u ze definieert met afzonderlijke backend-poorten.
Bestemmingsadres/Masker: Het bestemmingsadres verwijst naar een virtueel IP (VIP). Dit IP-adres luistert naar al het binnenkomende webverkeer en verdeelt het gelijkmatig over de poolleden. RELIANOID gebruikt de term Virtueel IP voor een bestemmingsadres.
Servicepoort: Met servicepoort wordt de poort van een virtuele server bedoeld die luistert naar binnenkomend verkeer en dit doorstuurt naar een geschikte service. RELIANOID gebruikt de term Virtuele poort voor een servicepoort.
Virtuele server: Een virtuele server is een apparaat waar al het webverkeer of alle pakketten van externe netwerken naartoe worden doorgestuurd. Een virtuele server in RELIANOID wordt een genoemd Boerderij.
LTM: De LTM (Local Traffic Manager) is een module die het verkeer van een lokaal netwerk beheert. RELIANOID gebruikt een LSLB module voor het beheren van het verkeer van een lokaal netwerk.
AFM: De AFM (Advanced Firewall Manager) is een beveiligingsfunctie op laag 7. RELIANOID gebruikt WAF pakket voor het bewaken van de beveiliging van een laag 7-applicatie.
ASM: De ASM (Advanced Security Manager) is een module die de algehele beveiliging van een load balancer bewaakt. RELIANOID gebruikt IPDS module. Deze module bevat blacklistregels, RBL, een WAF en DoS-beveiliging.
SSL-profieloptie: De SSL-profieloptie is een set extra instellingen die u toevoegt aan een beveiligde service zoals HTTPS of FTPS. Met RELIANOID ADC, gebruik de HTTPS-parameters om de versies van te veranderen TLS / SSL protocollen. Een beheerder kan de cijfers ook wijzigen met behulp van de HTTPS-parameters.
LTM HTTP-beleid: Het LTM-beleid biedt voorwaardelijke omleiding op basis van clientheaders of -gedrag. RELIANOID ADC-gebruik Koptekstregels in plaats van LTM HTTP-beleid.
Voorbeeldconfiguratie: voorwaardelijke omleiding #
Omleidingsregels zijn instructies die bepalen hoe een webserver moet reageren wanneer een gebruiker een specifieke URL opvraagt. De actie kan zijn om verkeer door te sturen naar een andere URL als de bronnen van die link zijn verplaatst. URL-omleidingen worden vaak gebruikt voor het doorsturen van uitgelogde gebruikers naar een inlogpagina, het doorsturen van gebruikers van onbeveiligde HTTP naar HTTPS, het doorsturen van gebruikers naar een nieuw domein, enz. Omleidingsregels zijn gekoppeld aan statuscodes.
301 De statuscode informeert de browser dat de gezochte pagina permanent is overgebracht.
302 en 307 Statuscodes informeren de browser dat de pagina die ze zochten tijdelijk is overgedragen. De laatste tijd zijn statuscodes 307 heeft de voorkeur.
In deze sectie beschrijven we het LTM-omleidingsbeleid van F5 en hoe u dit beleid kunt gebruiken om eenvoudigere configuraties te maken met RELIANOID om een soortgelijk resultaat te bereiken. Voor testdoeleinden zullen we verkeer omleiden van www.zenlb.net naar www.relianoid.comZorg ervoor dat u over een eigen testomgeving beschikt.
BIG-IP-configuraties #
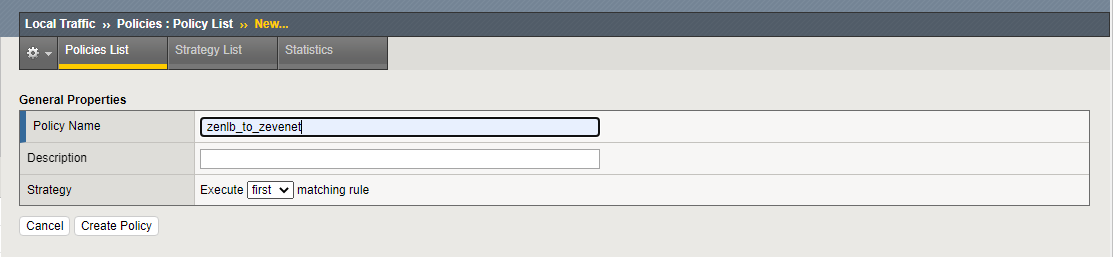
- Klik Lokaal verkeer >> Beleid >> Beleidslijst.
- Klik op de creëren knop.
- Voer een Naam om het beleid te identificeren. Een beschrijving van het beleid is optioneel.
- Klik op de Beleid maken knop.
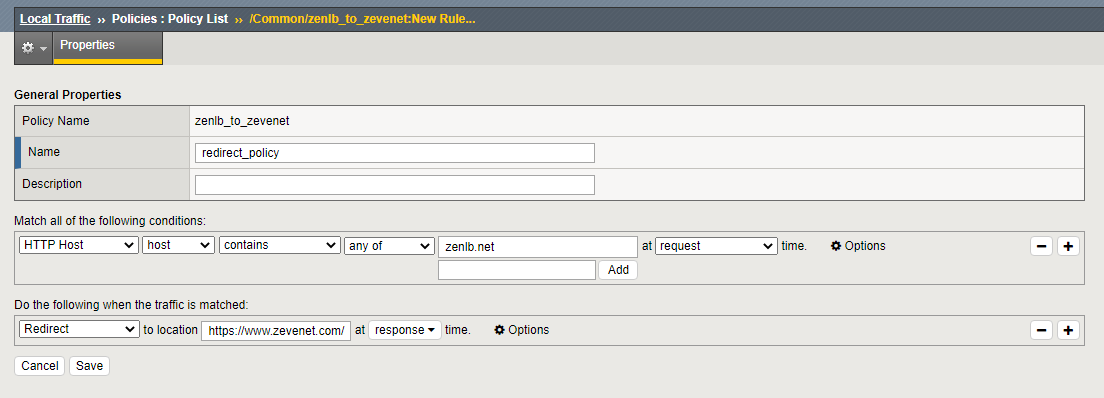
- Binnen Algemene eigenschappen sectie, wijs een Naam.
- Binnen het beleid Regels sectie, klik op de creëren knop.
- Naast Voldoe aan alle volgende voorwaarden veld, klikt u op het + knop.
- Selecteer in het eerste veld HTTP-host, 2e veld, selecteren gastheer, 3e veld, selecteren bevat, 4e veld, selecteren een van, 5e veld, toevoegen zenlb.net, 6e veld, selecteren te vragen.
- Binnen Doe het volgende wanneer het verkeer overeenkomt sectie, klik op de + knop.
- Selecteer in het eerste veld redirect, 2e veld, voer de url in waarnaar u wilt doorverwijzen en selecteer in het 3e veld antwoord.
- Klik op de Opslaan knop om de regel op te slaan.
- Klik in het beleidsgedeelte op de Opslaan en publiceren beleid keuzemenu.
- Nadat u deze regels hebt aangemaakt, moet u ze toevoegen aan een virtuele server die zenlb.net-verkeer ontvangt. Ervan uitgaande dat u al een virtuele server met LTM hebt geconfigureerd.
- Klik Lokaal verkeer >> Virtuele servers >> Lijst met virtuele servers.
- Klik op de virtuele server die u hebt geconfigureerd.
- Klik op de Informatiebronnen Tab.
- Onder de Policies sectie, klik op de Beheren knop.
- Verschuif het beleid van de Beschikbaar aan de ingeschakeld doos.
- Klik op de Finish knop om de omleidingsregel op die virtuele server in te schakelen.
RELIANOID configuraties #
- Klik op LSLB >> Boerderijen.
- Klik op een Layer 7-boerderij met een HTTP or HTTPS listener die u al hebt geconfigureerd.
- Klik op de Services Tab.
- Klik op de service die u eerder hebt geconfigureerd. Als u dit niet hebt gedaan, raadpleeg dan dit artikel: Configuraties voor virtuele servers op laag 4 en laag 7.
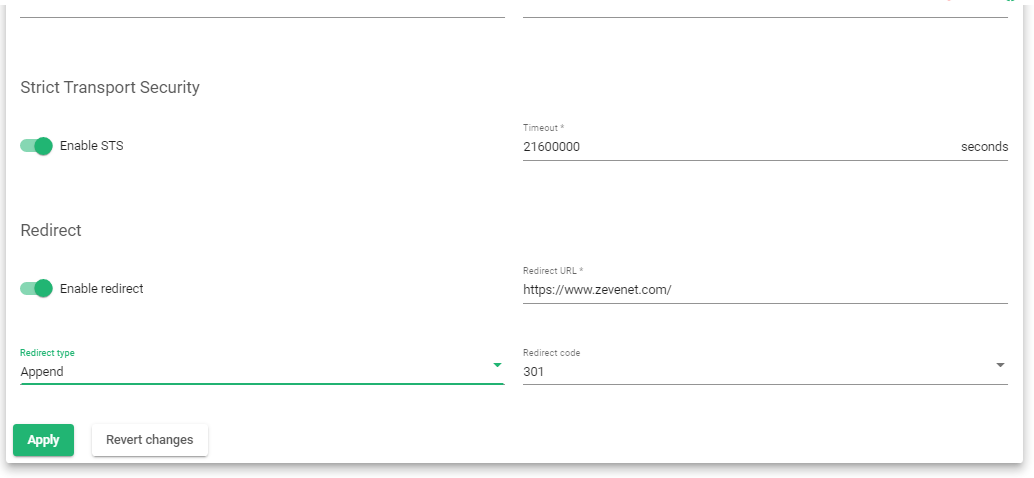
- Scroll en klik op de Schakel omleiding in schakelknop.
- Voer de URL je wilt doorverwijzen naar, en voor dit voorbeeld zal dat zijn https://www.relianoid.comDe veronderstelling is dat de farm al is geconfigureerd voor servergebruik. zenlb.net
- Selecteer het Omleidingscodevoor dit voorbeeld zullen we selecteren 301.
- Selecteer het Omleidingstype as toevoegen.
- Klik op de Toepassen knop om de configuraties op te slaan.
Voer in de browser de test-URL in. Het pad wordt gewijzigd naar het andere pad dat u hebt geconfigureerd.
Voorbeeldconfiguratie: DNS-load balancing #
GSLB maakt het mogelijk om netwerkverkeer te verdelen over meerdere servers op verschillende geografische locaties om hoge beschikbaarheid, prestaties en schaalbaarheid van services te garanderen. Het doel is om clientverzoeken om te leiden naar de dichtstbijzijnde, meest beschikbare server, terwijl de latentie wordt verminderd en de beschikbaarheid van de service wordt verbeterd.
In deze sectie bespreken we hoe je Big-IP DNS kunt gebruiken om een GSLB-farm op te zetten met RELIANOID.
BIG-IP-configuraties #
Er wordt verwacht dat er minimaal twee knooppunten zijn voor het beheer van twee datacenters en Wide-IP's. In dit voorbeeld beschouwen we één knooppunt, maar de configuraties gelden voor het andere knooppunt.
Luisteraars configureren. #
- Klik op DNS >> Leveringsluisteraars >> Luisteraarslijst.
- Klik op de creëren knop in het gedeelte dat verschijnt.
- Voer een geschikt in NaamBijvoorbeeld dns_listener.
- Binnen Type sectie, selecteer gastheer en ga naar de host IP-adres op IPV4.
- Scroll naar beneden tot het einde van de pagina en klik op de Finish knop.
Configureer uw datacenters. #
- Klik op DNS >> GSLB >> Datacenters >> Lijst met datacenters
- Klik op de creëren knop.
- Voer een geschikt datacenter in NaamBijvoorbeeld AU_datacenter
- Klik op de herhaling knop om een ander datacenter aan te maken.
- Geef het een passende Naam ook bijvoorbeeld Oostkustdatacenter.
- Klik op de Finish knop om de datacenters toe te voegen.
Servers configureren #
- Klik op DNS >> GSLB >> Servers >> Serverlijst.
- Klik op de creëren knop.
- Voer een geschikt in Naam om een server te identificeren.
- Binnen Data Center Selecteer in het veld Datacenter een datacenter uit uw lijst.
- Scroll en klik op de Toevoegen knop binnen de Apparaten pagina.
- Voer de Device Name en Adres in IPV4-formaat.
- Klik op de Toevoegen knop gevolgd door de OK knop.
- Scroll en klik op de herhaling knop om een andere server toe te voegen.
- Wanneer u klaar bent met de configuraties, klikt u op Finish knop.
Een virtuele server configureren #
Om een virtuele server in DNS te configureren, gaan we ervan uit dat u al een virtuele applicatieserver hebt geconfigureerd in de lokale verkeersmanager.
- Klik op DNS >> GSLB >> Servers >> Serverlijst.
- Klik op de server die in de vorige sectie is aangemaakt.
- Klik op de Virtual Servers Tab.
- Binnen Naam Selecteer in het veld 'Lijst met LTM-virtuele servers' uit de lijst die u al hebt gemaakt.
- Voer een in IP-adres van deze virtuele server.
- Selecteren dienst Port 80 en schakel de Health Monitor voor HTTP.
- Klik op de Finish knop.
Maak een pool #
- Klik op DNS >> GSLB >> Pool >> Poollijst.
- Voer een Naam waarmee u het zwembad eenvoudig kunt identificeren.
- Selecteer het Type as A.
- Voeg de vorige virtuele server toe binnen de Leden Lijst pagina.
- U kunt de load balancing-methode selecteren als Round Robin.
- Klik op de Finish knop.
Configureer breed IP. #
- Klik op DNS >> GSLB >> Brede IP's >> Brede IP-lijst.
- Klik op de creëren knop.
- Binnen Algemene beschermingsmaatregelen, voer de naam in als domein, bijvoorbeeld www.zenlb.com
- Selecteer het record Typeen A.
- Binnen Zwembaden Selecteer in de sectie 'Pool' een pool die u zojuist in de vorige sectie hebt gemaakt en koppel deze.
- Selecteer een load balancing-methode als Round robin.
- Klik op de Toevoegen knop om toe te voegen aan de poollijst.
- Klik op de Finish knop.
U kunt even de tijd nemen en de DNS-resolutie testen met behulp van nslookup.
RELIANOID configuraties #
Om GSLB te configureren in RELIANOID, wordt van u verwacht dat u ten minste twee knooppunten in twee geografische regio's heeft geïmplementeerd voor hoge beschikbaarheid en snel datacenterherstel. Eén knooppunt kan bijvoorbeeld in Boston (VS) worden geïmplementeerd en de andere in een andere stad in een ander land, zoals Sydney (Australië).
In dit voorbeeld configureren we een GSLB-farm voor één instantie, die fungeert als onze primaire naamserver: ns1.example-domain.com . Gebruik dezelfde instellingen bij het configureren van een secundaire naamserver: ns2.example-domain.com.
Voeg een GSLB-boerderij toe #
- Klik GSLB >> Boerderijen >> Boerderij creëren
- Voer een Naam voor die boerderij bijvoorbeeld ns1-melbourne.
- Selecteer een virtueel IP Adres van een van de geconfigureerde Virtuele interfaces.
- Voer de Haven nummer 53.
- Sla de configuraties op door op de knop te klikken Toepassen knop.
Een dienst toevoegen #
- Klik op de Services Tab.
- Klik op de Nieuwe service knop om een service toe te voegen.
- Ga de dienst in Naam in de vorm.
- Selecteer een van de load balancing-algoritmen, ongeacht of Prioriteit or ronde robijn.
- Klik op de Toepassen knop om een service te maken.
- Klik op de service die u zojuist hebt gemaakt om deze te openen.
- Voer de Standaardstatuscontrole van de TCP-poort.
- Selecteer de gezondheidscontrole voor uw back-ends binnen de Boerenbewaker sectie..
- Klik op de Toepassen knop om de configuraties op te slaan.
Voeg datacenters toe. #
- Klik op de Edit knop wanneer u met de muis over het IP-adres 127.0.0.1 beweegt.
- In de Alias veld, laat het veld zoals Aangepast IP-adres.
- Voer het IP-adres in van het datacenter waarnaar u verkeer wilt verzenden.
- Herhaal het proces om andere datacenters toe te voegen.
DNS-zones toevoegen. #
- Klik op de Zones Tab.
- Klik op de Nieuwe zone knop.
- Voer een domein or subdomeinen u van plan bent te gebruiken.
- Klik op het domein dat u zojuist hebt aangemaakt om het te bewerken. De standaard nameserver is ns1. Deze fungeert als Start of Authority (SOA) en in het gedeelte 'Resources' worden extra DNS-records toegevoegd.
- Om een DNS-record toe te voegen voor het identificeren van de naamservers, klikt u op de Bron maken knop.
- Voer een Naam die een record identificeert.
- Voeg de TTL waarde in seconden.
- Selecteer het Type van het verslag.
- Binnen Data Voer in het veld 'Inhoud' de waarde voor het record in.
- Klik op de Toepassen knop om de configuraties op te slaan.
- Herstart de farm voor de DNS-loadbalancer om te werken.
Lees deze handleiding voor meer informatie over GSLB-loadbalancing: Hoe GSLB werkt
Aanvullende bronnen #
Het Let's encrypt-programma gebruiken om automatisch een SSL-certificaat te genereren.
Datalink/Uplink-loadbalancing Met RELIANOID ADC.
Bescherming van webapplicaties tegen DDoS-aanvallen.
Applicatie-, status- en netwerkmonitoring in RELIANOID ADC.
SSL-certificaten configureren voor de load balancer.
Firewall-configuratie voor webapplicaties.


