Overzicht #
A10 Networks is een van de toonaangevende bedrijven op het gebied van applicatielevering, maar worstelt met de toekomst van het bedrijf en daarmee ook met de voortdurende ondersteuning en ontwikkeling van hun netwerkbeveiligingsproducten.
In dit artikel leest u hoe u A10 Networks vThunder kunt vervangen RELIANOID als u van plan bent op zoek te gaan naar modernere ADC-alternatieven. Hier vindt u enkele configuratievoorbeelden en concepten die worden gebruikt in A10 Networks en die analoog zijn RELIANOID.
Basisconcepten #
tussenschot: De partities in A10 Thunder ondersteunen Layer 3-virtualisatie voor netwerk- en virtuele service-isolatie, het is vergelijkbaar met het naamruimteconcept in Linux.
zwembad: Een pool is een groep objecten, in dit geval een groep of reeks IP-adressen.
service groep: Het definieert een reeks echte servers of backends zijn gedefinieerd. RELIANOID gebruikt de term service per virtuele service van een boerderij om specifiek gedrag binnen een virtuele service te definiëren.
virtuele server: Dit is de definitie van de inkomende virtuele service, in RELIANOID het heet ook boerderij.
lid: echte server of backend.
Eenvoudige L4-loadbalancing-service #
Dit voorbeeld laat zien hoe een eenvoudige L4-taakverdelingsservice wordt ingesteld in A10 Networks Thunder en vervolgens in RELIANOID ADC.
A10 Netwerken ADC-configuratie #
Het volgende voorbeeld configureert in A10 vThunder een VLAN 8- interface in ethernet 0 en stelt het IP-adres 10.1.1.222 in met de standaard statische route.
actieve partitie PTEST vlan 8 ongelabeld ethernet 0 router-interface ve 8 interface ve 8 ip-adres 10.1.1.222 255.255.255.0 ! ip-route 0.0.0.0 /0 10.1.1.1
Om vervolgens een eenvoudige NAT-bronservice te configureren zonder transparantie en waarbij het IP-adres van de client verloren gaat, maar onze netwerkarchitectuur verborgen blijft, is het nodig om de volgende opdracht in te stellen.
ip nat pool POOL 10.1.1.110 10.1.1.119 netmasker /24
Later, wanneer onze servers een webservice gaan hosten, is het nodig om een health checker te maken voor een bepaalde URL en de HTTP 200 OK -respons te verzamelen:
gezondheidsmonitor SIMPLE_HTTP_CHECK methode http url GET /status verwacht responscode 200
Maak de echte serverdefinities, in dit geval twee, en stel de naam, het IP-adres en de poort in.
slb server RSERVER1 10.1.1.50 geen gezondheidscontrole poort 80 tcp slb server RSERVER2 10.1.1.51 geen gezondheidscontrole poort 80 tcp
Maak de servicegroep voor het TCP-protocol, waarbij u de statuscontrole en beide eerder gemaakte backend-leden toewijst.
slb servicegroep SG_GROUP tcp statuscheck SIMPLE_HTTP_CHECK lid RSERVER1:80 lid RSERVER2:80
Creëer ten slotte de virtuele service met de voorgaande definities, waarbij een virtueel IP-adres wordt toegewezen voor inkomende verbindingen met een bepaalde poort en een bepaald protocol, stel een naam in, koppel de bron-nat-pool en vervolgens de servicegroep waar de uitgaande verbindingen worden gedefinieerd.
slb virtuele server VIP_GROUP 10.1.1.100 poort 80 tcp-naam VS_HTTP_GROUP bron-nat-pool POOL-servicegroep SG_GROUP
Met al deze configuraties kunnen we een eenvoudige Layer 4 load-balancing-service opzetten voor een webservice met een health check.
RELIANOID ADC-configuratie #
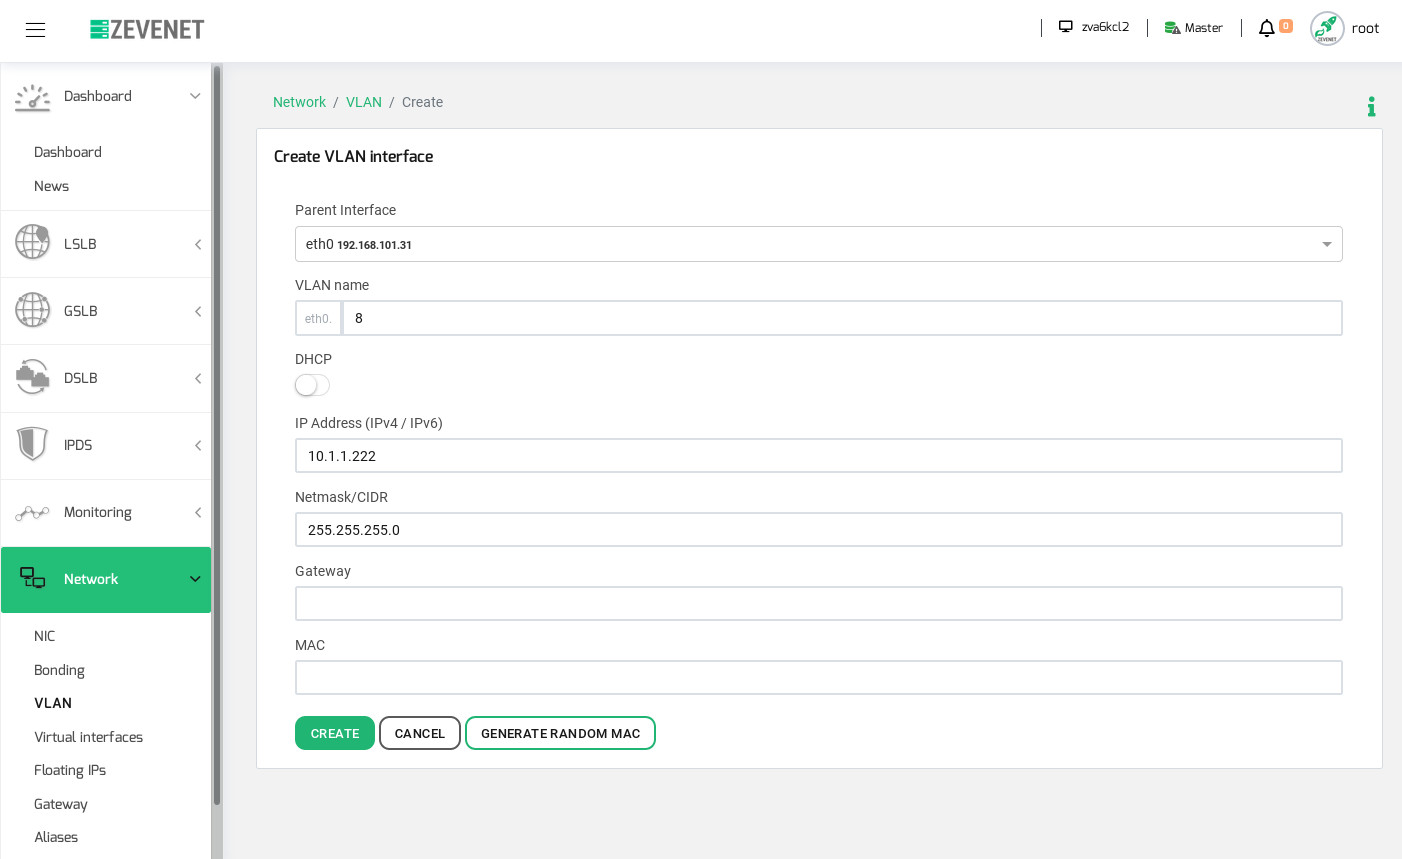
In RELIANOID, kan deze configuratie worden uitgevoerd via een grafische webinterface of worden geautomatiseerd via de rest API. Ga in de web-GUI naar de sectie Netwerk > VLAN en klik op de knop VLAN maken. Selecteer later de bovenliggende interface als de eerste ethernetinterface eth0, stel de VLAN-naam as 8, IP-adres 10.1.1.222 en netmask. Optioneel kunt u voor deze nieuwe interface een gateway instellen, maar in ieder geval worden de statische routes ervoor automatisch geconfigureerd. Klik ten slotte op creëren om de wijzigingen toe te passen.
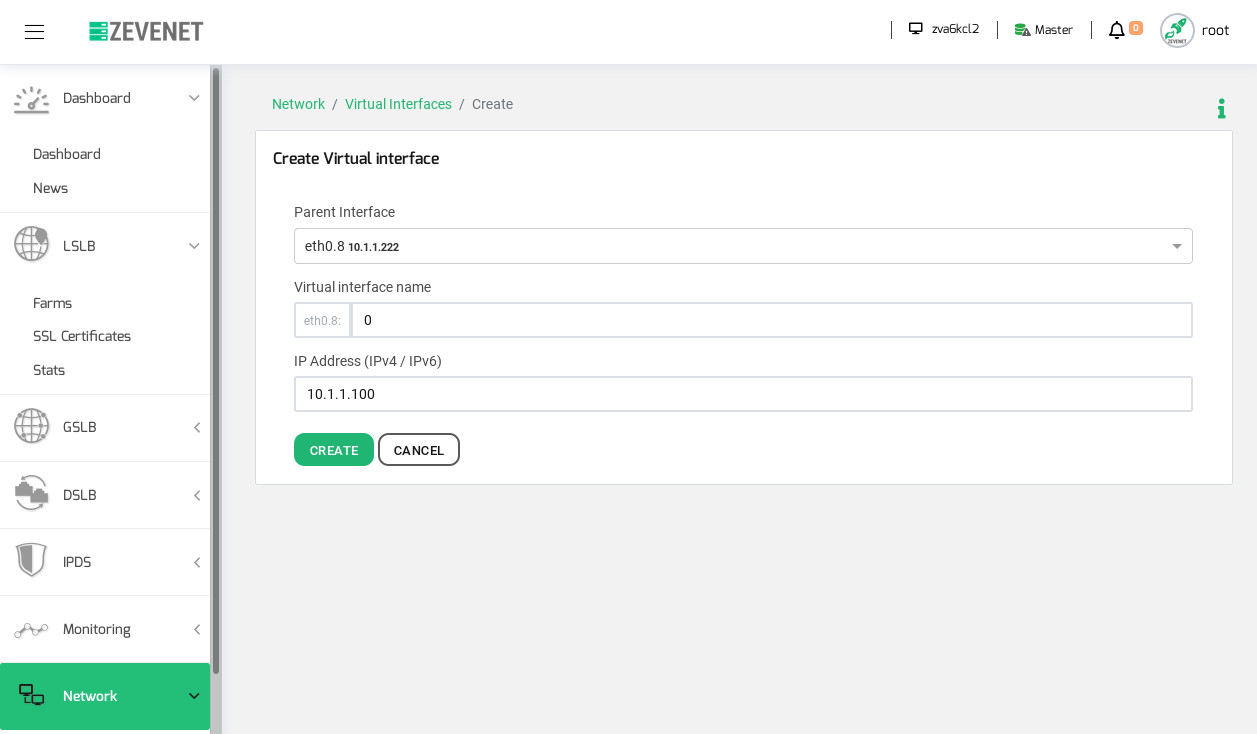
Ga vervolgens naar het gedeelte Netwerk > Virtuele interfaces om de VIP aan te maken van waaruit het inkomende verkeer zal komen, en klik op Virtuele interface aanmaken om de configuratie te definiëren en vervolgens op Toepassen met de knop Aanmaken.
De LSLB-service moet worden aangemaakt met de naam van de virtuele service, het te gebruiken profiel (in dit geval L4xNAT), het eerder aangemaakte virtuele IP-adres, de virtuele poort en tot slot klikt u op de knop 'Aanmaken '.
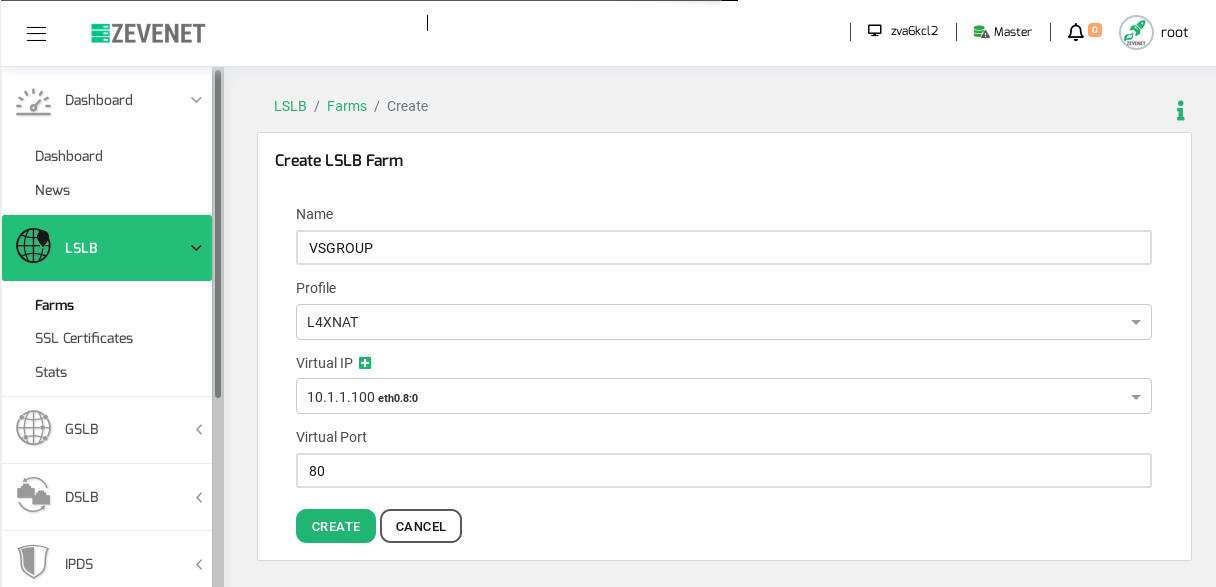
Standaard gebruikt de lokale taakverdelingsservice van L4 het protocol TCP en bron-NAT, maar dit kan in de toekomst worden gewijzigd in de algemene instellingen van de farm.
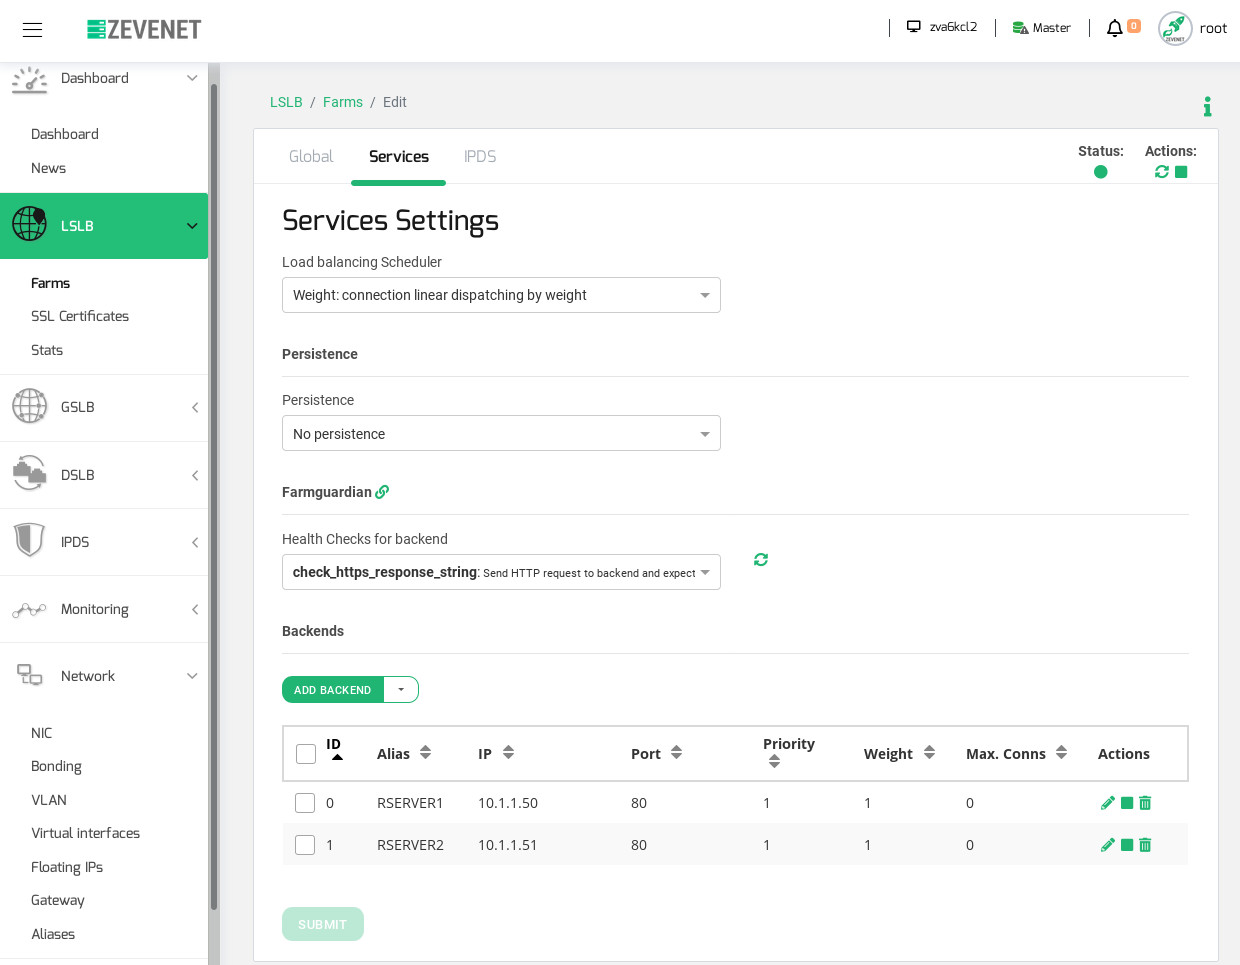
Vervolgens moet je naar de zojuist aangemaakte farm VSGROUP gaan en naar het tabblad Services navigeren . Voeg daarna de daadwerkelijke servers of backends toe in het gedeelte Backends . Optioneel kun je naar het gedeelte Netwerk > Aliassen gaan om de IP-adressen van de backends toe te wijzen aan de namen in het gedeelte Backends Aliassen door op de knop IP-alias toevoegen te klikken.
Ten slotte kunnen we met Farm Guardian een geavanceerde gezondheidscontrole uitvoeren en de HTTP 200 OK -respons van een backend detecteren . Deze controle is volledig configureerbaar en beschikt standaard over een groot aantal vooraf geconfigureerde gezondheidscontroles.
Daarnaast, RELIANOID kan volledig worden geautomatiseerd met behulp van de nieuwste rest JSON API beschikbaar.
Referenties #
https://blog.michaelfmcnamara.com/tag/vthunder/
http://movingpackets.net/2016/09/27/unwrapping-device-configurations-a10/


