FileCloud-overzicht #
FileCloud biedt een privécloud waarmee u vanaf elk apparaat en vanaf elke locatie toegang hebt tot uw bestanden, en waarmee synchronisatie tussen computers mogelijk is. Het stelt gebruikers in staat om bestanden naadloos te delen, zowel binnen als buiten een organisatie.
Filecloud kan een belangrijke service zijn voor elke organisatie. Daarom biedt het bepaalde mogelijkheden die in een schaalbare architectuur kunnen worden aangeboden en die kunnen worden ingesteld met hoge beschikbaarheid en load balancing, met verbeterde beveiliging.
Schaalbare FileCloud-architectuur #
Het onderstaande diagram beschrijft de verschillende onderdelen van FileCloud-software en hoe de service voor hoge beschikbaarheid kan worden gerealiseerd:
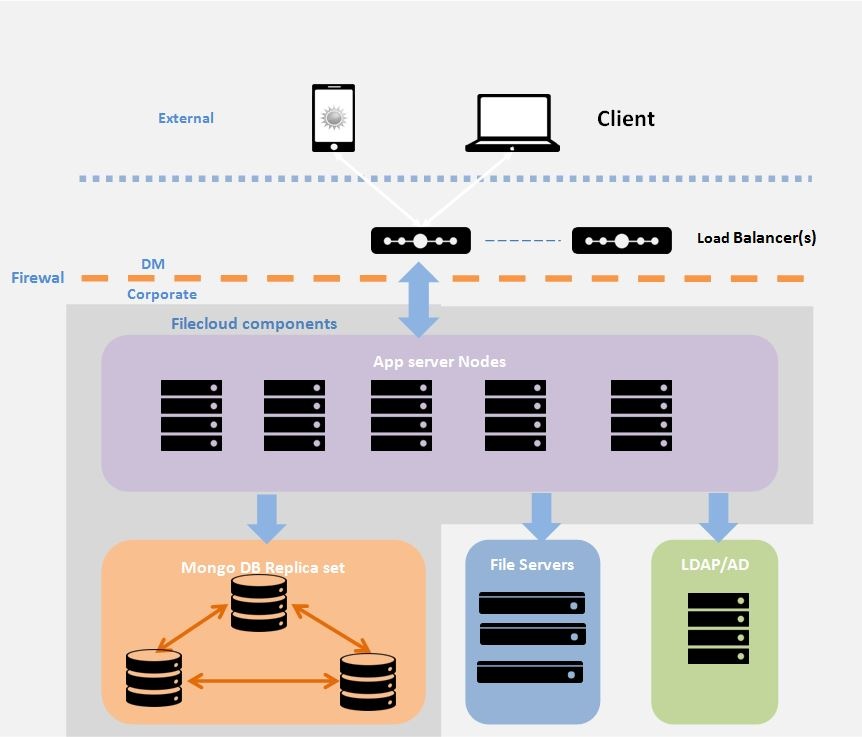
Als we de vorige afbeelding van het officiële ondersteuningsportal analyseren, zien we dat de APP-serverknooppunten de sleutel zijn voor de load balancing. Deze app-laag wordt aangeboden met Apache-servers, dus het HTTP(S)-protocol is verantwoordelijk voor het leveren van de applicatie aan de gebruikers.
FileCloud Frontend Apache Server bedient twee verschillende applicaties: één voor clientverbindingen en één voor administratief beheer.
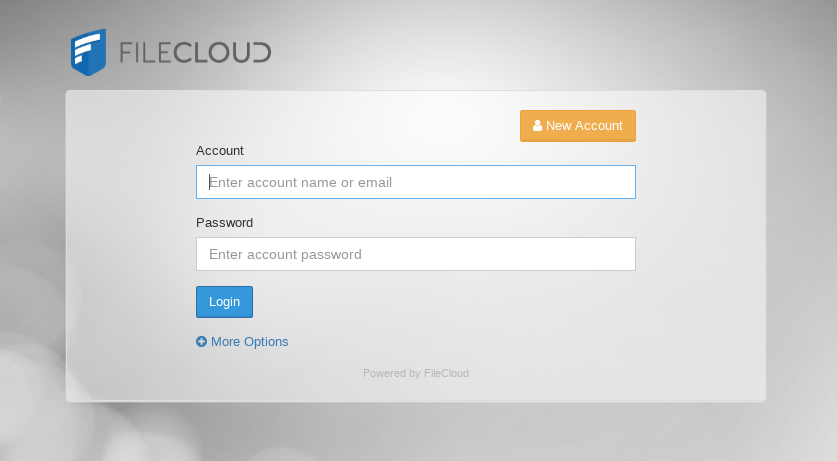
De frontend van de gebruikersapplicatie is toegankelijk via de URI /ui/core/index.html en ziet eruit zoals in de volgende afbeelding.
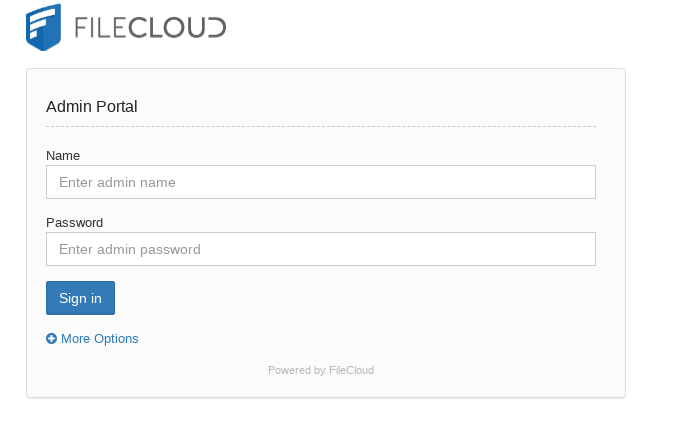
Aan de andere kant is het beheerderspaneel van de applicatie toegankelijk via de URI /ui/admin/index.html en ziet het eruit zoals in de volgende afbeelding.
De eerste voorgestelde configuratie voor FileCloud Load Balancing is gebaseerd op het creëren van een LSLB >> HTTP-farm . Deze configuratie verdeelt het beheerverkeer en het gebruikersverkeer over twee verschillende services binnen dezelfde farm. Dit biedt meer flexibiliteit voor beheerdoeleinden; zo kan bijvoorbeeld de toegang tot het beheerdersgedeelte worden uitgeschakeld zonder dat dit gevolgen heeft voor de app voor gebruikers.
Een andere configuratie, die veel eenvoudiger en efficiënter is dan de vorige, is gebaseerd op TCP-passthrough met behulp van een LSLB >> L4xNAT-farm . Al het verkeer wordt doorgestuurd naar de gewenste backends, ongeacht welke applicatie wordt beheerd.
Voor beide voorgestelde configuraties hebben we het volgende nodig:
1. Aanbevolen een RELIANOID TROS configuratie al ingesteld.
2. Een virtueel IP met de 443 poort niet in gebruik (bijv. 192.168.100.100) in ons voorbeeld wordt dit IP-adres in DNS omgezet naar filecloud.relianoid.com .
3. Er moeten minimaal twee Filecloud Apache-servers geconfigureerd en actief zijn. Deze IP's moeten bereikbaar zijn vanaf de load balancer zelf (bijv. 192.168.100.10, 192.168.100.11).
4. Zorg ervoor dat het Filecloud-systeem goed werkt door verbinding te maken vanaf beide FileCloud Apache-servers.
Load Balancing met HTTP-farm #
Zodra het virtuele IP-adres 192.168.100.100 is aangemaakt met de naam eth1:FileCloud, kunt u als volgt een nieuwe HTTP-farm aanmaken:
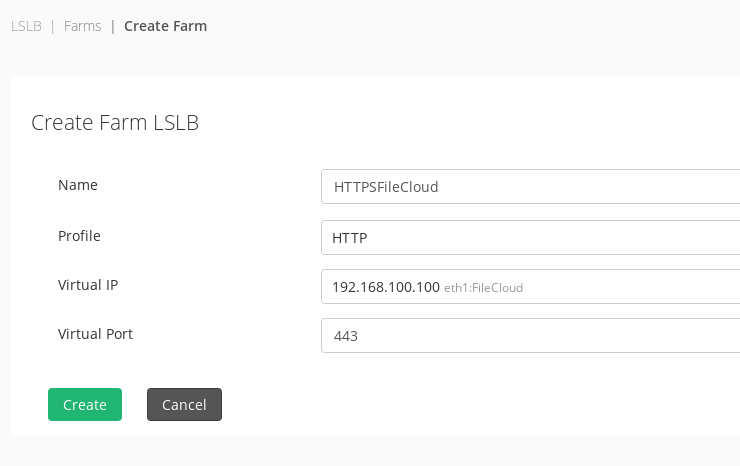
Klik vervolgens in de geavanceerde weergave en wijzig de HTTP-listener naar HTTPS . Selecteer hier het gewenste SSL-certificaat voor het HTTPS-profiel en wijzig de time-out voor de backendreactie naar 7200 seconden (2 uur) om ervoor te zorgen dat de verbindingen niet worden verbroken bij het uploaden/downloaden van grote bestanden.
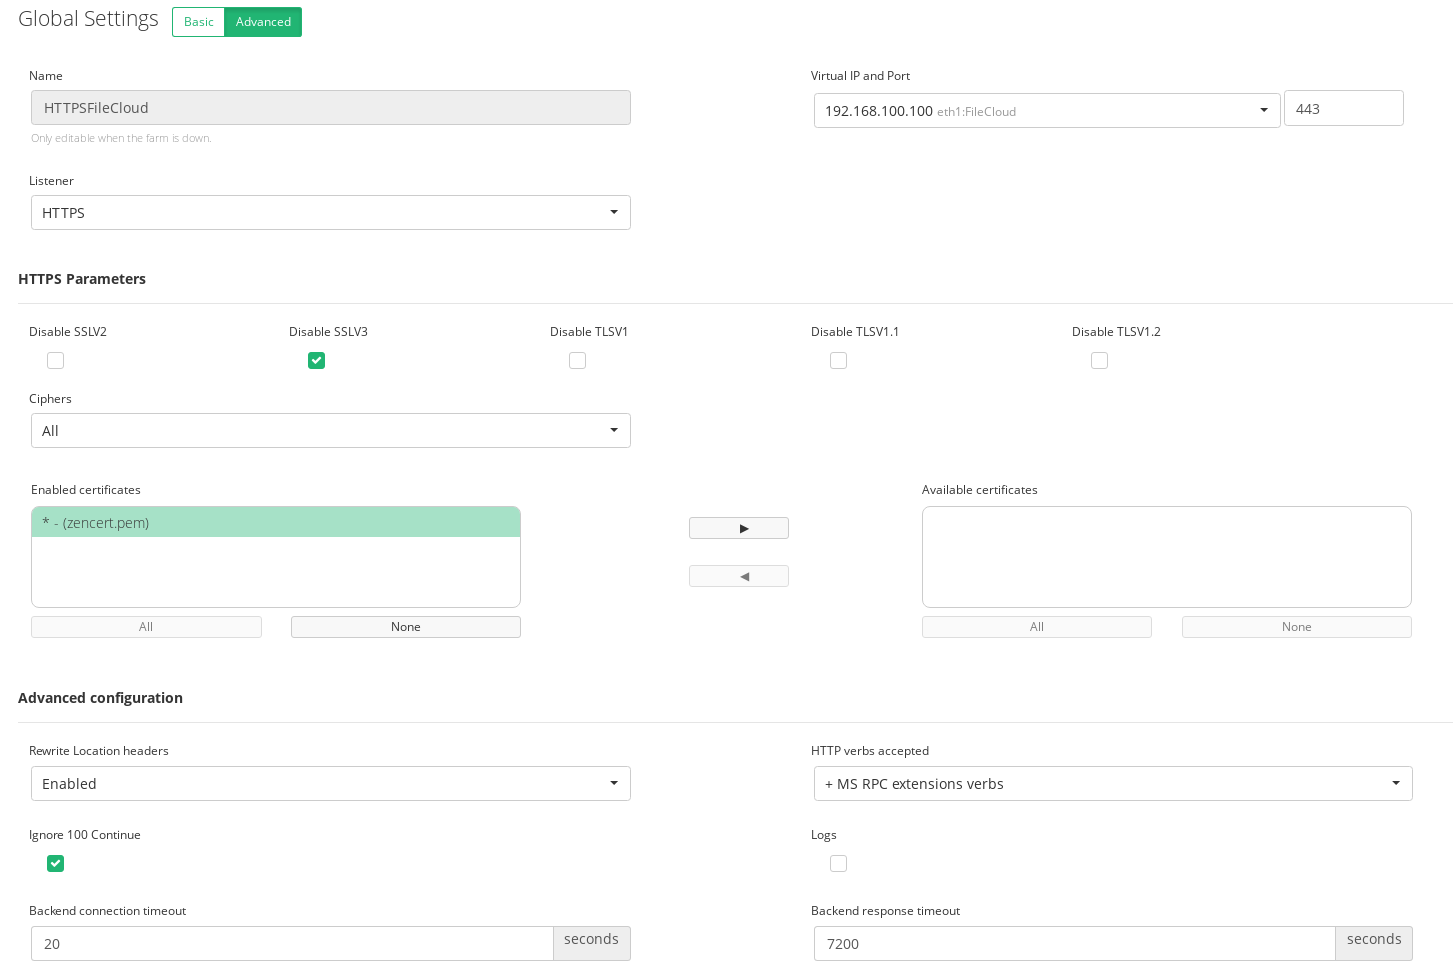
Lees dit artikel als u hulp nodig hebt bij het maken van een PEM-certificaat voor een SSL-farm. Volgens dit voorbeeld moet het certificaat worden aangemaakt voor de CN = filecloud.relianoid.com.
Klik op het tabblad Services en maak de volgende 3 services aan:
Service 1: Maak een service genaamd RedirecttoMain aan om gebruikers door te verwijzen naar de hoofdinlogpagina. Stel hiervoor de URL-patroon- en omleidingsopties in zoals hieronder weergegeven.
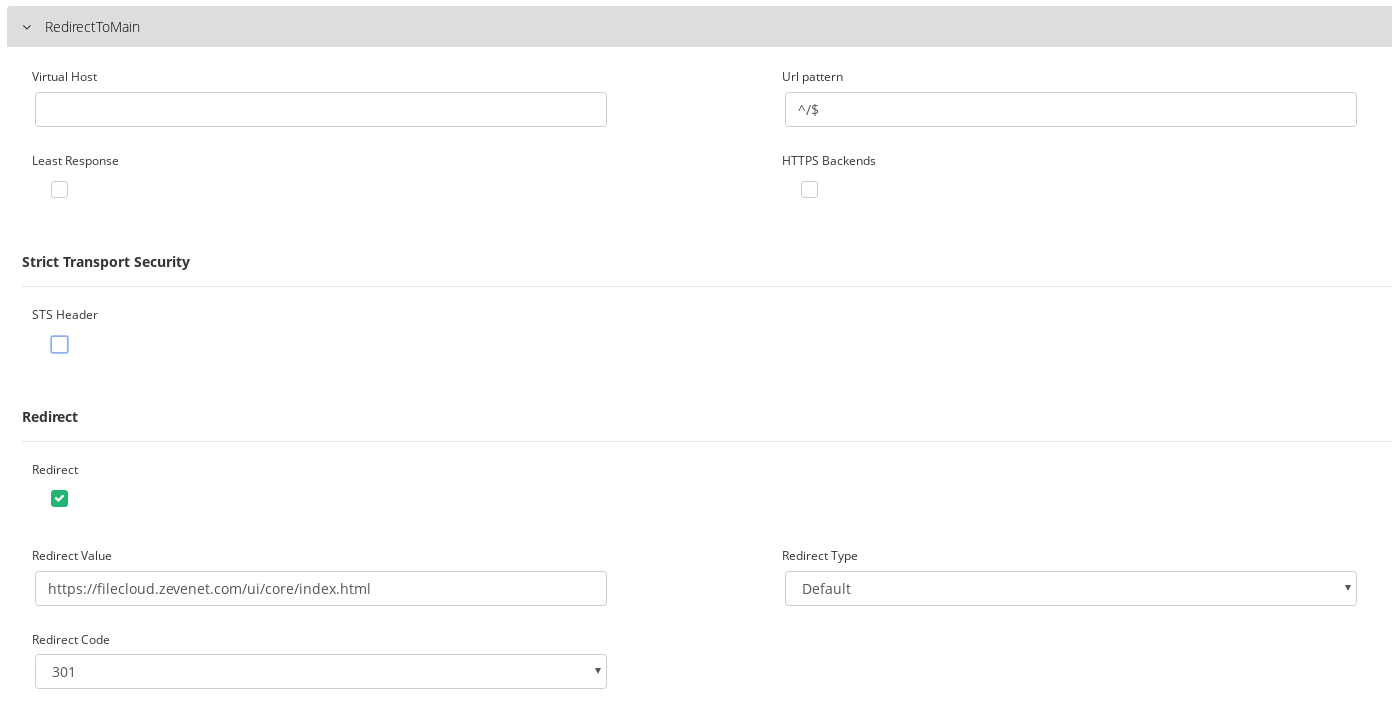
Houd er rekening mee dat het met de redirect-optie nog niet nodig is om de backends in te stellen. De specifieke opties zijn als volgt.
URL-patroon = ^/$ Omleiding = aangevinkt Omleiding = https://filecloud.relianoid.com/ui/core/index.html Omleidingstype = Permanent Omleidingscode = 301 (permanente omleiding)
Service 2: Maak een service genaamd UIUsers aan om de daadwerkelijke applicatieservers voor gebruikers te configureren.
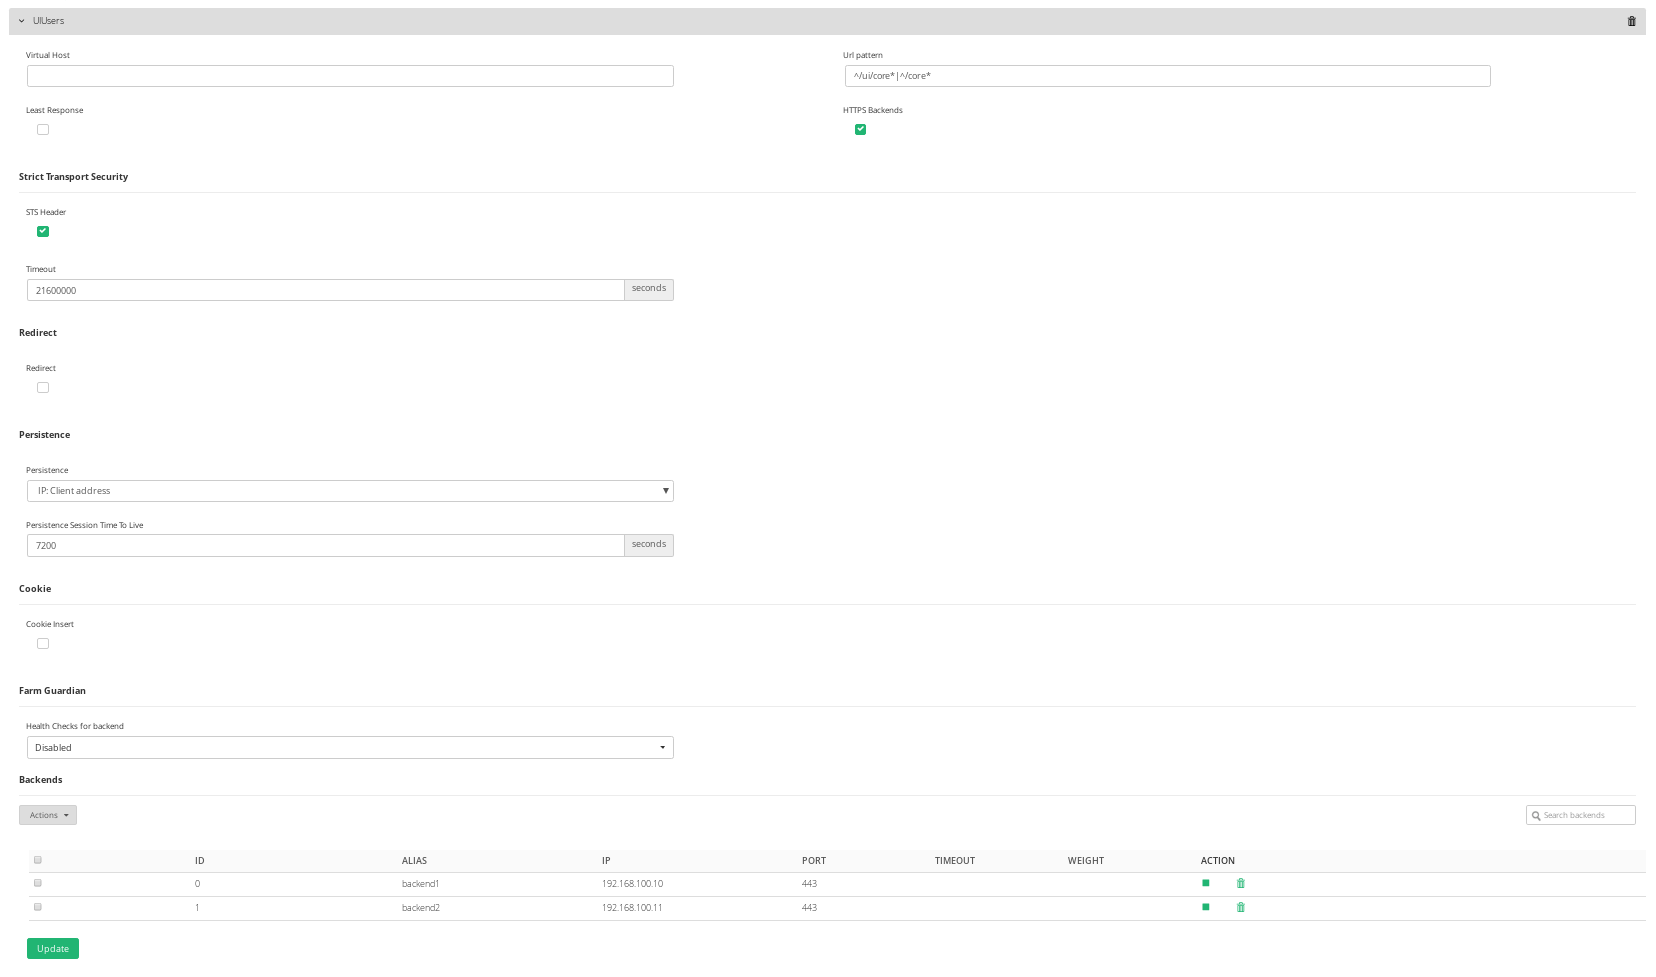
Houd er rekening mee dat in dit voorbeeld het SSL-verkeer wordt afgehandeld, vervolgens wordt omgeschakeld en ten slotte weer wordt versleuteld terug naar de back-ends om de beveiliging van de volledige communicatie te waarborgen.
Gebruik de volgende specifieke opties:
URL-patroon = ^/ui/core*|^/core* HTTPS-backend = gecontroleerd Persistentie = IP: clientadrespersistentie Sessietijd tot live = 7200 Voeg FileCloud-gebruikerstoepassingsbackendservers toe (bijv. 192.168.100.10:443 en 192.168.100.11:443)
Service 3: Maak een service genaamd UIAdmin aan om de daadwerkelijke applicatieservers voor beheer te configureren.
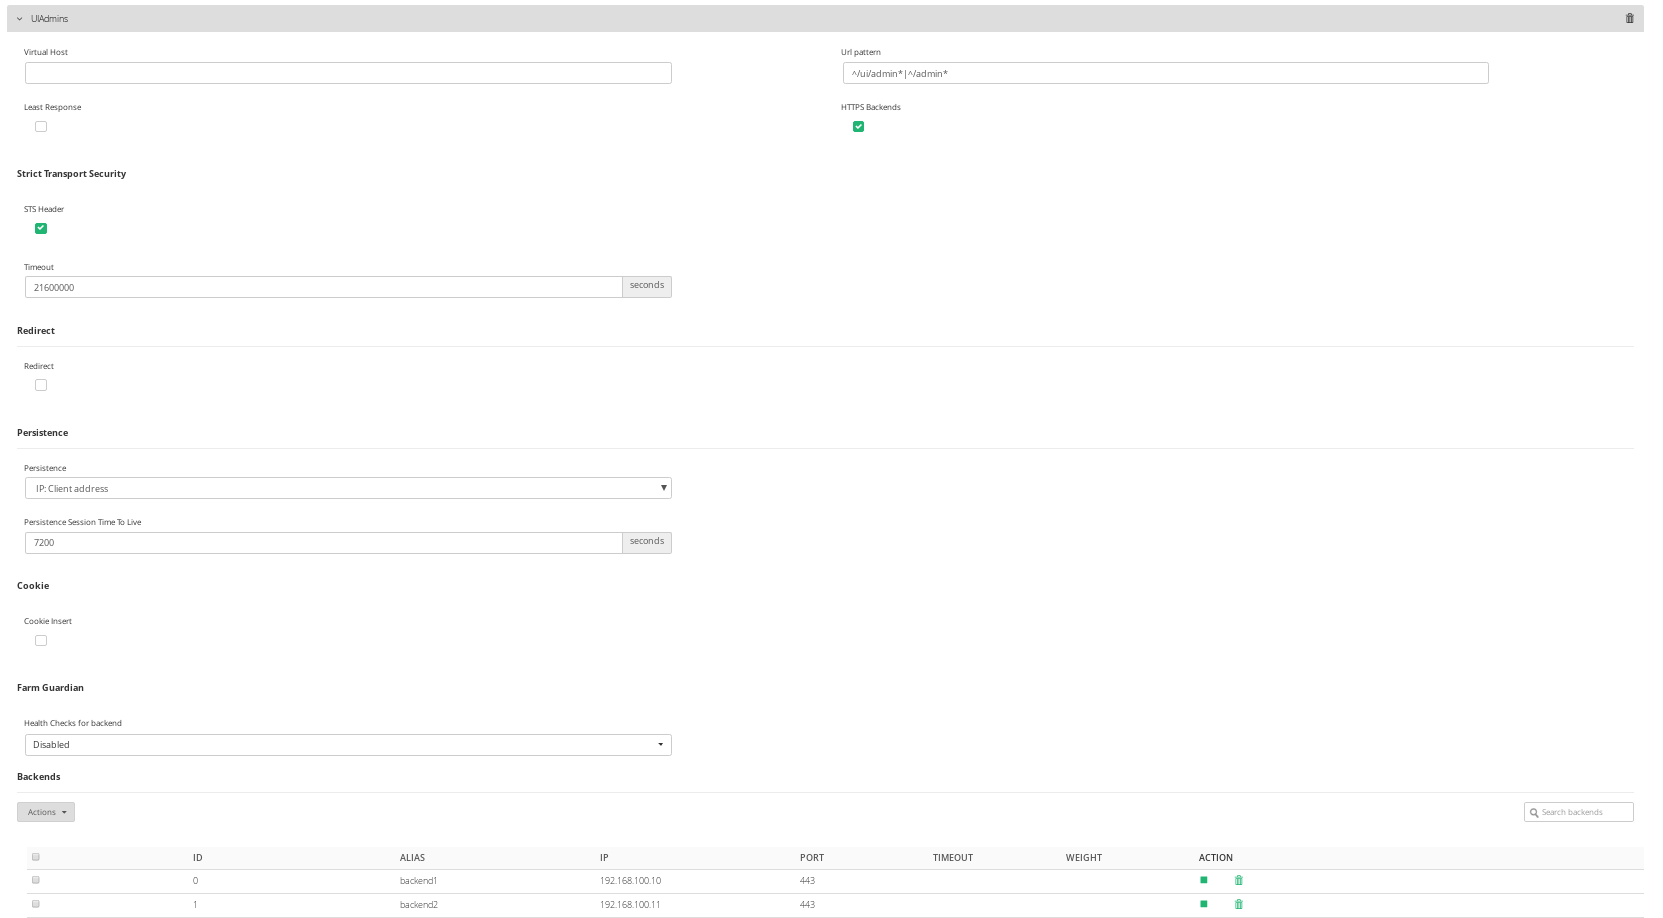
URL-patroon = ^/ui/admin*|^/admin* HTTPS-backend = gecontroleerd Persistentie = IP: clientadrespersistentie Sessietijd tot live = 7200 Voeg FileCloud-beheertoepassingsbackendservers toe (bijv. 192.168.100.10:443 en 192.168.100.11:443)
Load Balancing met L4xNAT-farm #
Deze configuratie is eenvoudiger dan de vorige, maar ook minder flexibel. Om TCP-doorvoer te realiseren, doet u het volgende:
Zodra het speciale virtuele IP-adres voor de service is aangemaakt (bijv. 192.168.100.100 ) met de naam eth1:FileCloud, kunt u als volgt een nieuwe L4xNAT-farm aanmaken.
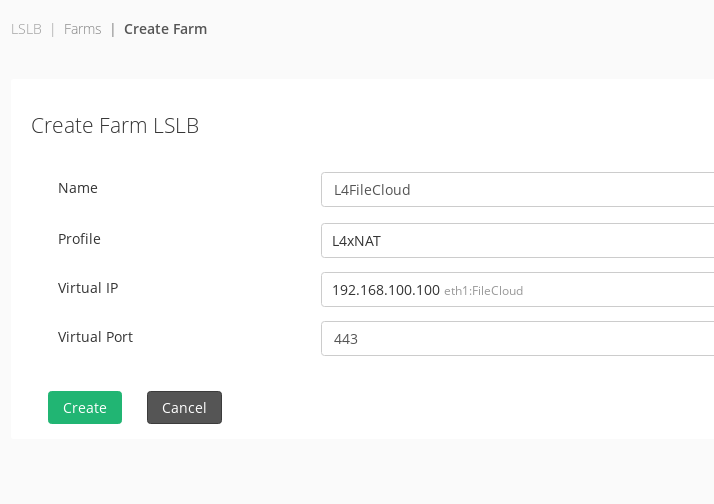
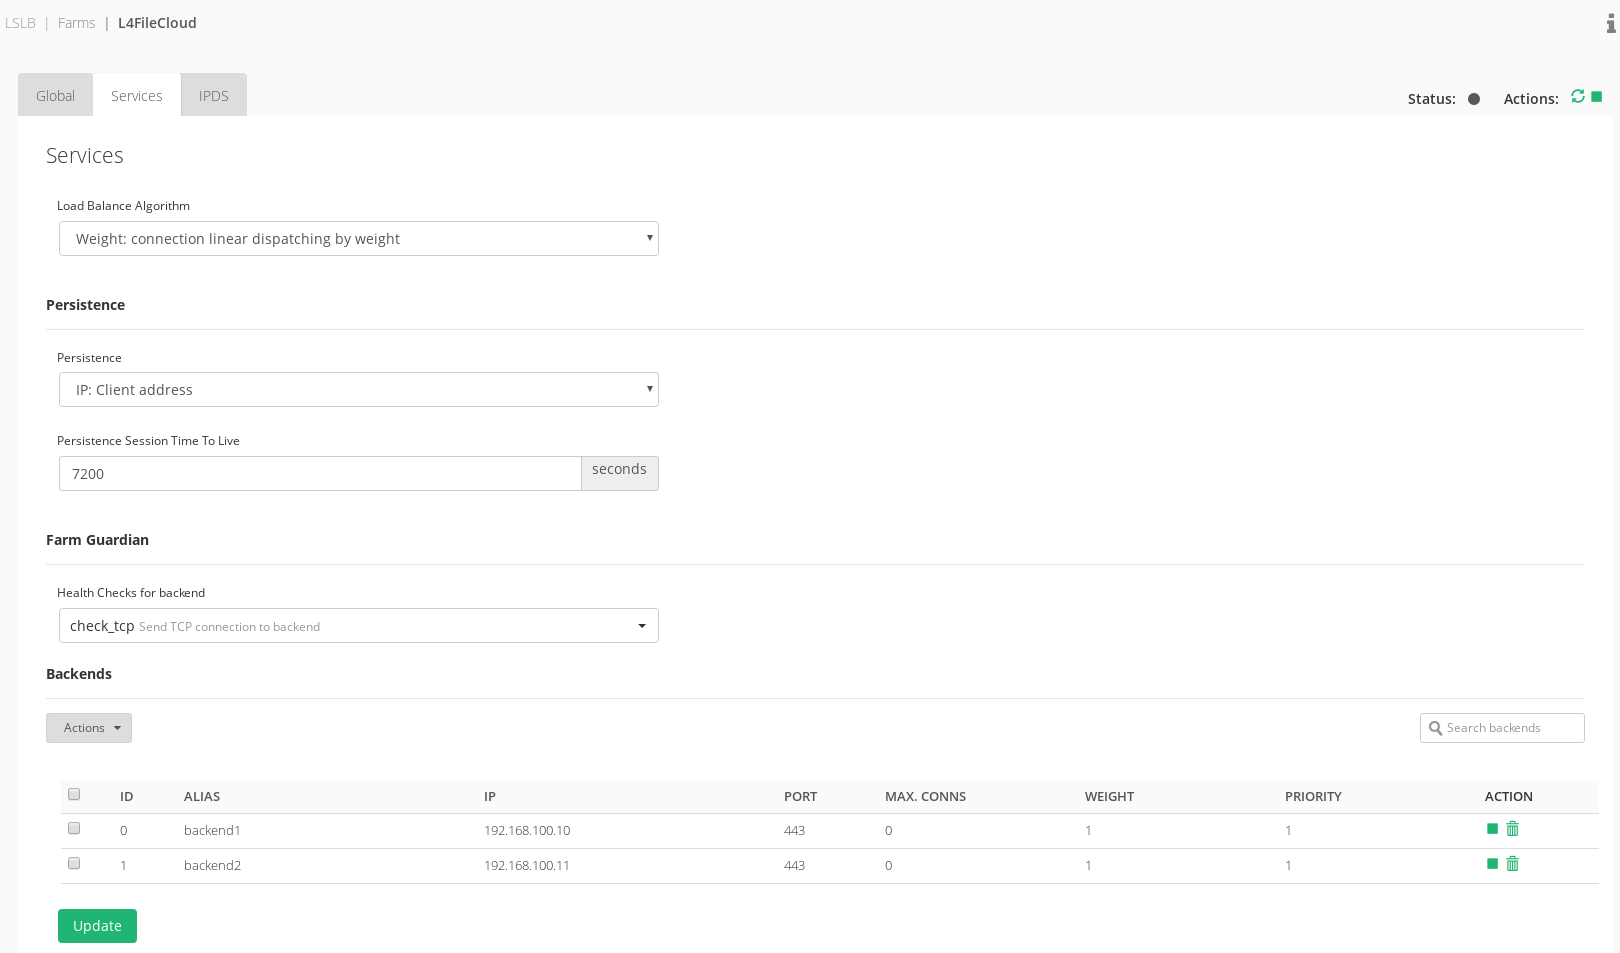
Ga vervolgens naar het tabblad Services en selecteer een Farm Guardian-statuscontrole, bijvoorbeeld check_tcp.
Schakel tot slot de persistente sessie via IP in met een time-to-live van 7200, zoals in de vorige voorbeeldconfiguratie, en voeg de FileCloud-backends toe aan de Backends- tabel (bijv. 192.168.100.10:443 en 192.168.100.11:443 ).
Bekijk de volgende schermafbeelding met de uiteindelijke serviceconfiguratie :
Deel uw bestanden met een schaalbare FileCloud!
Enkele referenties die in dit artikel worden gebruikt:
https://www.getfilecloud.com/supportdocs/display/cloud/FileCloud+High+Availability


